
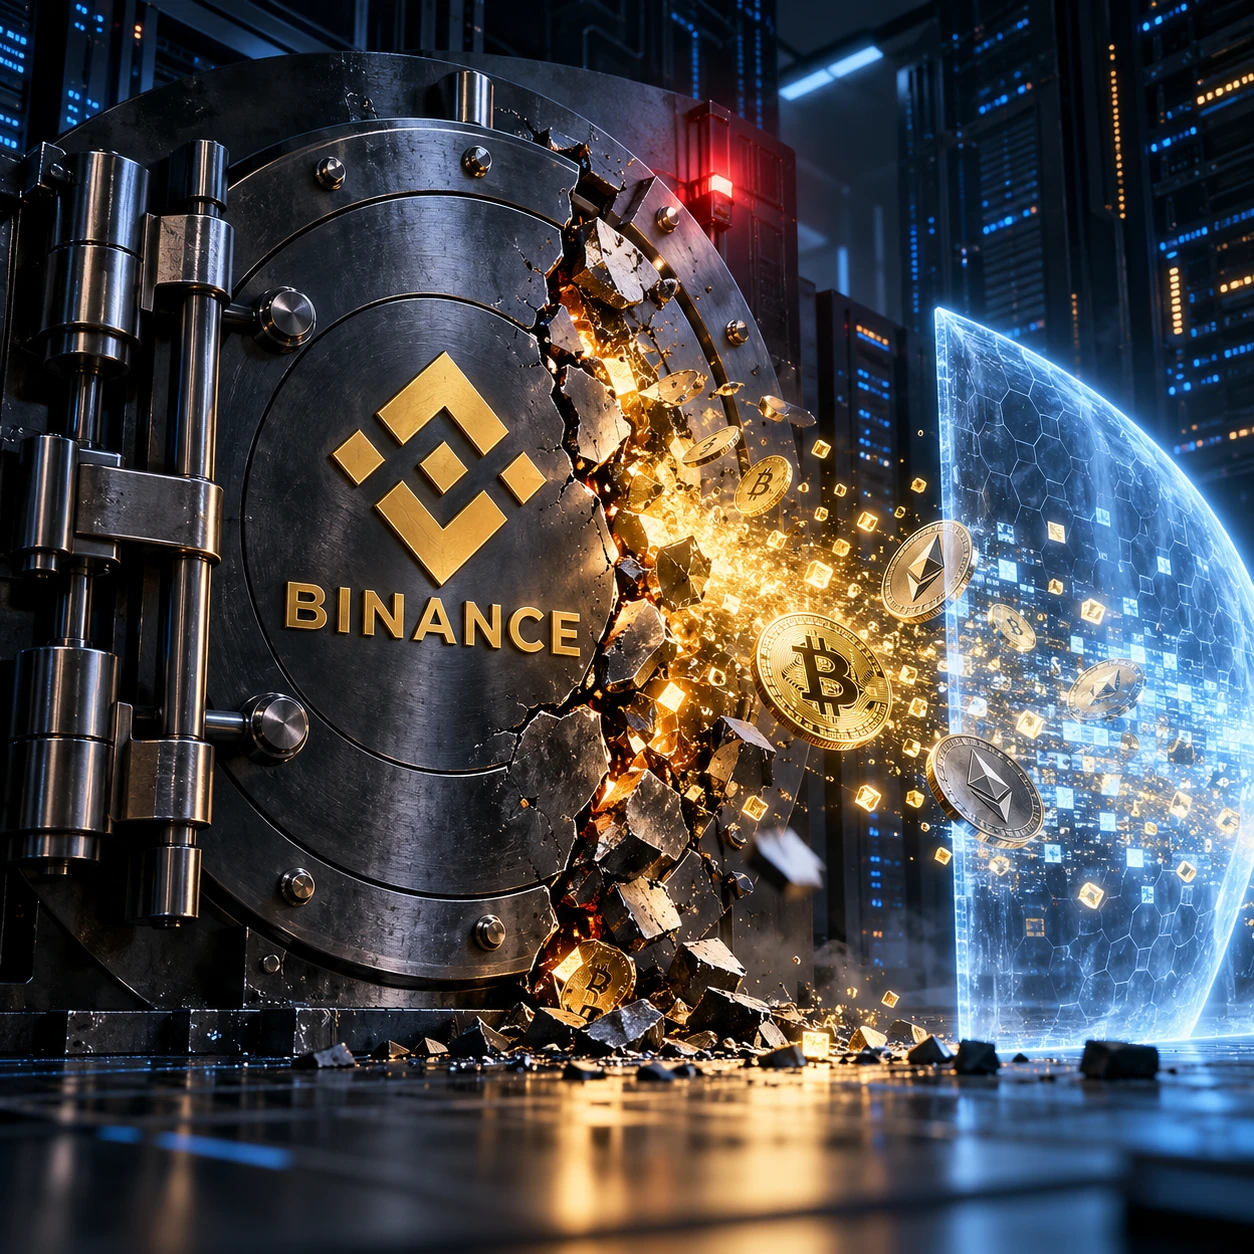
A Binance-hack mintegy 6,3 milliárd dollárnyi kriptoeszközt érintett, és ismét megmutatta, mekkora kockázatot jelenthet a digitális vagyon őrzésére szolgáló rendszerek sérülékenysége. A tőzsde vállalta a veszteségek fedezését, miközben iparági partnerei több milliárd dollárnyi eszközt zároltak. Eric Schiffer reputációkezelési szakértő szerint a mesterséges intelligencia további súlyos kibertámadásokat segíthet elő, ugyanakkor a mostani incidensben az AI közreműködése egyelőre nem bizonyított.
Az elemzés a 2026. október 31-én elérhető közleményekre és beszámolókra épül. A vizsgálat folyamatban van, ezért egyes részletek változhatnak.
Binance-hack: mi történt a 6,3 milliárd dollárral?
Október 29-én jogosulatlan tranzakciókkal jelentős mennyiségű kriptoeszközt vontak ki a Binance tárcáiból. A vállalat későbbi tájékoztatása körülbelül 6,3 milliárd dollárra tette az érintett tokenek értékét. A blokkláncokat elemző TRM Labs vizsgálata ennél pontosabb, megközelítőleg 6,36 milliárd dolláros összeget azonosított tíz hálózaton; a pénzmozgások döntő része hozzávetőleg húsz perc alatt zajlott le.
A két összeg közötti eltérés önmagában nem jelent ellentmondást. A becslést befolyásolhatja, hogy mely tranzakciókat számítják bele, mikor értékelik dollárban a tokeneket, és mennyire teljes a vizsgálat. Egy ilyen incidensnél a kezdeti kárbecslés rendszerint pillanatfelvétel.
A nagyságrendet a korábbi rekord érzékelteti. Az FBI 2025. februári közleménye szerint a Bybit elleni támadás hozzávetőleg 1,5 milliárd dollárt érintett. A Binance esetében azonosított összeg ennek több mint négyszerese, ezért az eddig feltárt adatok alapján a legnagyobb ismert kriptolopásról beszélhetünk.
Fontos azonban, hogy az eltulajdonított eszközök értéke nem azonos az ügyfelek végleges veszteségével. A tényleges következmény attól is függ, mennyit sikerül visszaszerezni, és hogyan teljesül a tőzsde veszteségpótlásra tett vállalása. Az incidens mérete önmagában a vállalat fizetőképességét sem dönti el.
Hogyan támadhatók meg a tárcák a privát kulcsok kiszivárgása nélkül?
A támadás megértéséhez érdemes tisztázni a hot wallet, vagyis az internetkapcsolattal működő tárca fogalmát. A tőzsdék ilyen rendszerekkel biztosíthatják a mindennapi kiutalások gyors feldolgozását. Ez kényelmes működést tesz lehetővé, ugyanakkor az online infrastruktúra hozzáféréseit és jóváhagyási folyamatait folyamatosan védeni kell.
A privát kulcs a tranzakciók kriptográfiai aláírásához szükséges titkos adat. A védelem azonban nem merül ki a kulcs elrejtésében: azt is szabályozni kell, milyen utasításra, milyen összeghatárral és milyen ellenőrzések után készülhet érvényes aláírás.
A Binance szerint a kezdeti vizsgálat egy kompromittált laptopra utalt, később azonban további behatolási pontokat is találtak. A vállalat közölte, hogy addig nem azonosított bizonyítékot a tárcák privát kulcsainak kiszivárgására. Ez előzetes vizsgálati megállapítás, nem a teljes támadási folyamat lezárt magyarázata.
A kulcs ellopása és az aláírási rendszer jogosulatlan használata két különböző veszély. Utóbbi esetben a támadó úgy is elérheti káros tranzakciók hitelesítését, hogy magát a titkos kulcsot nem tudja kiolvasni. A TRM Labs a több hálózaton megfigyelt, érvényesen aláírt tranzakciókból az aláírási infrastruktúra kompromittálódására következtetett; ezt elemzői értékelésként kell kezelni.
Az Ethereumon az EIP-7702 is szerepet kapott a megfigyelt folyamatban. Az Ethereum hivatalos specifikációja alapján ez lehetővé teszi, hogy egy hagyományos számla aláírt felhatalmazással okosszerződéses működést használjon. Az okosszerződés blokkláncon futó program, amely előre meghatározott szabályok szerint hajt végre műveleteket.
A funkció kényelmesebb tárcahasználatot támogathat, de veszélyes felhatalmazás esetén káros műveleteket is lehetővé tehet. Ebből még nem következik, hogy az Ethereum alapvető kriptográfiáját feltörték, vagy hogy ez az egyetlen technológiai elem magyarázná a teljes, több hálózatot érintő lopást.
Veszteségpótlás és fedezet: mit vállalt a Binance?
A Binance azt közölte, hogy több mint 6,34 milliárd dollárnyi vállalati forrást különített el, ebből mintegy 5 milliárd dollárt az eltulajdonítottakkal megegyező tokenekben. A fennmaradó eszközöket piaci és tőzsdén kívüli ügyletekkel kívánja beszerezni – számolt be a Reuters a vállalat bejelentéséről.
A tokenek összetétele lényeges. Ha egy szolgáltató például bitcoinban tartozik az ügyfeleinek, akkor nemcsak az számít, mekkora dollárértékű vagyona van, hanem az is, rendelkezik-e a megfelelő mennyiségű bitcoinnal. Árfolyam-emelkedés esetén a hiányzó tokenek beszerzése drágulhat.
A tőzsdén kívüli, vagyis OTC-ügylet közvetlenül egyeztetett adásvétel, amelyet nem a nyilvános ajánlati könyvben hajtanak végre. Nagy tételeknél mérsékelheti a közvetlen árhatást, de nem teszi automatikusan egyszerűvé vagy kockázatmentessé a beszerzést.
A Binance október 30-i helyzetjelentése szerint a kiutalások további ellenőrzések miatt szüneteltek, miközben a befizetések működtek. A vállalat a kiutalások fokozatos helyreállítását biztonsági feltételekhez kötötte, és november 2-ra tervezte az új tartalékigazolás eredményének elkészítését. Ezek vállalati tervek, amelyek teljesülését külön kell ellenőrizni.
A proof of reserves, magyarul tartalékigazolás, a kimutatott ügyfélegyenlegek mögötti eszközfedezet ellenőrzését segítheti. Az amerikai értékpapír-felügyelet befektetői tájékoztatója ugyanakkor hangsúlyozza, hogy egy ilyen jelentés nem egyenértékű a teljes pénzügyi beszámoló könyvvizsgálatával. Nem feltétlenül mutatja be a vállalat valamennyi kötelezettségét és pénzügyi kockázatát.
Az ügyfelek szempontjából ezért három kérdés különül el: megvan-e az eszközfedezet, hozzáférhető-e a vagyon, és megszüntették-e a támadást lehetővé tevő hibákat. Egyetlen megnyugtató közlemény egyik kérdést sem helyettesíti.
Zárolt milliárdok: mire képesek a stabilcoin-kibocsátók?
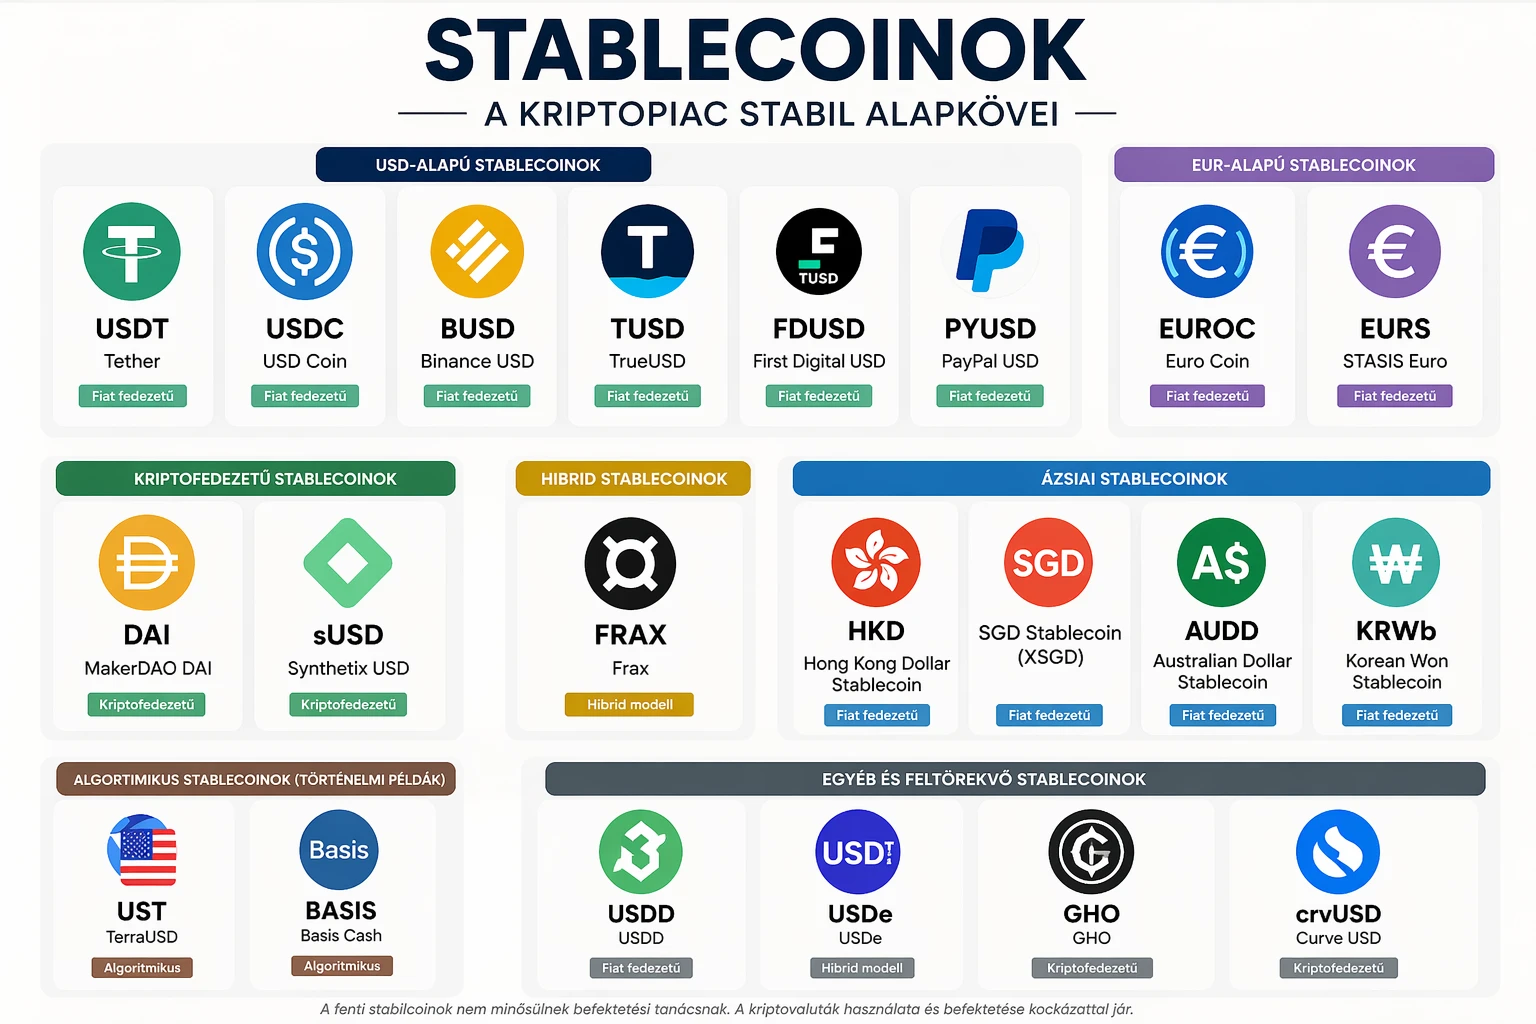
A Binance tájékoztatása szerint az iparági együttműködés eredményeként körülbelül 3 milliárd dollárnyi érintett eszközt zároltak. A folyamatban a stabilcoin-kibocsátók közreműködése különösen fontos lehetett.
A stabilcoin olyan kriptoeszköz, amelynek célja egy referenciaérték, jellemzően például az amerikai dollár követése. Az USDT és az USDC működésében központi kibocsátó is részt vesz; bizonyos tokeneknél technikai lehetőség van meghatározott címekhez kapcsolódó átutalások korlátozására.
A Circle USDC-feltételei rendelkeznek címek blokkolásáról és meghatározott körülmények között történő zárolásról. Ez a lehetőség segítheti az illegális pénzmozgások megállítását, ugyanakkor azt is mutatja, hogy a blokkláncon tartott tokenek nem feltétlenül függetlenek minden kibocsátói beavatkozástól.
A zárolás még nem visszaszerzés. A mozgás megakadályozása megőrizheti a vagyon visszaadásának esélyét, de az eszközök tényleges visszajuttatásához további technikai és jogi lépések lehetnek szükségesek. Emiatt a teljes lopásból nem helyes egyszerűen levonni a zárolt összeget, majd az eredményt végleges veszteségként bemutatni.
A stabilcoinok másik tanulsága, hogy az árfolyam stabilitására irányuló cél nem jelent általános biztonsági garanciát. A token kibocsátójának kockázata, a tárolást végző szolgáltató biztonsága és a felhasználói hozzáférés védelme külön kérdés.
AI-támadások és észak-koreai szál: mit tudunk biztosan?
Eric Schiffer, a Patriarch és a Reputation Management Consultants vezetője a FOX Businessnek adott interjúban az AI-val támogatott kibertámadások jövőbeni erősödésére figyelmeztetett. Ez kockázati előrejelzés; a Binance-incidensben az AI használata nem bizonyított.
A tágabb veszélyt ugyanakkor szakmai értékelések is alátámasztják. A brit Nemzeti Kiberbiztonsági Központ 2027-ig szóló elemzése szerint a mesterséges intelligencia hatékonyabbá teheti a célpontok feltérképezését, a sérülékenységek kutatását, az adathalászatot és egyes kártékony programok létrehozását. A jelentés a fejlett támadások teljes automatizálását 2027-ig valószínűtlennek ítélte.
A social engineering, vagyis pszichológiai manipuláció során a támadó az ember döntését próbálja befolyásolni: például munkatársnak, ügyfélszolgálatosnak vagy üzleti partnernek adja ki magát. Az AI segítheti a meggyőző üzenetek elkészítését, de a károkozáshoz továbbra is hozzáférést, felhatalmazást vagy kihasználható hibát kell szerezni.
A kriptoszolgáltatók számára ebből az következik, hogy a dolgozók figyelme önmagában kevés. Az összeghatárok, az egymástól független jóváhagyások és a szokatlan tranzakciók megállítása akkor is szükséges, ha egy megtévesztő üzenet átjut az emberi ellenőrzésen.
Az elkövetőket illetően a TRM Labs magas bizonyosságú értékeléssel az észak-koreai TraderTraitor csoporthoz kötötte a támadást. Ez szakértői attribúció, vagyis az elkövető személyére vagy csoportjára vonatkozó következtetés, nem jogerős ítélet.
A korábbi Bybit-ügyben az FBI ugyanezt az elnevezést használta az észak-koreai rosszindulatú tevékenységre. A történelmi kapcsolat releváns háttér, de a mostani incidens teljes felelősségi és technikai láncát önállóan kell feltárni.
Bitcoin és BNB: hogyan terjedhet tovább a piaci sokk?
A Binance-hack piaci következményei túlmutathatnak az eltulajdonított eszközökön. A résztvevők ilyenkor más szolgáltatók biztonságát is újraértékelhetik, visszafoghatják a kockázatvállalást, vagy több fedezetet kérhetnek egymástól.
A CoinDesk október 30-i piaci összefoglalója szerint a bitcoin az éjszakai kereskedésben körülbelül 76 400 dollárig süllyedt, a kriptós határidős pozíciók likvidálása pedig megközelítette az 1,57 milliárd dollárt. Az Investor’s Business Daily CoinMarketCap-adatokat idéző beszámolója pénteken mintegy 77 300 dolláros bitcoinárfolyamot és több mint 3 százalékos, 24 órás visszaesést jelzett. Ezek eltérő időpontú piaci pillanatképek, nem október 31-i élő jegyzések.
A likvidálás a tőkeáttételes pozíció kényszerű lezárása, amikor a kereskedő fedezete már nem elegendő. Ez felerősítheti az eredeti ármozgást: az esés kényszereladásokat válthat ki, amelyek újabb pozíciókat sodorhatnak veszélybe.
A likvidálások névértéke azonban nem azonos a hack során ellopott összeggel, és nem feltétlenül egyezik meg a kereskedők elvesztett saját tőkéjével sem. A különböző mutatók összekeverése indokolatlanul torzíthatja az esemény súlyát.
A BNB esetében különösen erős lehet a Binance-hez kapcsolódó bizalom szerepe. Ugyanakkor a BNB token nem Binance-részvény: birtoklása nem jelent hagyományos tulajdonrészt a tőzsdében. Árfolyamát a hálózati használat, a kereslet és az általános piaci hangulat is befolyásolja.
Az esést kizárólag a hacknek tulajdonítani szintén túlzó lenne. A CoinDesk beszámolója egyidejű technológiai részvénypiaci nyomást is azonosított. Több, egymást erősítő kockázat működhetett egyszerre.
Három forgatókönyv a Binance-hack után
Megbízható célárat a folyamatban lévő vizsgálatból nem lehet levezetni. Hasznosabb azt megvizsgálni, milyen feltételek javíthatják vagy ronthatják a helyzetet.
Kedvező forgatókönyv: a Binance ellenőrizhetően pótolja a hiányzó eszközöket, biztonságosan helyreállítja a kiutalásokat, és részletes jelentést közöl a hibákról. A zárolt vagyon egy részének visszaszerzése csökkenthetné a vállalat terheit. Ezek együtt mérsékelhetnék a bizonytalanságot, bár az ügyfélbizalom helyreállítása így is időt igényelhetne.
Semleges forgatókönyv: a szolgáltatások fokozatosan visszatérnek, de a technikai vizsgálat és a vagyon visszaszerzése elhúzódik. A piac nem kerül általános működési válságba, miközben a Binance-hez kötődő kockázat tartósan nagyobb figyelmet kap. Az árfolyamokat ekkor ismét erősebben alakíthatják a makrogazdasági hírek és az általános keresleti folyamatok.
Kockázati forgatókönyv: további sérülékenységek kerülnek elő, elhúzódnak a korlátozások, vagy a fedezetről közzétett információk nem oszlatják el az aggályokat. A kiutalások újraindítása után jelentkező tömeges ügyfélkivonás akkor is működési nyomást okozhat, ha a szolgáltatónak jelentős vagyona van.
Itt válik fontossá a likviditás fogalma: azt jelenti, hogy a kötelezettségek időben, a szükséges eszközökben teljesíthetők-e. Ez különbözik attól, hogy egy vállalat vagyonának összértéke elvileg meghaladja-e a tartozásait.
A forgatókönyvek feltételes elemzések, nem valószínűségi sorrendek. A következő közlemények értékét elsősorban az adja majd, hogy milyen ellenőrizhető bizonyítékot tartalmaznak.
Ügyfélbiztonság: a pánik és a csalók újabb veszteséget okozhatnak
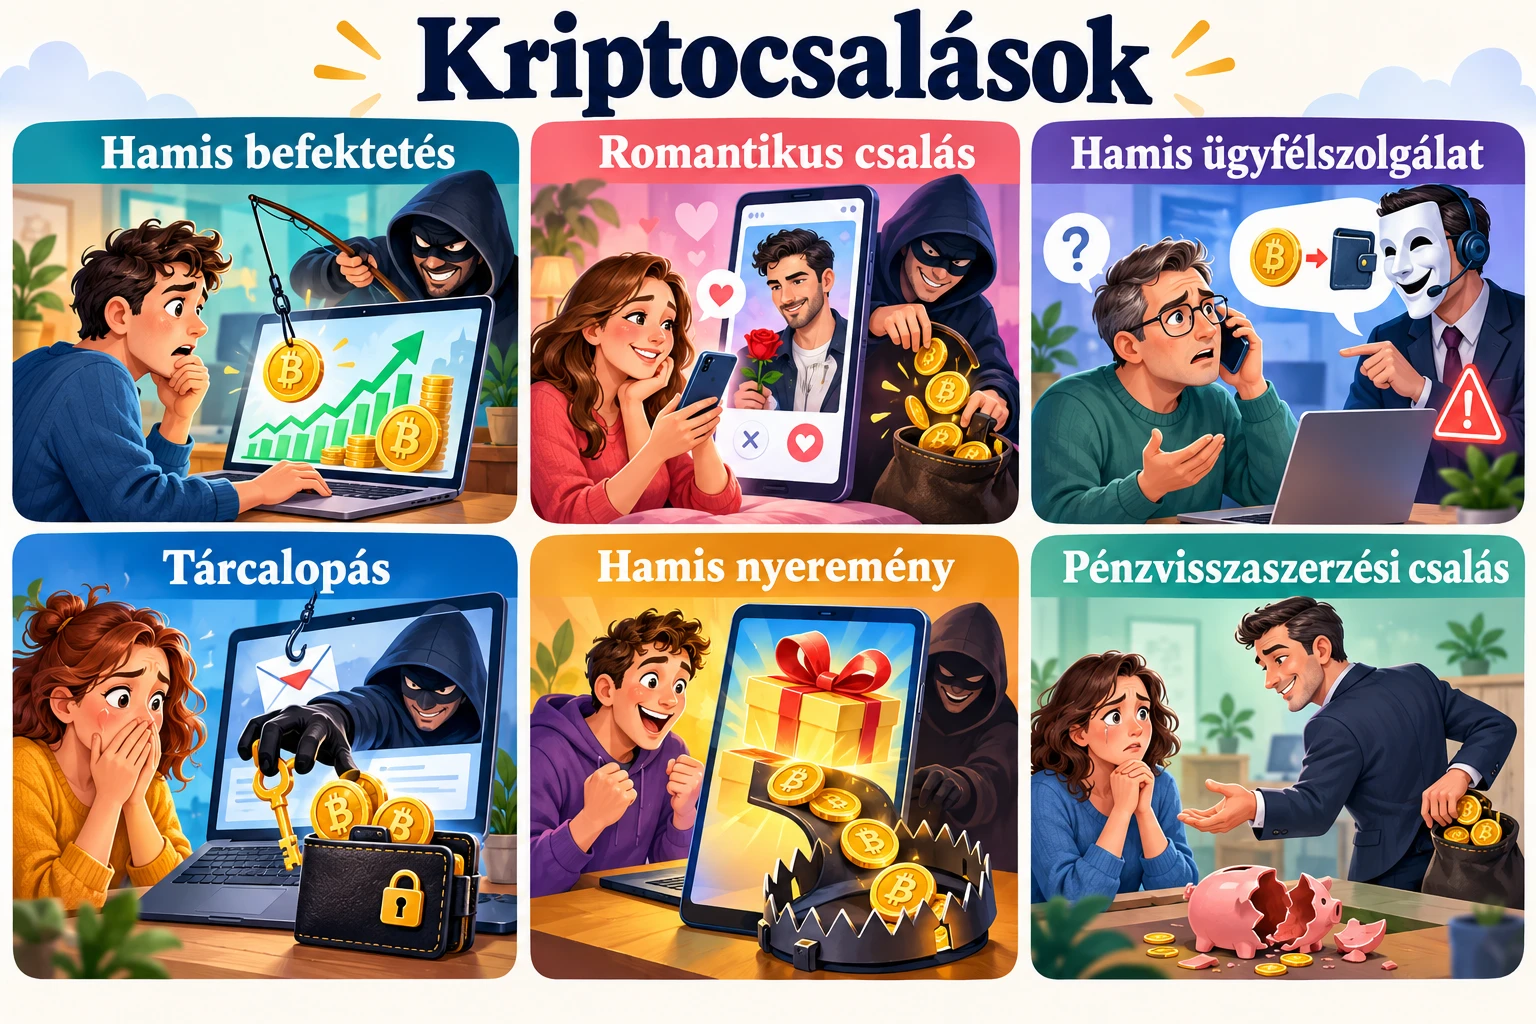
Egy nagy tőzsdei támadás után különösen veszélyesek lehetnek a hamis ügyfélszolgálati üzenetek. A csalók hivatkozhatnak kötelező biztonsági ellenőrzésre, sürgős tárcamigrációra vagy kártalanításra, hogy belépési adatot, jóváhagyást vagy pénzt szerezzenek.
A helyreállító szavak és a privát kulcs átadása önállóan kezelt tárcánál az eszközök feletti ellenőrzés elvesztéséhez vezethet. Egy állítólagos kártalanítás miatt aláírt, nem értett felhatalmazás szintén veszélyes lehet. A szolgáltató hivatalos alkalmazásában vagy saját kezűleg megnyitott weboldalán ellenőrzött tájékoztatás megbízhatóbb kiindulópont, mint egy kéretlen üzenet hivatkozása.
Az FBI külön figyelmeztet a hamis kriptovisszaszerző szolgáltatásokra. Ezek előre fizetendő díjat kérhetnek, hatósági kapcsolatokra hivatkozhatnak, majd újabb összegeket követelhetnek anélkül, hogy visszaszereznék a vagyont.
A felhasználói védelemhez hozzátartozik az egyedi jelszó, az erős többtényezős hitelesítés és a hozzáférések rendszeres ellenőrzése. Ezek azonban nem garantálnak védelmet a szolgáltató belső tárcarendszerét érő támadással szemben.
Az önálló tárolás csökkentheti a tőzsdei letétkezelésből eredő kitettséget, közben viszont a mentés, a helyreállítás és a tranzakciók jóváhagyásának felelősségét a tulajdonosra helyezi. A tőzsdei és a saját tárcás tárolás ezért eltérő kockázatokat hordoz.
A hírre adott felelőtlen reakció további veszteséget okozhat: a kapkodó átutalás rossz címre mehet, a tőkeáttételes ügylet pedig gyorsan kényszerzárásba kerülhet. A döntés alapja az ellenőrzött információ, a hozzáférési igény és az elviselhető veszteség legyen.
Gyakori kérdések
Biztosan mesterséges intelligenciával hajtották végre a Binance-hacket?
Nem. Az ellenőrzött tájékoztatások ezt nem bizonyítják. Az AI-val kapcsolatos figyelmeztetés a jövőbeni kiberveszélyekre vonatkozik.
Elveszett az összes érintett ügyfél pénze?
Ez nem következik a lopás összegéből. A Binance vállalta a veszteségek fedezését; ennek teljesítését és az eszközökhöz való hozzáférést külön kell ellenőrizni.
A zárolt kriptovaluta már visszakerült a Binance-hez?
Nem feltétlenül. A zárolás a továbbutalást akadályozhatja meg, míg a tényleges visszaadás további eljárást igényelhet.
Feltörték a Bitcoin vagy az Ethereum teljes hálózatát?
A feltárt információk a Binance tárcáihoz és aláírási folyamataihoz kapcsolódó kompromittálódásra utalnak. Ebből nem következik az alapul szolgáló blokkláncok teljes feltörése.
Garantálja a tartalékigazolás a tőzsde biztonságát?
Nem. Segítheti az eszközfedezet ellenőrzését, de nem helyettesíti a teljes pénzügyi vizsgálatot és a biztonsági rendszerek értékelését.
Biztonságosabb minden kriptót azonnal saját tárcába utalni?
Erre nincs általános válasz. Az önálló tárolás másfajta kockázatokat jelent, és megfelelő felkészültséget igényel; a kapkodó átutalás önmagában is veszteséget okozhat.
Jogi nyilatkozat: A cikk kizárólag tájékoztató és ismeretterjesztő célokat szolgál, nem minősül befektetési vagy pénzügyi tanácsadásnak. A kriptovaluták magas kockázatú, jelentős árfolyam-ingadozásnak kitett eszközök lehetnek.
Kulcsszavak: Binance-hack, Binance kibertámadás, kriptolopás, AI-támadások, kriptobiztonság, TraderTraitor, stabilcoin, tartalékigazolás, bitcoin, BNB
SEO meta title:
Meta description: