
A hot wallet gyors hozzáférést ad a kriptovalutákhoz, de a kényelem biztonsági felelősséggel jár. Egy internethez kapcsolódó tárcával néhány mozdulattal lehet kriptót küldeni vagy blokkláncos alkalmazásokat használni, miközben egy ellopott helyreállító kifejezés vagy megtévesztő jóváhagyás súlyos veszteséget okozhat. A működés megértéséhez három kérdést érdemes tisztázni: hol vannak a privát kulcsok, ki rendelkezik felettük, és pontosan mit engedélyez a felhasználó.
Mit jelent a hot wallet?

A hot wallet, magyarul forró tárca, olyan kriptotárca, amelynek a tranzakciók aláírásához szükséges kulcsai internethez kapcsolódó környezetben érhetők el. Tipikus példája a telefonra telepített tárcaalkalmazás vagy a böngészőben működő tárcabővítmény.
A „forró” jelzőnek nincs köze az árfolyamhoz vagy a tárcában tartott összeghez. Azt fejezi ki, hogy a kulcskezelés online eszközhöz kötődik, ami kényelmes használatot biztosít, ugyanakkor több lehetőséget adhat a digitális támadásokra.
Az egyik legfontosabb pontosítás: a kriptovaluta nem magában az alkalmazásban található. Az egyenlegeket és a tranzakciókat a blokklánc tartja nyilván. A tárca az ezek kezeléséhez szükséges hozzáférést biztosítja: megmutatja az eszközöket, összeállítja a tranzakciókat, és lehetővé teszi azok aláírását. Az Ethereum tárcaismertetője ezért a tárcát a blokkláncos számlával való kapcsolattartás eszközeként mutatja be.
Ez magyarázza, miért nem feltétlenül vész el a kripto, ha tönkremegy a telefon. Ha a megfelelő helyreállítási adatok megvannak, a hozzáférés rendszerint másik kompatibilis alkalmazásban vagy eszközön is visszaállítható.
Ugyanez azonban a veszély forrása is: aki megszerzi ezeket a titkos adatokat, annak nem feltétlenül kell hozzáférnie az eredeti telefonhoz. Saját eszközén is rendelkezhet az érintett eszközök felett.
Privát kulcs, tárcacím és seed phrase
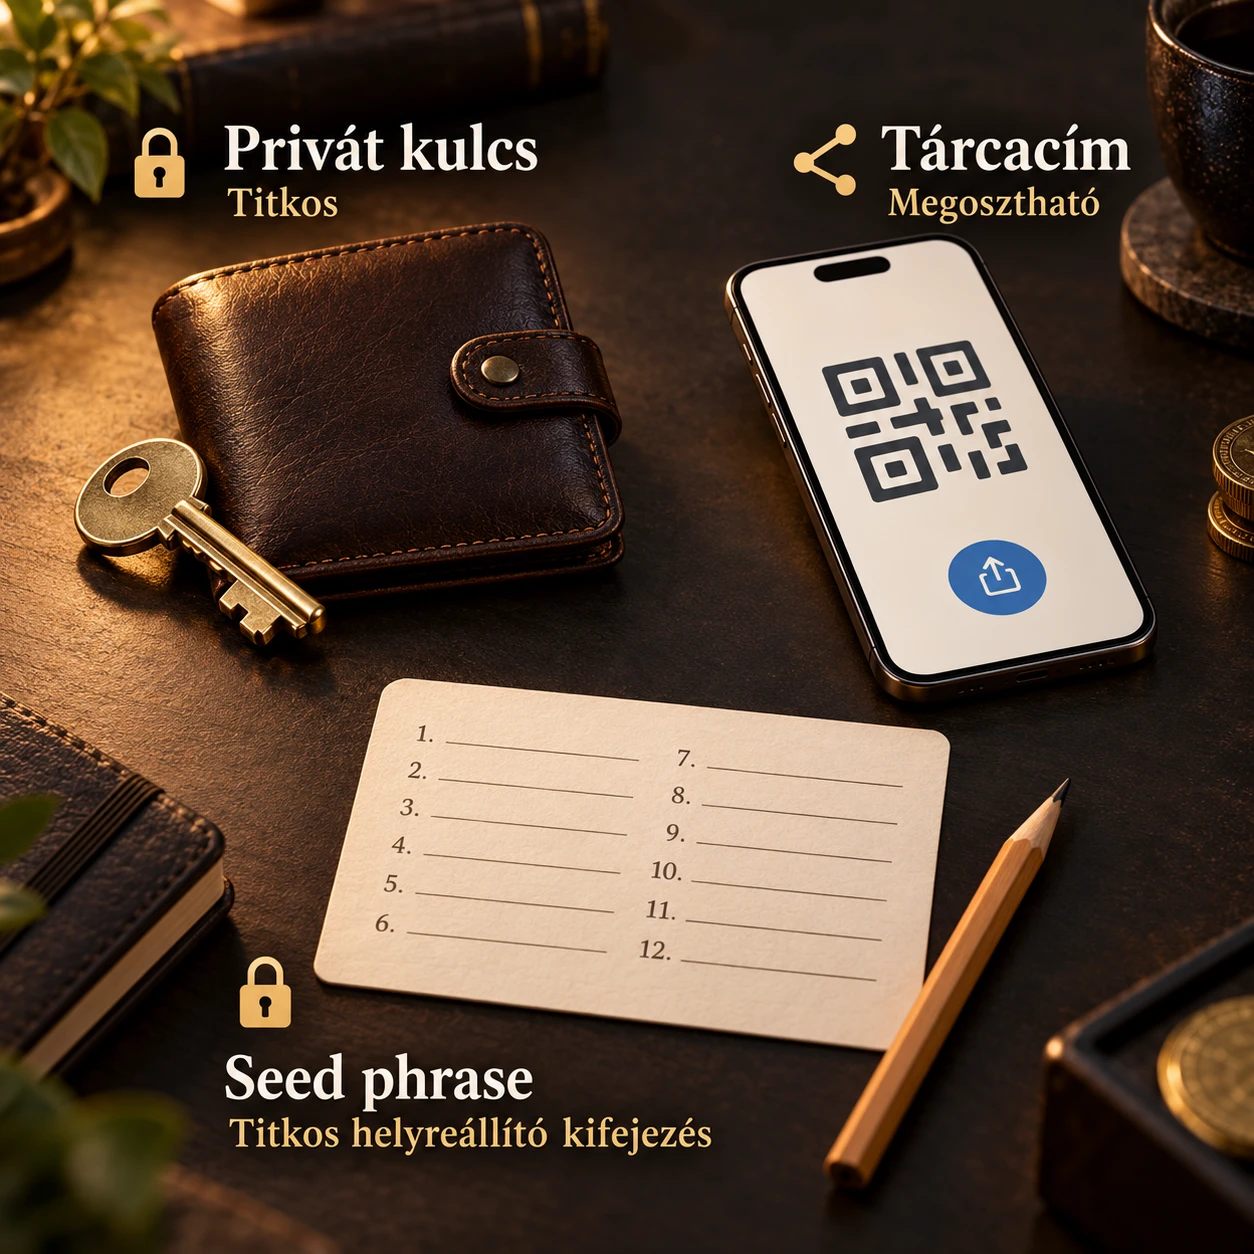
A hot wallet működésében három fogalom különösen fontos:
- Tárcacím: az adott hálózaton használt fogadási cím. Megosztható a küldővel, de nyilvános blokkláncon pénzügyi adatokat is összekapcsolhat a tulajdonosával.
- Privát kulcs: titkos kriptográfiai adat, amellyel az adott számlához tartozó műveletek aláírhatók.
- Seed phrase: helyreállító kifejezés, amelyből sok hagyományos tárcánál a számlák kulcsai előállíthatók.
A seed phrase gyakran 12 vagy 24 szóból áll, de más hosszúságú változat is létezik. A szavak és a sorrendjük egyaránt számítanak. Egyetlen helyreállító kifejezéshez több számla tartozhat, ezért annak kiszivárgása több címet és több hálózaton kezelt eszközt is veszélyeztethet.
A tárca jelszava és a helyreállító kifejezés nem ugyanaz. A hagyományos, seed phrase-alapú beállításnál a jelszó jellemzően az alkalmazás helyi hozzáférését védi. Aki megszerezte a helyreállító kifejezést, azt egy helyi jelszócsere nem zárja ki.
A MetaMask kulcskezelési útmutatója külön kezeli a jelszó, a privát kulcs és a helyreállító kifejezés szerepét. Arra is kitér, hogy egyes újabb belépési megoldások eltérő helyreállítási feltételekkel működnek. Nem minden modern tárca kér kézzel leírandó szólistát, ezért mindig a konkrét megoldás biztonsági modelljét kell megérteni.
Egy alkalmazás elnevezéséből tehát nem derül ki minden. A döntő kérdés az, hogy ki és milyen feltételekkel tud érvényes aláírást létrehozni.
Hot wallet vagy tőzsdei számla?
A hot wallet és a saját kezelésű tárca fogalmát gyakran összemossák, pedig két külön tulajdonságról van szó.
A hot vagy cold megkülönböztetés az online kitettséget írja le. A letétkezelői vagy saját kezelésű felosztás pedig arra válaszol, hogy ki kezeli a hozzáférést biztosító kulcsokat. Az OWASP biztonsági útmutatója is két önálló szempontként tárgyalja ezeket.
Saját kezelésű, azaz non-custodial tárcánál a felhasználó rendelkezik a hozzáférést biztosító kulcsokkal vagy helyreállítási mechanizmussal. Ez nagyobb közvetlen ellenőrzést jelent, de a hibák következményeit is neki kell viselnie.
Letétkezelői, azaz custodial megoldásnál a szolgáltató kezeli a kulcsokat a felhasználó helyett. Egy központosított kriptotőzsde ügyfele általában a szolgáltató belső rendszerében nyilvántartott egyenleget látja, és a kiutalást a szolgáltató hajtja végre.
A tőzsde működése közben használhat hot walleteket a napi kiutalásokhoz, és offline tárolást más eszközökhöz. Attól azonban, hogy az ügyfél telefonról éri el a számláját, még nem lesz saját kezelésű tárcája.
A kockázatok is eltérnek. Saját tárcánál a kulcsvesztés, az eszközfertőzés vagy a rossz aláírás kerül előtérbe. Szolgáltatónál ehhez partnerkockázat, kiutalási korlátozás vagy működési probléma társulhat. Egyik modell sem szünteti meg automatikusan a veszélyeket: máshová helyezik a bizalom és a felelősség súlypontját.
Hot wallet és cold wallet: mi a valódi különbség?
A cold wallet, vagyis hideg tárca lényege a privát kulcsok offline védelme. Ennek gyakori eszköze a hardvertárca: egy külön készülék, amely a tranzakció aláírását a saját, elkülönített környezetében végzi.
A különbség tehát elsősorban az, hol történik a titkos kulcs használata. Egy hagyományos hot walletnél ez az internethez kapcsolódó telefonon vagy számítógépen zajlik. Hardvertárcás megoldásnál az aláírást a külön eszköz végzi, miközben a számítógép vagy mobiltelefon közvetíti a szükséges adatokat.
Egy böngészős tárcafelület ezért hardvertárcával együtt is használható. A MetaMask hardvertárca-dokumentációja bemutatja ezt a működést: a felület megjeleníti a számlát, az aláíráshoz pedig a csatlakoztatott eszköz szükséges. MetaMask Help Center
Fontos különbség van a hardvertárca csatlakoztatása és a helyreállító kifejezés begépelése között. Ha a hardvertárca seed phrase-ét egy online szoftvertárcába importálják, a kulcsok offline elkülönítésének előnye sérül. Ugyanannak a kulcsnak egy online másolata már külön támadási lehetőséget jelent.
A hardvertárca ugyanakkor nem képes minden hibát megakadályozni. Ha a tulajdonos veszélyes műveletet vagy túl széles tokenengedélyt hagy jóvá, a kulcs ellopása nélkül is bekövetkezhet veszteség.
A gyakorlati mérleg ezért a hozzáférés kényelméről, a használat gyakoriságáról és a kockáztatott értékről szól. A Bitcoin.org biztonsági ajánlásai is külön kezelik a mindennapi használatra szánt kisebb egyenleget és a hosszabb távú tárolást.
Mire használható, és milyen költségekkel jár?
A hot wallet a blokkláncos szolgáltatások egyik legfontosabb kapcsolódási pontja. Segítségével kriptovalutát lehet fogadni és küldeni, illetve megfelelő támogatás mellett decentralizált alkalmazásokhoz kapcsolódni.
A decentralizált alkalmazás, röviden dapp, olyan szolgáltatás, amelynek működésében blokkláncon futó programok vesznek részt. Ezeket a programokat okosszerződéseknek nevezzük. A decentralizált pénzügyi szolgáltatások, vagyis a DeFi körébe például tokenváltási és hitelezési megoldások tartozhatnak.
Piaci jelentőségük abból fakad, hogy a felhasználó saját tárcából is kapcsolatba léphet ezekkel a rendszerekkel. A könnyebb hozzáférés azonban önmagában nem teszi megbízhatóvá az alkalmazást, és nem bizonyítja egy hozzá kapcsolódó token értékét.
A használatnál a hálózat ugyanolyan fontos, mint a token neve. Ugyanaz a tokenelnevezés több blokkláncon is megjelenhet, de a küldő és a fogadó oldal támogatásának egyeznie kell.
Például az Ethereum főhálózatán kezelt USDC küldésénél az Ethereum-hálózati díjat hagyományosan ETH-ban kell megfizetni. Az USDC stabilcoin: értékét az amerikai dollárhoz igyekszik kötni. A stabilcoin-egyenleg önmagában nem jelenti azt, hogy a hálózati díj rendezéséhez szükséges eszköz is rendelkezésre áll. Egyes tárcák biztosíthatnak ettől eltérő díjfizetési megoldást, de erre nem lehet általános szabályként számítani. Az Ethereum gasmagyarázata részletesen ismerteti a hálózati díj működését.
A tárca letöltése lehet ingyenes, miközben a tranzakció hálózati díjjal, a beépített váltás pedig további szolgáltatási költséggel járhat. Ezeket külön érdemes ellenőrizni.
További gyakori félreértés, hogy a hálózat átkapcsolása áthelyezi az eszközöket. Valójában csak a megjelenített hálózat változik. A hibás hálózatra küldött eszközök helyreállíthatósága a cím, a kulcsok és a fogadó rendszer működésétől függ; a visszaszerzés nem garantált.
Tokenengedélyek: nem minden jóváhagyás átutalás
Egy egyszerű kriptoküldésnél a felhasználó általában látja a címzettet és az összeget. Okosszerződések használatakor azonban olyan engedélyekkel is találkozhat, amelyek későbbi tokenmozgatást tesznek lehetővé.
Az Ethereumon és a hasonló működésű hálózatokon az approval, vagyis tokenengedély felhatalmazhat egy meghatározott címet vagy szerződést egy adott token felhasználására. A felhasználható mennyiséget az engedélyezett keret, az úgynevezett allowance határozza meg.
Ha ez a keret indokolatlanul magas, egy rosszindulatú vagy később kihasznált szerződés nagyobb veszteséget okozhat. Az engedély hatálya a később beérkező tokenekre is kiterjedhet a megmaradt keret erejéig. A MetaMask tokenengedély-ismertetője ezért hangsúlyozza a hozzáférési keret ellenőrzését.
A weboldal leválasztása nem azonos a blokkláncon rögzített engedély visszavonásával. A kapcsolat megszüntetése után egy korábban kiadott jogosultság tovább élhet. Ezt a különbséget a tárcakapcsolatok megszüntetéséről szóló dokumentáció is egyértelművé teszi.
Nem minden veszélyes kéréshez társul azonnali hálózati díj sem. Bizonyos, blokkláncon kívül létrehozott digitális aláírásokat később használhatnak fel jogosultság érvényesítésére. Ezért a „csak egy üzenetet kell aláírni” magyarázat nem jelent biztonsági garanciát. A megtévesztő aláíráskérések külön támadási kategóriát alkotnak.
A lényeg minden esetben ugyanaz: mit engedélyez az aláírás, kinek, mekkora összegre és milyen időtartamra? Ha erre nincs érthető válasz, a jóváhagyás megalapozatlan kockázatvállalás.
Milyen csalások fenyegetik a hot wallet használóját?
A támadók gyakran a felhasználót próbálják megtéveszteni. Hamis tárcaalkalmazással, lemásolt weboldallal vagy ügyfélszolgálatosnak álcázott üzenettel szerezhetik meg a hozzáférési adatokat.
Különösen veszélyes a „tárcaellenőrzésre”, „szinkronizálásra” vagy „helyreállításra” hivatkozó kérés, ha seed phrase-t vár el. A helyreállító kifejezést nem szabad ügyfélszolgálatosnak elküldeni vagy egy üzenetben kapott weboldalon megadni. Az Ethereum biztonsági útmutatója a képernyőképként mentett titkos adatok kockázatára is figyelmeztet: a kép felhőszolgáltatásba kerülhet, újabb hozzáférési pontot teremtve.
Más támadások a készüléket célozzák. Adatlopó programok tárcafájlokat, kulcsokat vagy egyéb érzékeny információkat kereshetnek. A vágólapot figyelő kártevő pedig a bemásolt fogadási címet cserélheti támadói címre. A Microsoft hot walleteket célzó kártevőkről szóló kutatása több ilyen módszert dokumentál.
A címhamisításos előzményszennyezés, angolul address poisoning, másképp működik. A csaló egy korábban használt címhez hasonló címet juttat a tranzakciós előzmények közé, abban bízva, hogy a tulajdonos később onnan másolja ki a címzettet. A cím elejének és végének felületes ellenőrzése ezért kevés lehet; a védekezési útmutató a teljes cím ellenőrzését hangsúlyozza.
Az ismeretlen token vagy NFT megjelenése önmagában még nem bizonyít kulcslopást. A hozzá kapcsolt „beváltható jutalom”, sürgető üzenet vagy aláíráskérés azonban csalásba vezetheti a felhasználót. A váratlan ajándék értékét ezért nem a tárcában megjelenített szám alapján érdemes megítélni.
Biztonságosabb használat és teendők probléma esetén
Nincs mindenki számára megfelelő összeg, amelyet „biztonságos” hot walletben tartani. A mérlegelésnél a használat gyakorisága, az eszköz védelme és az esetleges veszteség személyes jelentősége számít.
A napi műveletekre szánt tárca és a ritkán használt tartalék elkülönítése csökkentheti egyetlen hibás döntés hatását. Az azonos seed phrase-ből létrehozott külön címek azonban nem védenek a közös helyreállító kifejezés kiszivárgásától. Az elkülönítés erőssége attól függ, hogy valóban külön hozzáférési adatok és megfelelő használati szokások tartoznak-e hozzá.
A mindennapi védekezés legfontosabb elemei:
- a tárca telepítése ellenőrzött hivatalos forrásból;
- az alkalmazás, a böngésző és az operációs rendszer frissítése;
- a helyreállítási adatok biztonságos, az adott tárcához megfelelő mentése;
- a hálózat, a teljes cím és az engedélyek ellenőrzése;
- új fogadási kapcsolatnál kis összegű tesztküldés, a fogadó fél minimumainak figyelembevételével.
A tesztküldés a cím és a hálózat ellenőrzésében segíthet, de egy alkalmazás vagy későbbi aláírás biztonságát nem igazolja.
Ha gyanús pénzmozgás látható, először a tranzakció részleteit kell ellenőrizni egy blokkláncböngészőben, amely a nyilvános hálózati adatokat jeleníti meg. Fontos megkülönböztetni az alkalmazás megjelenítési hibáját, a veszélyes tokenengedélyt és a kulcsok tényleges kiszivárgását.
Kulcslopás gyanújánál egy egyszerű jelszócsere vagy engedély-visszavonás nem elég. A MetaMask incidenskezelési útmutatója új hozzáférési adatokkal létrehozott tárcát és a még menthető eszközök biztonságos áthelyezését javasolja. A régi seed phrase-hez tartozó számlák további használata veszélyes maradhat. Automatikus pénzelsöprő program gyanújánál pedig az újonnan beküldött díjfedezetet is azonnal ellophatják.
A tranzakcióazonosítók és egyéb bizonyítékok megőrzése segítheti a bejelentést. A biztos pénzvisszaszerzést ígérő, előleget vagy titkos adatot kérő „szakértők” viszont újabb csalást jelenthetnek.
A hot wallet értékét a gyors használhatóság adja, biztonságát pedig a kulcskezelés, a készülék védelme és a jóváhagyások tudatos ellenőrzése határozza meg. Ezek megértése nélkül a kényelmes felület könnyen elfedheti a vállalt kockázatot.
Gyakori kérdések a hot walletről
Mindig internetre kell kapcsolódnia a hot walletnek?
Nem kell folyamatosan nyitva lennie vagy adatkapcsolatot használnia. A megnevezés az internethez kapcsolódó kulcskezelési környezetre utal. A telefon ideiglenes kikapcsolása nem alakítja át automatikusan hideg tárcává.
Elveszik a kriptóm, ha elveszítem a telefonomat?
Nem feltétlenül. A megfelelő helyreállítási adatokkal vagy az adott tárca helyreállítási eljárásával visszaállítható lehet a hozzáférés. Ha minden hozzáférési és helyreállítási lehetőség elveszik, az eszközök elérhetetlenné válhatnak.
Feltörhetik a tárcát a nyilvános cím ismeretében?
A nyilvános cím önmagában nem ad aláírási jogot. Ugyanakkor láthatóvá tehet pénzmozgásokat, és célzott csalásokhoz használhatják fel.
A tárca jelszava vagy az ujjlenyomat megvéd az ellopott seed phrase használatától?
A hagyományos seed phrase-alapú tárcánál nem. Ezek a helyi hozzáférést védik; a titkos helyreállítási adat birtokosa másik eszközről is hozzáférhet.
A hardvertárca minden csalást megakadályoz?
Nem. Csökkentheti a privát kulcs online ellopásának kockázatát, de a tulajdonos által jóváhagyott veszélyes tranzakció vagy tokenengedély továbbra is veszteséget okozhat.
Visszafordítható a rossz címre küldött kripto?
A már véglegesített blokkláncos átutalást általában nem lehet központilag visszavonni. A visszaszerzés a címzett együttműködésétől vagy a konkrét technikai körülményektől függhet.
Jogi nyilatkozat: A cikk kizárólag tájékoztató és ismeretterjesztő célokat szolgál, nem minősül befektetési vagy pénzügyi tanácsadásnak. A kriptovaluták magas kockázatú, jelentős árfolyam-ingadozást mutató eszközök lehetnek; kezelésük technikai és biztonsági kockázatokkal is jár.