
A Binance a kriptopiac egyik legismertebb kereskedési platformja, de a 2026. októberi, mintegy 6,3 milliárd dolláros támadás megmutatta, mekkora jelentősége van az eszközök őrzésének. A vállalat a veszteség átvállalását ígéri, és november 1-jére meghirdette a kiutalások fokozatos újraindítását. Mit csinál valójában egy kriptotőzsde, hol működhet engedéllyel, és mit tudunk a történtekről?
Az összefoglaló a 2026. november 1-jén elérhető közleményeken alapul. A helyreállítás állapota és az egyes szolgáltatások hozzáférhetősége változhat.
1. Mi a Binance, és hogyan működik?
A Binance központosított kriptotőzsde: olyan vállalati platform, amelyen a felhasználók kriptoeszközöket vásárolhatnak, adhatnak el, válthatnak át és tarthatnak. A „tőzsde” elnevezés itt kereskedési helyszínt jelent; önmagában nem bizonyít banki jogosultságot vagy a hagyományos értékpapírtőzsdékkel azonos befektetővédelmet.
A kereskedés alapja a vevők és eladók megbízásainak találkozása. Spot ügyletnél az adott kriptoeszközt veszik meg vagy adják el az aktuális piacon. A limitáras megbízás meghatározott áron vagy annál kedvezőbben teljesülhet; a piaci megbízás az elérhető ajánlatokat használja, ezért gyors ármozgásnál eltérhet a képernyőn korábban látott ártól.
A Binance-fiókban látható egyenleg jellemzően a szolgáltató belső nyilvántartásának része. A privát kulcsot, vagyis a blokkláncon történő rendelkezéshez szükséges titkos digitális adatot rendszerint a letétkezelő kezeli. Ez kényelmes, de függőséget teremt: a felhasználó a szolgáltató működésére és hozzáférési szabályaira is rá van utalva.
Egyszerű példa: valaki 100 USDC-t tart a tőzsdén. Ebből belső ügyletben vásárolhat más eszközt, miközben egy külső tárcába indított kiutalás külön folyamat. A kereskedési lehetőség és a kiutalhatóság ezért eltérhet egymástól.
A használathoz jellemzően személyazonosság-ellenőrzés, röviden KYC szükséges: a szolgáltató okmányokkal és további adatokkal azonosítja ügyfelét. A kereskedésnek és a kiutalásnak költsége lehet; a díjak terméktől, hálózattól és ügyfélbesorolástól függhetnek. A meghirdetett hozamot és az ügylet eredményét ezért a teljes költséggel együtt érdemes értelmezni.
Az USDC és az USDT stabilcoin: olyan token, amely meghatározott referenciaérték, jellemzően egy amerikai dollár követésére törekszik. Az árfolyamrögzítés nem feltétlen garancia; kibocsátói, tartalékkezelési, befagyasztási és piaci kockázatok is fennállhatnak.
A Binance ennél összetettebb szolgáltatásokat is kínálhat, országonként eltérő körben:
- Határidős és más származtatott ügyletek: az árfolyam alakulására adnak kitettséget. Tőkeáttételnél kis elmozdulás is jelentős veszteséget vagy kényszerű pozíciózárást okozhat.
- Staking: bizonyos blokkláncok működésének támogatása tokenek lekötésével vagy delegálásával, jutalom ellenében. Árfolyam-, hozzáférési és esetenként protokollbüntetési kockázata lehet.
- Earn termékek: eltérő működésű hozamtermékek gyűjtőneve. A hozam forrását, a visszaváltást és a szerződő felet külön kell megérteni.
- P2P kereskedés: felhasználók közötti adásvétel, amelynél a fizetési partnerrel kapcsolatos csalási kockázat is megjelenhet.
2. A Binance története: gyors növekedés, súlyos fordulópontok
A Binance 2017 júliusában indult. Legismertebb alapítói közé tartozik Changpeng Zhao, közismert nevén CZ, valamint Yi He. A vállalat gyors növekedését a széles kriptokínálat, az aktív kereskedőket kiszolgáló felület és a nemzetközi terjeszkedés segítette.
A platformhoz kapcsolódó BNB token nem Binance-részvény: birtoklása önmagában nem ad tulajdonrészt vagy általános osztalékjogot a tőzsde működtetőjében. A BNB Chain blokklánc, a BNB token és a Binance vállalati szolgáltatásai összekapcsolódó, de eltérő rendszerek.
2019 májusában támadók 7000 bitcoint vontak ki a Binance egyik online tárcájából. A vállalat akkori közlése adathalászatról, megszerzett hozzáférési adatokról és összehangolt támadásról szólt; a veszteséget a SAFU védelmi alapból vállalta fedezni. Binance
2022 októberében a BSC Token Hub blokkláncközi hidat érte támadás, amelyhez kétmillió BNB jogosulatlan létrehozása kapcsolódott. Ez külön esemény volt: nem azonos a Binance kereskedési fiókjainak vagy jelenlegi kiutalási infrastruktúrájának feltörésével.
2023 novemberében a Binance amerikai büntetőügyben bűnösnek vallotta magát pénzmosás-megelőzési, regisztrációs és szankciós szabályok megsértésével kapcsolatos vádpontokban, és 4,3 milliárd dolláros rendezést vállalt. CZ külön is bűnösnek vallotta magát a megfelelő pénzmosás-megelőzési program elmulasztásához kapcsolódó ügyben.
Ez a történet kétféle kockázatra világít rá. A szabályozási megfelelés azt vizsgálja, betartja-e a vállalat a rá vonatkozó előírásokat; a kiberbiztonság azt is, képes-e megvédeni a rendszereit. Egy engedély nem szünteti meg a technológiai kockázatot, a biztonsági fejlesztés pedig nem helyettesíti az engedélyt.
3. Hol engedélyezett a Binance, és miért korlátozzák?
A pontos kérdés mindig az: melyik Binance-cég, melyik országban, milyen szolgáltatásra jogosult? Egy vállalatcsoport engedélyei nem feltétlenül terjednek ki minden tagjára, termékére vagy külföldi ügyfelére.
Az alábbi táblázat fontos példákat mutat be; nem teljes országlista.
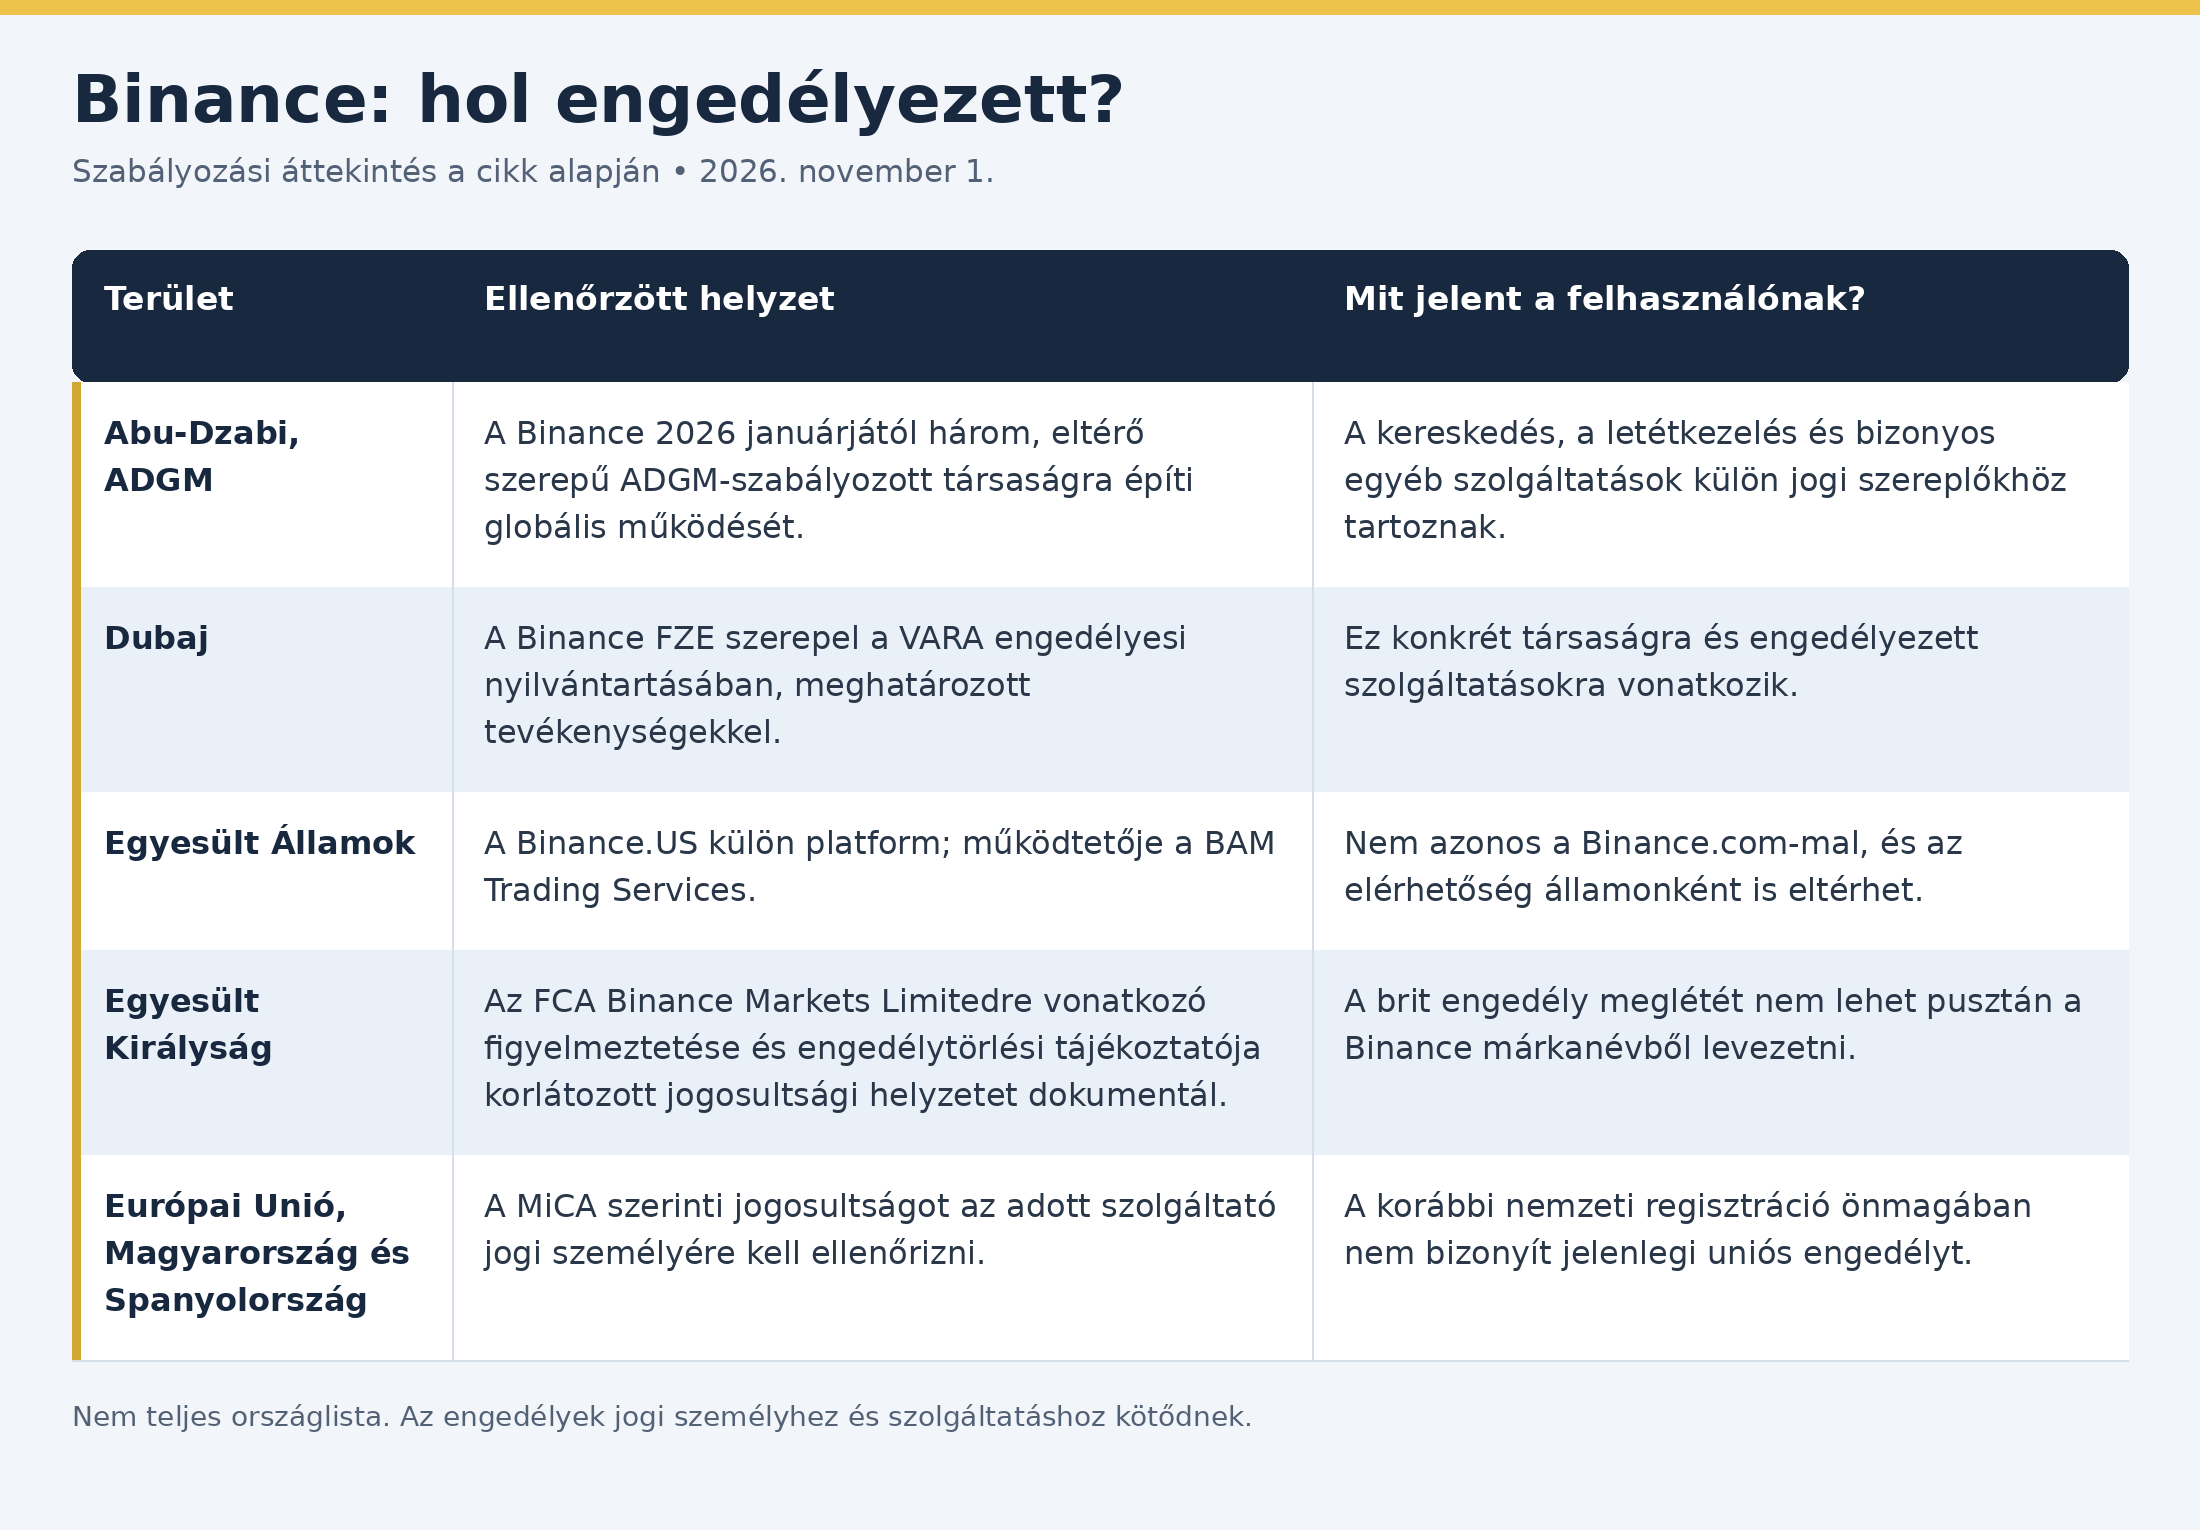
Az amerikai és brit helyzet külön kezelését a Binance.US saját jogi dokumentumai, illetve az FCA tájékoztatása indokolja. A Binance.US regisztrációja nem tekinthető a Binance.com teljes amerikai engedélyének.
Az EU-ban a MiCA a kriptoeszközök piacait szabályozó rendelet; a CASP kriptoeszköz-szolgáltatót jelent. Az ESMA szerint a nemzeti átmeneti időszakok legkésőbb 2026. július 1-jén véget értek. Spanyolország felügyelete, a CNMV ugyanezt a határnapot jelöli meg.
A CoinDesk június 26-i, Binance-szóvivőre is hivatkozó beszámolója szerint a vállalat az engedélyezési határidő előtt több uniós ország ügyfeleinek szolgáltatáskorlátozásokról küldött értesítést. Ez korábbi szabályozási fejlemény, amelyet el kell különíteni az októberi hack miatti technikai leállástól. A beszámoló nem bizonyítja valamennyi fiók novemberi állapotát.
A cikk ellenőrzése során nem sikerült elsődleges hatósági forrással igazolni a Binance jelenlegi MiCA-engedélyét. Emiatt a korábbi francia, olasz vagy spanyol regisztrációkra hivatkozva nem állítható, hogy a platform ma korlátozás nélkül jogosult uniós ügyfelek kiszolgálására. Az irányadó ellenőrzési hely az ESMA és az illetékes nemzeti hatóság nyilvántartása; az ESMA jelzi, hogy adatfrissítéseiben késés is lehet.
A hatósági korlátozások mögött rendszerint ügyfél-azonosítási, pénzmosás-megelőzési, szankciós, fogyasztóvédelmi vagy termékengedélyezési kérdések állnak. Egy szolgáltatás korlátozása ugyanakkor nem jelenti automatikusan valamennyi kriptoeszköz birtoklásának tilalmát. Az alkalmazás elérhetősége és a szolgáltatás jogszerű kínálhatósága két külön kérdés.
4. Mi történt a 2026. októberi Binance-hack során?
A Binance közlése szerint 2026. október 29-én, körülbelül 20:05 UTC-kor online tárcáit érintő jogosulatlan kiutalások történtek. A becsült veszteség mintegy 6,3 milliárd dollárnyi kriptoeszköz volt; a vállalat felfüggesztette a kiutalásokat és vizsgálatot indított.
Az online, más néven hot wallet a napi működést és átutalásokat kiszolgáló tárca. A cold wallet kulcsait offline környezetben tartják. Az online rendszer gyorsabb működést tesz lehetővé, de több támadható kapcsolódási ponttal járhat; az offline tárolás biztonsága pedig a kulcskezelési és aláírási eljárásoktól is függ.
Az FBI október 31-i közleménye Észak-Koreának tulajdonította a hatmilliárd dollárt meghaladó lopást, és a tevékenységet TraderTraitor néven azonosította. Az amerikai hatóság szerint az elkövetők a megszerzett eszközöket elsősorban etherre váltották, és további pénzmosási lépésekre készülhettek. Ez hatósági megállapítás; a teljes bizonyítékláncot a közlemény nem ismerteti. FBI
A Binance október 30-án mintegy hárommilliárd dollárnyi eszköz blokkláncon történő befagyasztásáról számolt be. A befagyasztás azonban nem azonos a visszaszerzéssel: a továbbutalás megakadályozása után még jogi és technikai lépésekre lehet szükség.
A blokkláncon rögzített, úgynevezett on-chain adatok segíthetik a pénzmozgások követését. Ettől az eszközök nem kerülnek automatikusan vissza az eredeti tulajdonoshoz, különösen több hálózaton és szolgáltatáson átvezetett tranzakcióknál.
5. Hogyan történhetett meg a támadás?
A Binance első vizsgálati közlése egy DevOps-mérnök kompromittált laptopját nevezte meg lehetséges belépési pontként. A DevOps a szoftverfejlesztést és az informatikai üzemeltetést összekötő munkakör; az ilyen feladatokhoz érzékeny rendszerhozzáférések kapcsolódhatnak.
A vállalat szerint a támadó egy szolgáltatási konténerhez, vagyis elkülönített alkalmazásfuttatási környezethez juthatott hozzá, és jogosulatlan kiutalási tranzakciókat küldhetett be. Későbbi közlésében a Binance további behatolási pontokról is beszámolt. A pontos támadási lánc továbbra is vizsgálat tárgya.
Ezért túl korai lenne egyetlen dolgozó hibájával, egy kattintással vagy konkrétan a kétlépcsős azonosítás hiányával magyarázni az esetet. A nyilvános információ nem igazolja ezeket a leegyszerűsítéseket.
A Binance azt is közölte, hogy addig nem talált bizonyítékot a tárcák privát kulcsainak kiszivárgására. Ez az adott vizsgálati állapot leírása, nem végleges bizonyíték arra, hogy a kulcskezelés valamennyi eleme sértetlen volt.
Általános technikai lehetőség, hogy egy támadó a kulcsok lemásolása nélkül is visszaél egy rendszerrel: például olyan belső folyamatot vesz rá tranzakció jóváhagyására, amelynek normálisan csak jogos kéréseket szabadna elfogadnia. Ez magyarázó példa, nem a Binance-incidens bizonyított rekonstrukciója.
A majdani részletes jelentésből annak kellene kiderülnie, hogyan választották el a jogosultságokat, milyen korlátok vonatkoztak a kiutalásokra, és miért nem állították meg korábban a rendellenes műveleteket. Egyetlen eszköz védelmén túl a teljes ellenőrzési lánc ellenálló képessége számít.
6. Miből fedezik a veszteséget, és mit bizonyít a tartalékigazolás?
A Binance vállalta, hogy az incidens pénzügyi terhét saját forrásaiból és védelmi alapjaiból viseli. Október 31-i tájékoztatója a SAFU, a határidős biztosítási alap egy részének, valamint vállalati tartalékainak felhasználását ismertette. A SAFU rendkívüli eseményekre létrehozott tartalék, nem állami betétbiztosítás.
A november 1-jei közlemény szerint az érintett eszközmennyiség pótlása körülbelül 95 százaléknál tartott; a fennmaradó rész kevésbé likvid tokenekből állt. A likviditás azt jelenti, mennyire könnyen lehet jelentős mennyiséget venni vagy eladni nagy árhatás nélkül. Ezek vállalati közlések, nem e cikk által elvégzett független pénzügyi ellenőrzés eredményei.
A dollárérték és a tokenmennyiség közötti különbség alapvető. Ha egy szolgáltató bitcoinnal tartozik, önmagában az azonos korábbi dollárösszeg megléte nem feltétlen elég: emelkedő bitcoinár mellett a hiányzó mennyiség pótlása drágulhat.
A Proof of Reserves, röviden PoR, tartalékigazolás: meghatározott eszközök és nyilvántartott ügyfélegyenlegek fedezettségét teszi ellenőrizhetőbbé. A Binance október 31-i közlése az új pillanatfelvételhez kapcsolódó teljes kriptográfiai bizonyítás elkészültét november 3-ra becsülte. A korábban említett november 2-i céldátumot ezért nem indokolt biztos határidőként kezelni.
A PoR nem teljes vállalati könyvvizsgálat. A teljes pénzügyi állapot megítéléséhez az egyéb kötelezettségeket, az eszközök esetleges megterheltségét, a vállalati struktúrát és a folyamatos hozzáférhetőséget is vizsgálni kell. Egy adott pillanat megfelelő fedezete önmagában nem bizonyítja a későbbi működés zavartalanságát.
7. Kiutalások: mit jelent a fokozatos újraindítás?
A Binance november 1-jei tájékoztatója az első szakasz megkezdését 06:00–09:00 UTC közé tervezte, ami magyarországi és spanyol szárazföldi idő szerint 07:00–10:00. Ez bejelentett indulási időablak; nem bizonyítja valamennyi hálózat és felhasználói fiók egyidejű működését.
A helyreállítás során a token és a hálózat együtt számít. Ugyanaz az USDC több blokkláncon is létezhet, de a fogadó szolgáltatónak támogatnia kell a választott hálózatot és tokenváltozatot. Az alacsonyabb díj önmagában nem tesz megfelelővé egy útvonalat.
Egy másik tőzsdére indított átutalásnál a fogadó oldali befizetési feltételek, a cím, az esetleges memo vagy tag, valamint a küldő oldali hálózati elérhetőség egyaránt lényeges. Ha indokolt és lehetséges, kis tesztösszeggel ellenőrizhető a folyamat; ehhez a díjakat és minimumösszegeket is figyelembe kell venni.
A fiókban megjelenő korlátozás okát a konkrét hibaüzenet alapján lehet megítélni. A platformszintű biztonsági leállás mellett azonosítási ellenőrzés, jelszóváltoztatás utáni védelem, címengedélyezés vagy hálózati karbantartás is okozhat fennakadást.
A saját tárca csökkentheti a tőzsdétől való függést, de a felhasználóra helyezi a kulcsok és a helyreállító kifejezés védelmét. A kétlépcsős azonosítás a személyes fiókot védi; egy szolgáltató belső infrastruktúrájának feltörését önmagában nem akadályozza meg. Az incidensre hivatkozó, „feloldási díjat” kérő megkeresések külön csalási veszélyt jelentenek.
8. Mi lesz ezután a Binance-szel és a kriptopiaccal?
A következő időszakot három szempontból érdemes figyelni: helyreáll-e a tartós kiutalhatóság, ellenőrizhető-e a fedezet, és milyen változásokat igazol a technikai vizsgálat. Az ADGM felügyelete közölte, hogy kapcsolatban áll a Binance-szel és figyelemmel kíséri az incidenst. Ez felügyeleti reakció, nem kártalanítási garancia.
Kedvező forgatókönyv: a Binance befejezi az eszközpótlást, stabilan működteti a kiutalásokat, és részletes jelentéssel támasztja alá a hibák javítását. Ez mérsékelheti a bizalmi veszteséget, de nem teszi kockázatmentessé a platformot.
Semleges forgatókönyv: a működés helyreáll, miközben az ügyfelek egy része több szolgáltató és saját tárca között osztja meg eszközeit. A Binance folytathatja működését, de magasabb megfelelési költségek és visszafogottabb ügyfélbizalom mellett.
Kockázati forgatókönyv: új biztonsági probléma, elhúzódó pótlás, joghatósági korlátozás vagy nagy kiutalási hullám nehezíti a helyreállítást. Ilyenkor a rendelkezésre álló eszközök mellett az is számít, milyen gyorsan mozgathatók, és mennyire terhelhető a rendszer.
A BNB árfolyamára hatással lehet a Binance megítélése, de a token nem közvetlen tulajdonosi követelés a vállalattal szemben. A bitcoin és az ether piacán pedig a biztonsági hírek mellett a kamatkörnyezet, a kockázatvállalási hajlandóság és a tőkeáttételes pozíciók leépülése is szerepet játszhat.
A veszteség összegéből ezért nem vezethető le megbízható célár. A vizsgálat minősége, a tényleges teljesítések és a tartós működés többet mondanak a kilátásokról, mint egy önmagában megnyugtató vállalati üzenet.
Gyakori kérdések a Binance-ről
A Binance bank?
A kriptotőzsdei fiók nem azonos egy bankbetéttel. A szolgáltató engedélyei, szerződéses kötelezettségei és az adott termék határozzák meg a védelmet; állami betétbiztosítást nem szabad automatikusan feltételezni.
A hack azt jelenti, hogy feltörték a Bitcoint?
A nyilvános közlések a Binance rendszereit és tárcaműveleteit érintő támadásról szólnak. Ebből nem következik a Bitcoin protokolljának vagy kriptográfiájának feltörése.
Elveszett minden Binance-ügyfél pénze?
A rendelkezésre álló közlemények nem ezt állítják. A Binance teljes veszteségfedezetet vállalt; ennek teljesítését, az eszközfedezetet és a kiutalhatóságot külön kell megítélni.
Egy abu-dzabi engedély elegendő az uniós működéshez?
Önmagában nem. Az EU-s szolgáltatásnyújtás jogosultságát az alkalmazandó uniós szabályok és az adott jogi személy hatósági státusza alapján kell vizsgálni.
Mikor indul újra minden Binance-kiutalás?
A november 1-jei közlemény fokozatos újraindítást ismertetett. Valamennyi tokenre, hálózatra és fiókra érvényes, biztos teljes helyreállítási időpont ebből nem állapítható meg.
Garantálja a SAFU a teljes kártalanítást?
A SAFU védelmi tartalék, nem korlátlan állami garancia. A mostani veszteség átvállalása a Binance vállalása, amelyhez további vállalati források felhasználását is bejelentette.
Jogi nyilatkozat
A cikk kizárólag tájékoztató és ismeretterjesztő célokat szolgál, nem minősül befektetési vagy pénzügyi tanácsadásnak. A kriptoeszközök magas kockázatú, volatilis eszközök lehetnek; a szolgáltatói és technológiai problémák jelentős veszteséget vagy hozzáférési korlátozást okozhatnak.