
Tizennyolc éve jelent meg a Bitcoin fehér könyve, miközben Satoshi Nakamoto kiléte továbbra is ismeretlen. Az AI már segít feltárni a kriptovaluta technológiai múltját, de ebből nem következik, hogy feltörte volna a rendszerét. A következő korszak nagy kérdése az lehet, hogyan készül fel a Bitcoin közössége az új biztonsági kihívásokra.
Adatellenőrzés: 2026. november 1. Az árfolyamok a lekérdezéskor elérhető pillanatfelvételek.
Bitcoin: pontosan minek van a 18. évfordulója?
Satoshi Nakamoto 2008. október 31-én tette közzé a Bitcoin fehér könyvét, amely egy központi pénzügyi közvetítő nélkül működő elektronikus fizetési rendszert vázolt fel. A dokumentum megjelenésének tizennyolcadik évfordulója tehát 2026. október 31-re esett. A működő blokklánc története később, a 2009. január 3-i első blokkal, az úgynevezett genezisblokkal kezdődött.
A fehér könyv egy technológia célját és működési elveit bemutató alapdokumentum. Nem vállalati részvénykibocsátási tájékoztató, és nem jelent hozamígéretet.
A Bitcoin alapvető problémája a kettős költés volt: hogyan akadályozható meg, hogy ugyanazt a digitális pénzt valaki kétszer használja fel, ha nincs bank, amely vezeti az egyenlegeket? A megoldás a nyilvános tranzakciótörténet, a kriptográfiai ellenőrzés és a munkabizonyítékon alapuló blokklánc összekapcsolása lett.
A blokklánc egymásra hivatkozó adatblokkok sorozata. A munkabizonyíték, vagyis proof of work olyan számítási munkát követel a bányászoktól, amely költségessé teszi a tranzakciótörténet átírását. A teljes csomópontok közben önállóan ellenőrzik, hogy a blokkok megfelelnek-e a szabályoknak.
A Bitcoin fejlesztői dokumentációja alapján fontos a szerepek megkülönböztetése: a bányászok blokkokat állítanak elő, a csomópontok pedig ellenőrzik azok érvényességét. Egy bányász nem tehet automatikusan elfogadottá szabálytalan tranzakciókat.
Ez magyarázza a rendszer történelmi jelentőségét: a működés ellenőrizhetősége nem az alapító személyes jelenlétéből következik.
A Satoshi-paradoxon: eltűnt alapító, működő hálózat
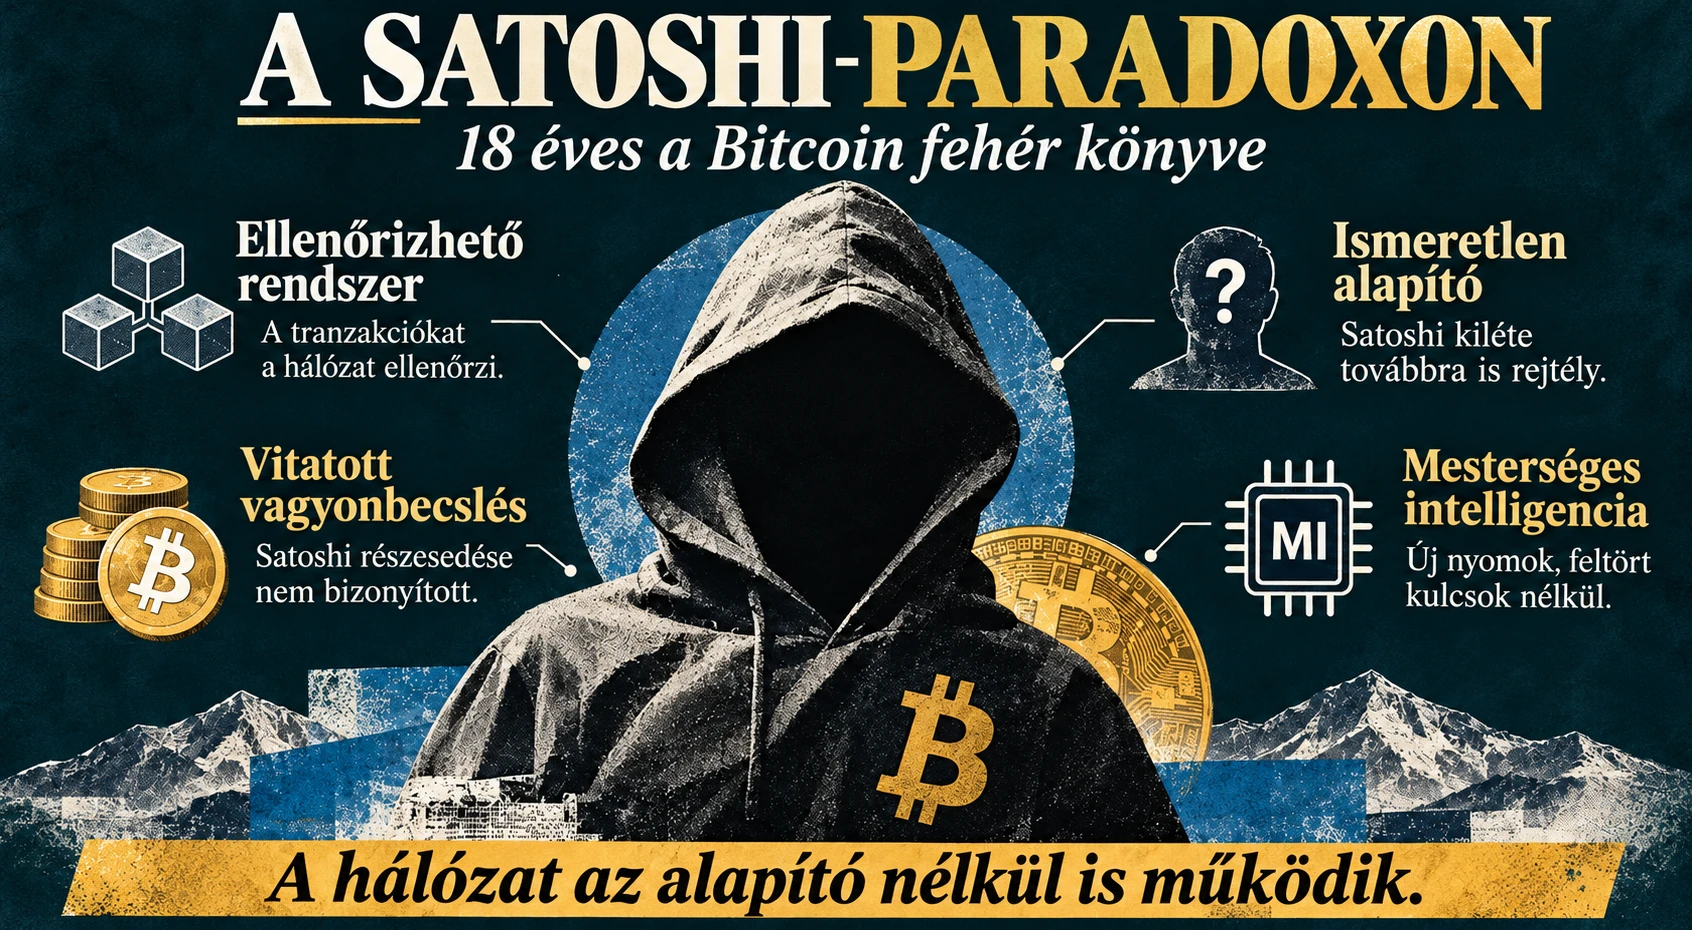
A Satoshi-paradoxon inkább szemléletes elnevezés, mint hivatalos közgazdasági vagy informatikai fogalom. Arra az ellentmondásra utal, hogy a Bitcoin csökkenteni kívánja az egyetlen közvetítőbe vetett bizalom szükségességét, miközben történetét továbbra is erősen meghatározza egy ismeretlen alapító alakja.
A Bitcoin működését összefoglaló tájékoztató szerint Satoshi 2010 végén hagyta el a projektet. Az általa használt név mögötti személy vagy csoport kiléte nem tekinthető bizonyítottnak.
Az eltűnés jelentősége kettős. Egyrészt a hálózat fennmaradása megmutatta, hogy nem kell folyamatos alapítói irányítás a működéshez. Másrészt megmaradtak az ismeretlen tényezők: vannak-e még hozzáférhető korai kulcsok, ki rendelkezhet velük, és mit tenne a piac egy hitelesen azonosított tranzakció láttán?
A decentralizáció itt a döntési és ellenőrzési lehetőségek megoszlását jelenti. Nem azt, hogy minden szereplő egyformán befolyásos, vagy hogy nincsenek koncentrációs kockázatok. A bányászati kapacitás, a letétkezelés és a kereskedési infrastruktúra összpontosulása külön vizsgálandó.
A „bizalommentes” működés sem korlátlan ígéret. A felhasználó továbbra is támaszkodik szoftverekre, eszközökre és adott esetben szolgáltatókra. A különbség az, hogy a protokoll szabályai nyilvánosan ellenőrizhetők.
Elemzői szempontból az alapító hiánya egyszerre erősség és bizonytalanság: nincs olyan vezető, akinek távozása önmagában leállítaná a rendszert, ugyanakkor nincs központi döntéshozó sem, aki válsághelyzetben mindenki helyett elrendelhetne egy frissítést.
Valóban 85 milliárd dollárt érhet Satoshi vagyona?
Az egyik legtöbbet ismételt becslés szerint Satoshihoz mintegy 1,1 millió BTC kapcsolódhat. Ezt azonban nem szabad hitelesített személyes vagyonkimutatásként kezelni.
A háttérben a Patoshi-mintázat áll. Sergio Demian Lerner kutatása a korai blokkok technikai jellemzői alapján következtetett egy meghatározó bányász tevékenységére. A körülbelül 22 ezer blokkhoz tartozó, blokkonként 50 BTC-s korabeli jutalom nagyságrendileg 1,1 millió bitcoint jelent.
A mintázat értelmezése és a személyazonosság bizonyítása azonban két külön kérdés. Nem bizonyított, hogy minden ide sorolt blokkot Satoshi bányászott, vagy hogy ma egyetlen szereplő rendelkezik valamennyi kapcsolódó kulccsal. Az sem állapítható meg pusztán a mozdulatlanságból, hogy egy kulcs elveszett-e.
A 2026. november 1-jei ellenőrzéskor a Coinbase Bitcoin-oldala 77 823,86 dolláros, a CoinMarketCap adatlapja 78 042,19 dolláros BTC-árfolyamot mutatott. A két pillanatfelvétel nem azonos időbélyegű; az eltérő frissítés és piaci adatösszesítés miatt különbözhetnek.
Ezekkel az árakkal az 1,1 millió BTC elméleti értéke nagyjából 85,6–85,8 milliárd dollár. Ez saját számtani becslés, amelynek kiindulópontja maga is bizonytalan.
A piaci kapitalizáció mindkét oldalon hozzávetőleg 1,57 billió dollár volt. A piaci kapitalizáció az árfolyam és a forgalomban lévő mennyiség szorzata; nem azt mutatja, mennyi pénzt lehetne a teljes készlet eladásával ténylegesen kivenni.
Ugyanez igaz a feltételezett Satoshi-vagyonra. Ekkora mennyiséget nem lehet szükségszerűen a kijelzett utolsó árfolyamon értékesíteni. A megbízások teljesülési ára a rendelkezésre álló vételi kereslettől is függ.
Egy korai érmemozgás ráadásul önmagában nem jelentene eladást: lehetne saját címek közötti átrendezés vagy biztonsági migráció. A piaci reakciót mégis felerősíthetné, ha a szereplők a bizonytalan információt azonnali eladási veszélyként értelmeznék.
Mit tárt fel az AI a Bitcoin múltjáról?
2026 októberében a T4T5 néven publikáló fejlesztő arról számolt be, hogy Claude segítségével rekonstruálta egy megőrzött, 2009-es Bitcoin-program fordítási környezetét. A nyilvános projekt dokumentációja szerint a forrásból újra előállított végrehajtható állomány bájtról bájtra megegyezik a megőrzött példánnyal.
A reprodukálható fordítás azt jelenti, hogy a meghatározott forráskódból és fordítási környezetből ugyanaz az ellenőrizhető programállomány készül el. Ez segíthet megvizsgálni, hogy egy terjesztett program megfelel-e a nyilvánosságra hozott forrásnak.
A részletek itt különösen fontosak. A projekt szerint a vizsgált állomány a 2009. január 10-i, 0.1.1-es korszakhoz tartozik, noha az archívum elnevezése 0.1.0-ra utal. A fejlesztő közlése alapján a január 8-i induló csomag hitelesített példánya nem ismert.
Ez értékes szoftvertörténeti eredmény, de szűk a bizonyító ereje. Nem azonosítja Satoshit, nem állítja helyre a privát kulcsait, és nem bizonyítja, hogy a program minden lehetséges hibától mentes.
A forrás és a program egyezése, valamint a program biztonságossága külön állítás. Egy hibás forráskódot is lehet tökéletesen reprodukálni.
Az eredményből levonható tágabb következtetés inkább módszertani: az AI felgyorsíthat olyan kutatást, amely régi fejlesztőeszközök, függőségek és fájlformátumok összeillesztését igényli. Ez az ellenőrizhetőséget javíthatja, de az AI által javasolt megoldásokat továbbra is függetlenül ellenőrizni kell.
Az NSA-paraméterek megfejtése nem Bitcoin-feltörés
Egy másik októberi fejleményben az Anthropic kutatói egy belső kutatási modell segítségével vizsgálták egyes NIST elliptikus görbék régen tisztázatlan paramétereinek eredetét.
Az elliptikus görbés kriptográfia olyan matematikai módszercsalád, amelyet többek között digitális aláírásokra használnak. Biztonsága meghatározott matematikai feladatok gyakorlati nehézségére épül.
A beszámoló szerint több kiinduló érték eredetét a lrand48 nevű pszeudovéletlenszám-generátorhoz és időbélyegekhez sikerült visszavezetni. Ez csökkentette annak hihetőségét, hogy az érintett görbéket titkos gyengeség elrejtése érdekében választották ki. Bizonyos részletek ugyanakkor továbbra is tisztázatlanok maradtak.
A döntő különbség: paraméterek eredetének feltárása nem ugyanaz, mint egy aláírás meghamisítása vagy egy privát kulcs kiszámítása. Egy nyilvános matematikai objektum előállításának rekonstruálása önmagában nem teszi támadhatóvá az összes rá épülő rendszert.
A Bitcoin szempontjából további különbség, hogy az ECDSA- és a Schnorr-aláírásokhoz használt secp256k1 nem azonos a most vizsgált NIST-görbékkel. A Bitcoin Schnorr-aláírásait leíró BIP 340 specifikáció ezt egyértelműen rögzíti.
Az AI eredménye tehát nem igazolja a „feltörték a Bitcoint” értelmezést. A kutatási képességek fejlődését viszont mutatja, ami indokolttá teszi a kriptográfiai feltevések folyamatos vizsgálatát.
Piaci szempontból itt az információ értelmezése is kockázat. Egy látványos, de pontatlan cím olyan technikai vészhelyzet benyomását keltheti, amelyre a bemutatott kutatás nem szolgáltat bizonyítékot.
AI és kvantumszámítógép: eltérő kockázatok
Az AI segíthet kódhibák felkutatásában, támadási ötletek vizsgálatában vagy matematikai kutatásban. Ez nem jelenti azt, hogy automatikusan képes megoldani a Bitcoin aláírásait védő matematikai problémát.
A privát kulcs az a titkos adat, amellyel a tulajdonos a költést engedélyező aláírást készíti. A nyilvános kulcs az ellenőrzést szolgálja. Biztonságos működés mellett a második ismeretéből nem lehet gyakorlati költséggel előállítani az elsőt.
A kvantumszámítógépek külön technológiai irányt képviselnek. Egy kellően fejlett, hibajavított kvantumszámítógép a Shor-algoritmussal elvileg veszélyeztethetné az elliptikus görbés aláírásokat. A vizsgált fejlemények nem bizonyítanak Bitcoin-kulcsokon végrehajtott gyakorlati kvantumtámadást, és nem alapoznak meg biztos dátumot egy ilyen képesség megjelenésére.
A BIP 360 tervezete különbséget tesz a régóta nyilvános kulcsok elleni támadás és a tranzakció megerősítésére várakozás rövid időablakában végrehajtott támadás között. A korai, közvetlenül nyilvános kulcsra fizető kimenetek ebből a szempontból fontosak.
A tranzakciókimenet egy tranzakcióban létrehozott, meghatározott feltételekkel elkölthető bitcoinmennyiség. A tranzakciós dokumentáció szerint a tárcák által kijelzett egyenleg valójában ilyen el nem költött kimenetekből áll össze.
A kulcsok sérülékenysége nem jelenti automatikusan a bányászat teljes összeomlását vagy minden érme azonnali ellophatóságát. A veszély függne a támadás sebességétől, költségétől, valamint attól, mely adatok nyilvánosak.
A távoli technológiai bizonytalanságot ezért két szélsőség torzítja: a biztos közeli összeomlás állítása és a kockázat teljes elutasítása. A felkészüléshez egyik feltételezés sem szükséges.
Hogyan változhat a Bitcoin biztonsága?
A kvantumbiztonság nem kizárólag jövőbeli kutatási fogalom. A NIST 2024-ben véglegesített szabványai között két digitális aláírási szabvány is szerepel: az ML-DSA és az SLH-DSA.
A posztkvantum-kriptográfia olyan módszereket jelent, amelyeket a kvantumszámítógépek várható támadási képességeivel szembeni ellenállásra terveznek. Ezek hagyományos számítógépeken is működhetnek. A szabvány létezése azonban nem jelent automatikus Bitcoin-integrációt.
A BIP 360 egy új kimenettípussal, a Pay-to-Merkle-Root megoldással csökkentené a tartósan nyilvános kulcsokból eredő kitettséget. A megvizsgált dokumentum tervezet, és önmagában nem vezetne be minden támadást kivédő posztkvantum-aláírásokat.
A BIP 361 javaslat már a régi aláírások fokozatos kivezetésével és egy későbbi migráció kereteivel is foglalkozik. Ez szintén tervezet; tartalma nem tekinthető elfogadott hálózati szabálynak vagy bejelentett kötelező határidőnek.
A BIP, vagyis Bitcoin Improvement Proposal nyilvános fejlesztési javaslat. A sorszám és a közzététel nem jelenti azt, hogy a hálózat már alkalmazza a leírt változtatást.
A legnehezebb kérdések részben gazdaságiak. Mekkora helyet foglalnak az új aláírások? Hogyan hatnak a díjakra és az ellenőrzés erőforrásigényére? Mi legyen azokkal az érmékkel, amelyek tulajdonosa elvesztette a kulcsát, vagy nem hajtja végre az átállást?
Elemzői következtetésként egy ilyen váltás sikerét a kriptográfia mellett az együttműködés határozná meg. A fejlesztőknek, tárcaszolgáltatóknak, tőzsdéknek, bányászoknak és felhasználóknak eltérő feladataik lennének. A központi irányítás hiánya lassíthatja az egyeztetést, ugyanakkor több lehetőséget adhat a javaslatok nyilvános ellenőrzésére.
Három forgatókönyv és a közvetlen felhasználói kockázatok
A következő lehetőségek feltételes elemzési forgatókönyvek, nem árfolyamígéretek. A technológiai biztonság önmagában nem határozza meg a BTC árát: a kereslet, a likviditás, a szabályozás és a tőkeáttételes pozíciók is alakíthatják.
Optimista forgatókönyv: az AI javítja a szoftverellenőrzést, a fenyegetéseket idejében felismerik, és a közösség kellően tesztelt védelmi megoldásokról állapodik meg. Ez támogathatná a hálózatba vetett bizalmat. Árfolyam-emelkedést azonban csak akkor segítene, ha megfelelő kereslettel is találkozna.
Semleges forgatókönyv: a kutatások folytatódnak, de nem jelenik meg közvetlen támadási képesség. Satoshi kiléte és a korai vagyon kérdése megoldatlan marad. Ilyenkor az árfolyamot rövidebb távon inkább a piaci kereslet és az általános pénzügyi környezet mozgathatná.
Negatív forgatókönyv: hitelesen igazolt sérülékenység bukkan fel, vagy a védekezésről szóló egyeztetés elhúzódik. Külön bizonytalanságot okozhatna nagy korai készletek váratlan mozgása. Ezek súlyos árfolyamnyomással járhatnának, de a lehetséges veszteség mértéke a konkrét eseménytől függne.
Egyetlen ilyen forgatókönyv sem ad megalapozott, biztos célárat. A technológiai hírekből levezetett kategorikus „nullára zuhan” vagy „biztosan megsokszorozódik” állítások túlmutatnak a bemutatott bizonyítékokon.
A felhasználók számára közben a kriptós csalások közvetlenebb veszélyt jelenthetnek. A Satoshi-rejtély és a kvantumfélelem egyaránt alkalmas megtévesztő történetek felépítésére: hamis „biztonsági migráció”, kulcsvisszaállító szolgáltatás vagy AI-val készített álinterjú sürgetheti a pénzküldést.
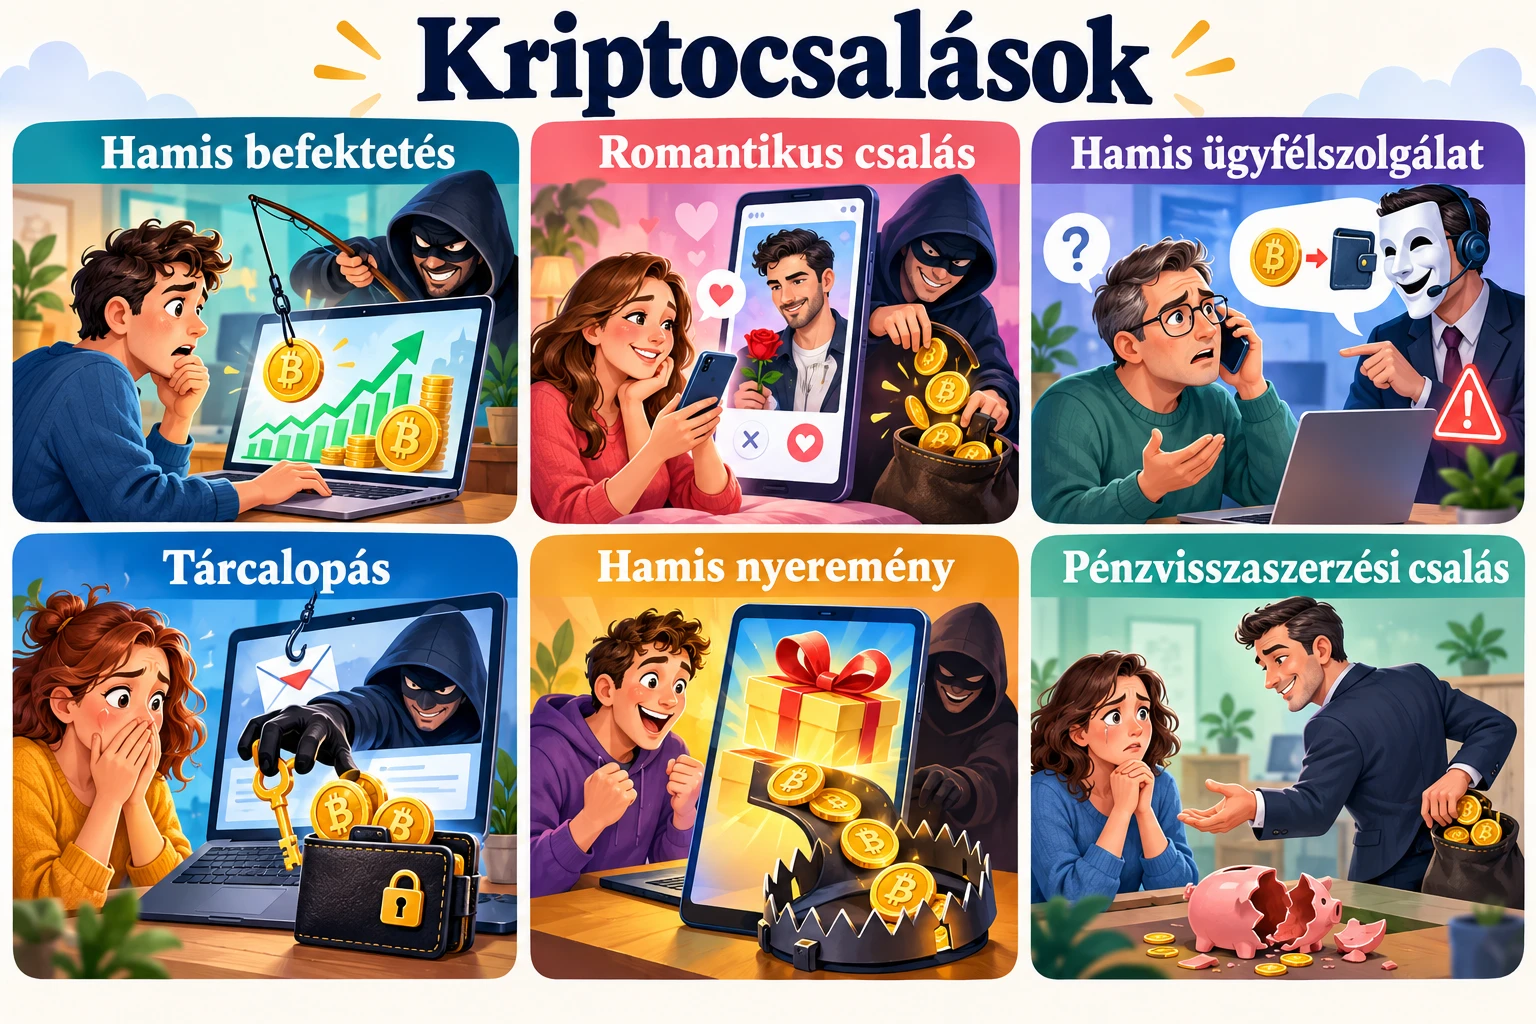
A helyreállító kifejezés, más néven seed phrase, sok tárcánál a kulcsok visszaállítását teszi lehetővé. Átadása a pénz feletti rendelkezést is veszélybe sodorhatja. Nem indokolt megadni ügyfélszolgálatnak, ismeretlen weboldalnak vagy „kvantumbiztosítást” ígérő alkalmazásnak.
A hardvertárca csökkenthet bizonyos kulcslopási kockázatokat, de önmagában nem változtatja kvantumállóvá a Bitcoin aláírásait. Az eredeti források ellenőrzése, a hiteles szoftverfrissítés és a veszteségviselő képesség mérlegelése ezért továbbra is lényeges. A sürgető üzenet vagy hangzatos technológiai ígéret nem helyettesíti a bizonyítékot.
Gyakori kérdések
Valóban 18 éves a Bitcoin?
A fehér könyv 2026. október 31-én lett 18 éves. A blokklánc első blokkja 2009. január 3-án jött létre, ezért a hálózat évfordulója más napra esik.
Biztosan Satoshié az 1,1 millió BTC?
Nem. Ez korai bányászati mintázatokhoz kapcsolódó becslés, nem bizonyított személyes egyenleg. A kulcsok jelenlegi birtokosa sem ismert.
Az AI már feltörte a Bitcoint?
A bemutatott kutatások ezt nem igazolják. Régi szoftver rekonstruálásáról és más elliptikus görbék paramétereinek eredetvizsgálatáról számoltak be.
Összeomlana az árfolyam, ha megmozdulna egy Satoshihoz kötött készlet?
Nem következik automatikusan. Az átutalás nem bizonyít eladást, és a cím tulajdonosát is körültekintően kell azonosítani. A bizonytalanság ugyanakkor növelhetné a volatilitást.
Már elfogadták a Bitcoin kvantumbiztos frissítését?
A cikkben vizsgált BIP 360 és BIP 361 tervezetként szerepelt. Közzétételük nem azonos hálózati aktiválással, és nem indokol ismeretlen címre történő pénzküldést.
Megvéd a hardvertárca minden jövőbeli támadástól?
Nem. Segíthet a privát kulcsok elkülönítésében, de nem szünteti meg a protokoll kriptográfiai kockázatait, és a megtévesztéssel jóváhagyott tranzakcióktól sem véd feltétlenül.
Jogi nyilatkozat: A cikk kizárólag tájékoztató és ismeretterjesztő célokat szolgál, nem minősül befektetési vagy pénzügyi tanácsadásnak. A kriptovaluták magas kockázatú, jelentős árfolyam-ingadozásnak kitett eszközök lehetnek.