
A nyilvános kulcs teszi lehetővé, hogy egy blokklánchálózat ellenőrizze a digitális aláírásokat anélkül, hogy hozzáférne a titkos privát kulcshoz. Mégsem azonos minden esetben azzal a címmel, amelyre kriptovalutát fogadunk. A különbség megértése segít elkerülni a hibás utalásokat, felismerni a csalásokat és átlátni, mit jelent valójában egy kriptotárca feletti rendelkezés.
1. Mi a nyilvános kulcs, és mire használható?
A nyilvános kulcs, angolul public key, egy kriptográfiai kulcspár megosztható része. Párja a privát kulcs, amelyet titokban kell tartani. A két adat matematikailag összetartozik, de eltérő feladatot végez: a privát kulccsal digitális aláírás készíthető, a nyilvános kulccsal pedig ellenőrizhető az aláírás érvényessége.
Ez az aszimmetrikus kriptográfia egyik alapelve. Az „aszimmetrikus” kifejezés arra utal, hogy a rendszer különböző, egymással kapcsolatban álló kulcsokat használ. A kriptovalutáknál különösen fontos alkalmazása a tranzakciók hitelesítése.
A digitális aláírás olyan matematikai bizonyíték, amely összekapcsolja az aláírt adatot a megfelelő privát kulccsal. Ellenőrzésével megállapítható, hogy az aláírás megfelel-e az adott üzenetnek és nyilvános kulcsnak. Ha az aláírással védett adat megváltozik, az ellenőrzés sikertelenné válik.
Az érvényes aláírás azonban nem bizonyítja, hogy az ügylet jó döntés, vagy hogy az aláíró tisztességes. Önmagában a személy polgári személyazonosságát sem igazolja: ehhez a kulcs és a személy közötti kapcsolat külön ellenőrzése szükséges.
A nyilvános kulcs nem érme, nem kereskedhető token, és nincs saját árfolyama. A blokkláncok működésének egyik technikai alapköve. Jelentősége abban áll, hogy az ellenőrzést olyan szereplők is elvégezhetik, akik nem ismerik egymást, és nem rendelkeznek közös titkos jelszóval.
2. Hogyan keletkezik a nyilvános kulcs?
Egy hagyományos, önálló kulcspár létrehozásakor a tárcaszoftver először megfelelő véletlenszerűséggel privát kulcsot generál. Ebből az adott kriptográfiai eljárással számítja ki a nyilvános kulcsot. Sok modern tárcában a folyamat egy közös kiinduló titokból származtatott kulcsokkal történik, de a privát és nyilvános kulcs közötti matematikai kapcsolat ugyanúgy fennáll.
A Bitcoinban alkalmazott secp256k1 egy meghatározott elliptikus görbe. Az elliptikus görbés kriptográfia olyan matematikai műveletekre épül, amelyek egyik irányban hatékonyan elvégezhetők, a visszafelé vezető probléma viszont megfelelő paraméterek mellett rendkívül nehéz. A Bitcoin hagyományos aláírási eljárása az ECDSA; a Taproot már Schnorr-aláírásokat használ ugyanazon a görbén.
A Bitcoin kulcsformátumainak dokumentációja szerint a hagyományos, tömörítetlen nyilvános kulcs 65 bájtos, a tömörített változat 33 bájtos. A tömörítés ugyanannak a görbepontnak a rövidebb leírását adja; nem „gyengébb kulcsot” hoz létre.
A Bitcoin Taproot-megoldásához kapcsolódó BIP 340 szabvány 32 bájtos, úgynevezett x-only nyilvánoskulcs-ábrázolást használ a Schnorr-aláírásokhoz. Emiatt a „hány karakter egy nyilvános kulcs?” kérdésre nincs minden blokkláncra és formátumra érvényes válasz. A karakterek száma a bájtok szöveges kódolásától is függ.
A nyilvános kulcsból megfelelően megvalósított rendszerben, a jelenlegi klasszikus számítástechnika mellett nem lehet gyakorlatiasan visszaszámítani a privát kulcsot. A biztonságot ugyanakkor gyenge véletlenszám-generálás, programhiba vagy a titkos adatok kiszivárgása is alááshatja. A matematikai alap és a tárca tényleges biztonsága ezért külön kérdés.
3. Nyilvános kulcs és tárcacím: mi a különbség?
A hétköznapi használatban gyakran összekeveredik a nyilvános kulcs és a nyilvános fogadási cím. Utaláskor jellemzően a tárca „Fogadás” menüpontjában megjelenő címet kell megadni, nem egy fejlesztői felületről kimásolt nyers kulcsot.
Bitcoin: többféle cím- és tranzakciótípus létezik. Egy hagyományos P2PKH-cím a nyilvános kulcs kriptográfiai lenyomatához kapcsolódik. A hash, vagyis kriptográfiai lenyomat egy algoritmus által előállított, rögzített hosszúságú eredmény; nem visszafejthető titkosított másolat. Más Bitcoin-címek összetettebb költési feltételeket képviselhetnek. A Taproot szabályai pedig egy módosított nyilvános kulcsot helyeznek közvetlenül a tranzakció kimenetébe. Ezért pontatlan az az általánosítás, hogy minden Bitcoin-cím egyszerűen egy nyilvános kulcs hash-e.
Ethereum: a hagyományos, privát kulccsal vezérelt fióknál a cím a nyilvános kulcs megfelelő reprezentációjának Keccak-256-lenyomatából, annak utolsó 20 bájtjából készül. A megszokott megjelenítés 40 hexadecimális karakter, előtte a 0x jelöléssel. Az Ethereum fiókmodelljében azonban okosszerződéses fiókok is vannak: ezek vezérlését kód határozza meg, ezért nem mindegyikhez tartozik önálló privát kulcs.
Solana: egy szokásos kulcspárral kezelt fióknál maga az Ed25519 nyilvános kulcs szolgál címként. A Solana dokumentációja ugyanakkor programokból származtatott címeket, azaz PDA-kat is megkülönböztet. Ezekhez nem tartozik hagyományos, aláírásra használható privát kulcs.
Az eltérések gyakorlati jelentősége egyszerű: egy másik hálózaton megszokott címformátum vagy kulcskezelési szabály nem alkalmazható automatikusan minden kriptovalutára.
4. Mi történik a kulcsokkal egy kriptoutaláskor?
Tegyük fel, hogy Anna bitcoint küld Bélának. Béla a megfelelő fogadási címet adja meg. Anna tárcája összeállítja a tranzakciót, majd Anna rendelkezési jogosultságát a saját privát kulcsával készített aláírás igazolja. A fogadáshoz Béla privát kulcsára nincs szükség.
A hálózat csomópontjai ellenőrzik a tranzakciót: többek között az aláírást és azt, hogy a felhasznált összegek a szabályok szerint elkölthetők-e. A Bitcoin tranzakciós modelljében az úgynevezett UTXO egy még el nem költött tranzakciókimenet. A tárcában látható bitcoin-egyenleg ilyen kimenetek összegeként áll össze. Az érvényes aláírás önmagában még nem jelent blokkláncos megerősítést: a tranzakció feldolgozása és blokkba foglalása további lépés.
Amikor Béla később továbbküldi a kapott bitcoint, már neki kell teljesítenie az adott kimenet költési feltételeit. Egy hagyományos P2PKH-költésnél ehhez az aláírás mellett a nyilvános kulcs is megjelenik. Más tranzakciótípusok eltérő részleteket használnak.
Fontos következmény, hogy a kriptovaluta nem a nyilvános kulcsban vagy a telefon memóriájában található. A blokklánc tartja nyilván az állapotot és a költési feltételeket; a tárca az ezekhez szükséges kulcsok kezelésében és a műveletek összeállításában segít.
A megfelelő cím mellett a megfelelő hálózat is nélkülözhetetlen. Ugyanaz a 0x kezdetű cím több Ethereum-kompatibilis hálózaton is használható, de ettől az ott nyilvántartott eszközök még elkülönülnek. A hálózatválasztási útmutató is hangsúlyozza ezt a különbséget.
Ez például USDC vagy USDT Stabilcoin küldésénél lényeges: a fogadó szolgáltatónak az adott tokent azon a hálózaton kell támogatnia, amelyen az utalás történik. A Stabilcoin olyan kriptoeszköz, amelynek értékét valamely referenciaeszközhöz, például az amerikai dollárhoz igyekeznek kötni. A cím alakja önmagában nem igazolja a kompatibilitást. A hibás hálózatra küldött összeg helyreállítása nem minden esetben lehetséges.
5. Megosztható-e a nyilvános kulcs?
A nyilvános kulcs ismerete önmagában nem ad lehetőséget érvényes költési aláírás előállítására. Hasonlóképpen egy fogadási cím birtokában mások nem kapnak automatikusan rendelkezési jogot az ott nyilvántartott eszközök felett. A „nyilvános” azonban nem jelent adatvédelmi szempontból következmények nélküli megosztást.
Ha egy cím összekapcsolódik a tulajdonos nevével, mások is elemezhetik a hozzá tartozó nyilvános tranzakciókat. Egy közösségi oldalon közzétett adománygyűjtő cím például pénzügyi kapcsolatokat tehet láthatóvá. A Bitcoin adatvédelmi útmutatója ezért is javasolja az új fogadási címek használatát.
Ettől még az új cím sem jelent biztos anonimitást: a tranzakciók szerkezete és más nyilvános információk kapcsolatokat fedhetnek fel. Az álneves működés azt jelenti, hogy a rendszer címeket kezel valódi nevek helyett; nem azt, hogy a szereplők soha nem azonosíthatók.
Külön kategória az xpub, vagyis a kiterjesztett nyilvános kulcs. A BIP 32 szerinti hierarchikus determinisztikus tárcákban ez egy nyilvános kulcsot és további származtatási adatot tartalmaz. Segítségével a megfelelő tárcaág nem megerősített, azaz non-hardened leszármazott nyilvános kulcsai előállíthatók privát kulcs nélkül.
Ez hasznos lehet egy csak megfigyelésre alkalmas, watch-only tárcában vagy könyvelési rendszerben. A beérkező tételek követhetők, miközben a rendszer nem tud költési aláírást készíteni. Az xpub azonban sok összetartozó címet fedhet fel, ezért érzékenyebb adat egyetlen fogadási címnél.
Létezik technikai többletkockázat is: megfelelő származtatási kapcsolat esetén a szülő xpub és egy nem megerősített leszármazott privát kulcs együttes ismerete a szülő privát kulcsának visszaállítását is lehetővé teheti. Az xpub nem helyreállítási mentés, és nem érdemes indokolatlanul megosztani.
6. Privát kulcs, seed phrase és hardvertárca
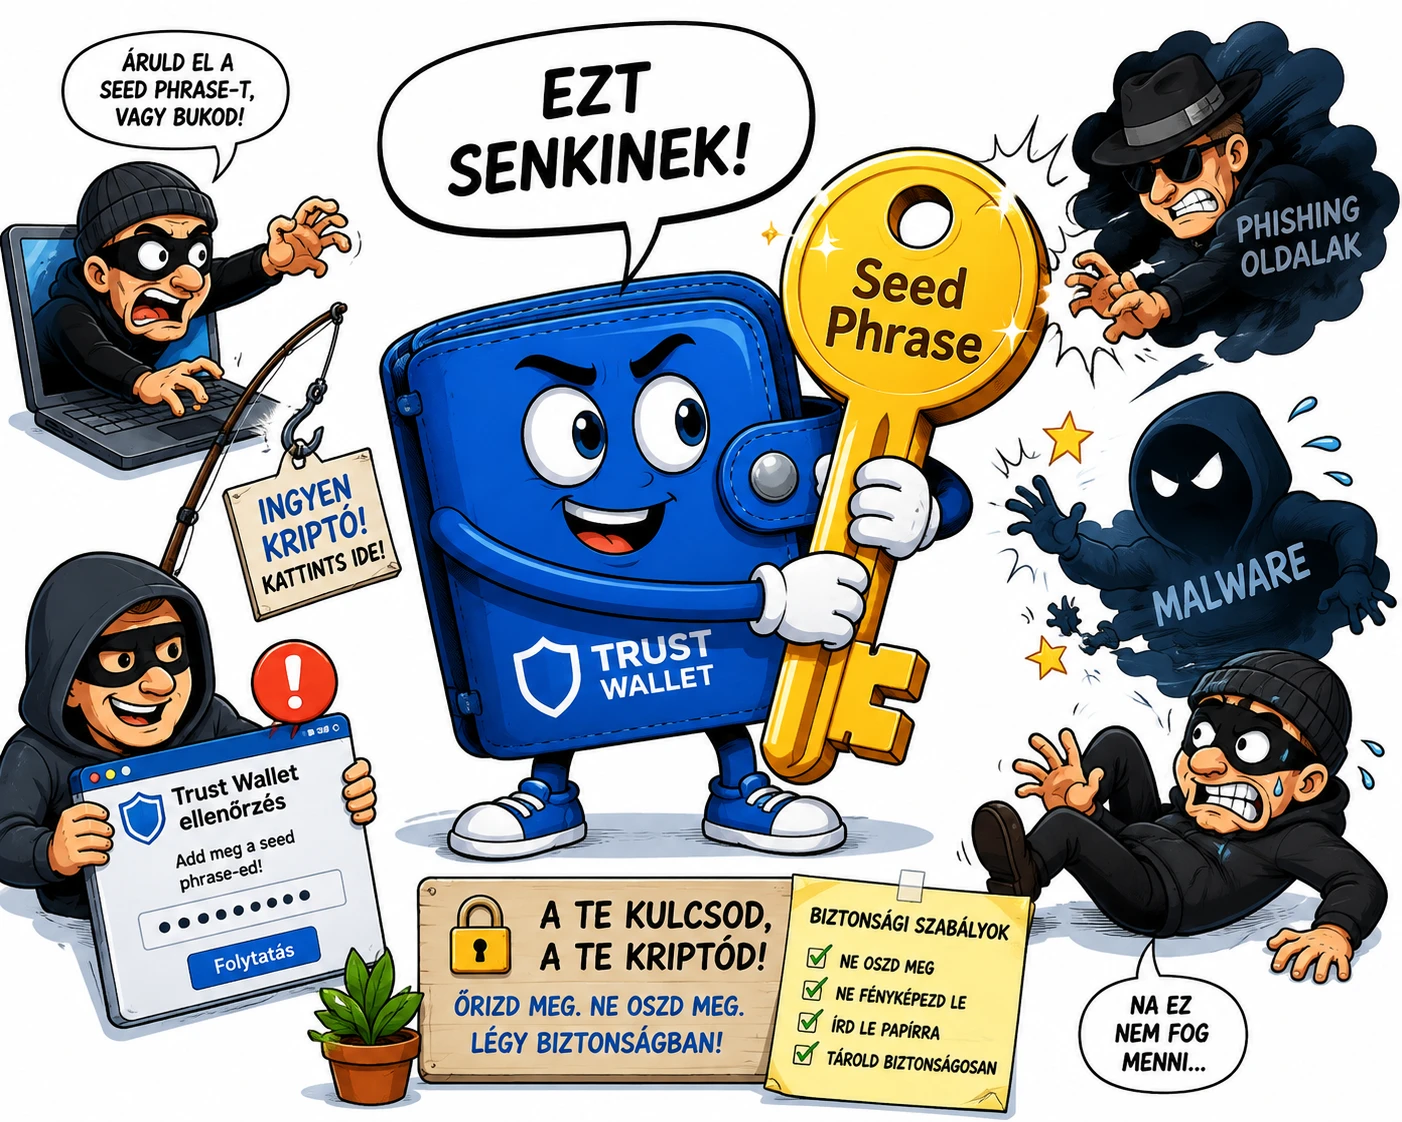
A seed phrase, magyarul helyreállító szósor, nem nyilvános kulcs. A BIP 39 szabványban a véletlen kiinduló adat ember számára leírható szavakkal jelenik meg; ebből készül a tárca kulcsszármaztatásához használt seed. Gyakori a 12 vagy 24 szavas változat, de más szabványos hosszúságok és más mentési rendszerek is léteznek.
A helyreállító szósor megfelelő kiegészítő adatokkal egy teljes kulcskészlet újraalkotását teheti lehetővé. Ha külön passphrase, azaz kiegészítő jelmondat is tartozik hozzá, annak pontos ismerete is szükséges az adott tárcához. Nem minden tárca ugyanazt a mentési megoldást használja.
Ezért a nyilvános kulcs vagy a fogadási cím megőrzése nem helyettesíti a titkos helyreállítási adatokat. Ha ezek végleg elvesznek, a nyilvános blokkláncon továbbra is látszódhat az egyenleg, miközben a tulajdonos már nem tud rendelkezni felette.
A tárca alkalmazásjelszava és az eszköz PIN-kódja szintén más szerepet tölt be. Ezek jellemzően a helyi hozzáférést védik. Aki megszerzi a használható helyreállító adatokat, másik eszközön is létrehozhatja a megfelelő hozzáférést.
A hardvertárca célja, hogy a privát kulcsokat elkülönített környezetben tartsa, és az aláírást az eszközön végezze el. Ez csökkentheti bizonyos számítógépes fertőzések kockázatát, de nem helyettesíti a biztonságos mentést és a műveletek ellenőrzését.
A letétkezelő tőzsdei számla ettől eltérő konstrukció. A letétkezelés és az önálló kulcskezelés közötti lényegi különbség, hogy ki kezeli az aláírásra jogosító titkokat. Egy tőzsdei befizetési cím ismerete nem jelenti, hogy az ügyfél a hozzá kapcsolódó privát kulccsal is rendelkezik. Emiatt a hozzáférésben és a kiutalásban a szolgáltató működése is meghatározó.
7. Csalások: a veszélyes aláírás kulcslopás nélkül is árthat
Gyakori megtévesztés, hogy valaki ügyfélszolgálatosként „kulcsellenőrzést”, „tárcaszinkronizálást” vagy „helyreállítást” ajánl, és ehhez elkéri a titkos adatokat. Pénz fogadásához nincs szükség a privát kulcs vagy a helyreállító szósor átadására. Az Ethereum biztonsági útmutatója külön figyelmeztet az ilyen adathalászatra.
Más támadásnál a titkos adat nem kerül ki a tárcából. A felhasználót olyan tranzakció vagy üzenet aláírására veszik rá, amely pénzmozgatást vagy későbbi hozzáférést engedélyez. Egyes tokenengedélyek lehetővé teszik, hogy egy alkalmazás szerződése meghatározott tokeneket mozgasson a felhasználó nevében.
Bizonyos engedélyek láncon kívül aláírt üzenettel is létrehozhatók, amelyet később használnak fel. Attól, hogy az aláíráskor nincs hálózati díj vagy azonnali egyenlegváltozás, az engedély még lehet veszélyes. Egy valódi belépési üzenet és egy tokenmozgatást lehetővé tevő felhatalmazás nem azonos.
A címhelyettesítés és a megtévesztően hasonló címek szintén kockázatot jelentenek. Nem elegendő csupán az első és utolsó néhány karaktert felismerni: az ellenőrzéshez megbízható forrásból származó teljes cím és hálózati adat szükséges.
A felelős ellenőrzés fő kérdései:
- Valóban a címzettől származik a fogadási cím?
- Egyezik a küldő és a fogadó hálózata, valamint a támogatott token?
- Mit engedélyez pontosan a tárcában megjelenő aláírás?
- Melyik szerződés kap jogosultságot, és mekkora összegre?
- Elkér-e a weboldal olyan titkos adatot, amelyre nincs szüksége?
A próbaküldés mérsékelheti bizonyos utalási hibák következményét, de nem igazolja egy weboldal vagy okosszerződés biztonságát. A hardvertárca pedig a felhasználó által jóváhagyott káros engedélyt is aláírhatja.
8. Miért fontos mindez a kriptopiac jövőjében?
A nyilvános kulcsra épülő ellenőrizhetőség lehetővé teszi az önálló eszközkezelést és az automatizált pénzügyi alkalmazásokat. Ugyanez a rendszer azonban a hibák következményét is közvetlenül a felhasználóra terhelheti. A hozzáférési adatok kezelése ezért a kockázat megítélésének része, nem pusztán technikai részlet.
A több aláírót igénylő, multisig megoldások csökkenthetik az egyetlen kulcs elvesztéséből vagy ellopásából eredő kitettséget. A Schnorr-aláírásokhoz kapcsolódó fejlettebb eljárások több résztvevő együttműködését is támogathatják. Ezek előnyei mellett a hibás beállítás és a helyreállítás összetettsége új kockázatot jelenthet.
Hosszabb távon a kvantumszámítástechnika is lényeges kérdés. Egy kellően nagy teljesítményű, hibajavított kvantumszámítógép veszélyeztethetné a ma elterjedt elliptikus görbés aláírások alapjául szolgáló problémák nehézségét. Ez azonban nem azonos annak bizonyításával, hogy egy mai eszköz már képes kriptotárcákat feltörni.
A NIST posztkvantum-kriptográfiai összefoglalója szerint a fenyegetésre alkalmas gépek megjelenési ideje bizonytalan. A szervezet 2024-ben közzétett első végleges posztkvantum-szabványai között digitális aláírási megoldások is szerepelnek. Ezek létezése viszont nem jelenti, hogy a Bitcoin vagy az Ethereum automatikusan átállt volna rájuk.
A lehetséges fejlődési irányok között szerepel a könnyebben kezelhető kulcsvédelem és az új aláírási rendszerek bevezetése. Az átmenetek ugyanakkor technikai egyeztetést, szoftverfrissítéseket és felhasználói döntéseket igényelhetnek. Egyetlen fejlesztés sem jelent önmagában biztos árfolyam-emelkedést.
A mindennapi kockázatkezelésben továbbra is a titkos adatok védelme, a hálózat ellenőrzése és az aláírás tartalmának megértése ad közvetlenül használható támpontot. A nyilvános kulcs ismerete ezek összefüggését teszi érthetővé.
Gyakori kérdések a nyilvános kulcsról
Ellophatják a kriptovalutámat a nyilvános kulcs ismeretében?
Önmagában a nyilvános kulcs nem elegendő költési aláírás készítéséhez, megfelelően működő rendszerben. A kapcsolódó címek nyilvánossága ugyanakkor adatvédelmi kockázatot jelenthet.
Utalás fogadásához a nyilvános kulcsot kell megadnom?
Általában a tárca vagy szolgáltató által megadott fogadási címet kell használni, a helyes hálózattal és az esetleg előírt kiegészítő azonosítóval. A nyers kulcs és a cím nem mindenhol azonos.
Visszaállítható a privát kulcs a nyilvános kulcsból?
A megfelelően megválasztott, jelenleg használt eljárásoknál ez klasszikus számítógéppel nem gyakorlatias. A nyilvános kulcs ezért nem helyettesíti a titkos biztonsági mentést.
Lehet egy tárcának több nyilvános kulcsa?
Igen. Sok tárca közös kiinduló titokból számos kulcspárt származtat. A tárca tehát nem feltétlenül egyetlen kulcspárt vagy címet jelent.
A nyilvános kulcs titkosítja a kriptoutalást?
A tárgyalt blokkláncos használatban elsősorban az aláírás ellenőrzésében vesz részt. Ettől a tranzakció adatai nem válnak titkossá; a nyilvános blokkláncokon sok adat bárki számára vizsgálható.
Kell aláírnom valamit ahhoz, hogy kriptovalutát kapjak?
Egy szokásos, közvetlen láncon belüli utalás fogadásához általában nem. Ha egy weboldal jutalom átvételéhez aláírást kér, annak tartalmát külön ellenőrizni kell: az engedélykérés kockázatos is lehet.
Jogi nyilatkozat: A cikk kizárólag tájékoztató és ismeretterjesztő célokat szolgál, nem minősül befektetési vagy pénzügyi tanácsadásnak. A kriptovaluták magas kockázatú, volatilis eszközök lehetnek; kezelésük technikai és biztonsági kockázatokkal is jár.