

A Binance ellen elkövetett, mintegy 6,34 milliárd dolláros kriptolopás után Vitalik Buterin arra figyelmeztetett, hogy a sorozatos biztonsági kudarcok szigorúbb felelősségi elvárásokat hozhatnak. Az Ethereum társalapítója szerint különösen súlyos következményekkel járhat, ha az ellopott vagyon észak-koreai támadókhoz kerül. Az ügy egyszerre teszi próbára a kriptotőzsdék pénzügyi tartalékait, technikai védelmét és az ügyfelek bizalmát.
Az elemzés a 2026. november 6-ig ellenőrzött közlésekre épül; az egyes állapotadatok dátumát külön jelöljük.
Buterin figyelmeztetése: a biztonsági hibának szélesebb ára lehet
Vitalik Buterin a Moneycontrol november 4-i interjújában úgy fogalmazott: szélsőséges esetben az Észak-Koreába jutó, ellopott kriptopénzt úgy kellene kezelni, mintha az érintett vállalat „Észak-Koreának adományozott volna”. A kijelentés a szolgáltatói felelősség szigorításának lehetőségét vetette fel.
Ez vélemény és szabályozási irányra vonatkozó felvetés, nem új jogszabály vagy hatósági döntés. A kibertámadás elszenvedése és egy szankcionált szereplő támogatása közé jogilag nem lehet automatikusan egyenlőségjelet tenni. Egy konkrét ügy megítéléséhez az alkalmazandó szabályokat és a tényleges körülményeket kell vizsgálni.
Buterin szerint a nagy kriptotőzsdéknek és letétkezelőknek a következő két évben a túlélést kell előtérbe helyezniük. Az általa említett „bunkerüzemmód” lényege a támadásokkal szembeni ellenálló képesség erősítése.
Gazdasági szempontból ez a növekedési ösztönzők újragondolását is jelentheti. Egy szolgáltató rövid távon költséget takaríthat meg a biztonsági ellenőrzéseken, egy sikeres támadás következményei viszont ügyfeleket, üzleti partnereket és más piaci szereplőket is érinthetnek. A vita ezért arról is szól, hogy a vállalatok döntéseiben megfelelő súlyt kap-e a másokra átháruló kockázat.
Mit jelentenek a Binance által közölt milliárdos összegek?
A Binance november 3-i vizsgálati beszámolója szerint az október 29-i incidens hozzávetőleg 6,34 milliárd dollárnyi digitális eszközt érintett. A vállalat vállalta a pénzügyi veszteség viselését, és közölte, hogy a szükséges fedezet több mint egészét elkülönítette. Saját tájékoztatása alapján október 31-ig az érintett tokeneszközök 98 százalékát pótolta; a nehezebben beszerezhető eszközök pótlása még folyamatban volt.
Ugyanebben a november 3-i közlésben körülbelül 2,85 milliárd dollárnyi befagyasztott vagy feltartóztatott vagyon szerepelt. A tőzsde jelezte, hogy az összeg az egyeztetések és az árfolyamváltozások miatt módosulhat. Ezek vállalati állapotközlések, nem a teljes ügy lezárását igazoló megállapítások.
Három eltérő folyamatot kell megkülönböztetni. A vagyonpótlás azt jelenti, hogy a szolgáltató más forrásból helyreállítja az ügyfelek követeléseinek fedezetét. A befagyasztás megakadályozhatja bizonyos eszközök további mozgatását. A visszaszerzéshez viszont ténylegesen vissza kell juttatni azokat a jogosulthoz, ami további technikai és jogi lépéseket igényelhet.
A 98 százalékos pótlás tehát nem jelenti azt, hogy a támadóktól a zsákmány 98 százalékát visszavették. A 2,85 milliárd dollárt sem lehet egyszerűen levonni a teljes lopásból, és a különbséget végleges veszteségnek nevezni.
A TRM Labs láncelemzése a tranzakciók végrehajtáskori áraival mintegy 6,36 milliárd dollárt számolt össze tíz blokkláncon. A különböző becslések összevetésénél az értékelési időpontot és az elszámolás körét is figyelembe kell venni. Egy változó árú tokenállománynak nincs minden időpontban azonos dollárértéke.
Hogyan kerülhet veszélybe egy tárca a blokklánc feltörése nélkül?
A forró tárca, angolul hot wallet, az online működéshez kapcsolódó tárcamegoldás, amelyet a tőzsdék a napi pénzmozgások kiszolgálására használnak. Gyors hozzáférést biztosít, ugyanakkor az azt működtető rendszerek több támadási felülettel rendelkezhetnek. A blokkláncon kívüli infrastruktúra védelme ezért ugyanolyan fontos, mint a láncon futó programok biztonsága.
A TRM értékelése szerint az Ethereumon előre aláírt EIP-7702-felhatalmazásokkal irányították át egy Binance-tárca működését támadói kódra. A többi érintett hálózaton hagyományosan aláírt átutalásokat azonosítottak. A mintázatból a cég a tőzsde aláírási infrastruktúrájának kompromittálódására következtetett.
Az aláírási infrastruktúra olyan rendszerek összessége, amelyek a tranzakciók kriptográfiai jóváhagyását végzik. Ha a támadó jogosulatlanul képes ezeket működtetni, a hálózat számára szabályos aláírású tranzakciót hozhat létre. A blokklánc ilyenkor nem feltétlenül tudja megkülönböztetni a vállalat által valóban kívánt műveletet a támadó által kikényszerítettől.
Az EIP-7702 hivatalos specifikációja lehetővé teszi, hogy egy hagyományos Ethereum-számla aláírt felhatalmazással egy kijelölt programkódra delegálja a végrehajtását. Ez összetettebb tárcafunkciókat támogathat, például több művelet együttes kezelését vagy a tranzakciós díj más szereplő általi fizetését. Az EIP-7702 nem azonos a többaláírásos tárcával.
A biztonsági kérdés az, hogy ki, milyen kódra és milyen ellenőrzés után adhat felhatalmazást. A funkció támadási célú felhasználása önmagában nem bizonyítja az Ethereum konszenzusának vagy alapvető kriptográfiájának feltörését. Ugyanakkor megmutatja, hogy a kényelmesebb számlafunkciókhoz pontosabban ellenőrzött jóváhagyások szükségesek.
Az észak-koreai kapcsolat és a stabilcoinok befagyasztása

Az FBI október 31-i riasztása Észak-Koreát nevezte meg a Binance elleni lopás felelőseként, és a tevékenységet TraderTraitor néven azonosította. A hatóság szerint az elkövetők az ellopott eszközöket elsősorban etherre, vagyis ETH-ra váltották. A közlemény további pénzmosási lépéseket valószínűsített decentralizált pénzügyi és azonnali váltási szolgáltatásokon keresztül.
A DeFi, vagyis decentralizált pénzügy, blokkláncon futó pénzügyi alkalmazások gyűjtőneve. A fogalom önmagában nem utal jogellenes működésre. Ugyanakkor egy nyitott pénzügyi infrastruktúrát támadók is megpróbálhatnak felhasználni a vagyon átváltására vagy eredetének elrejtésére.
A stabilcoin valamilyen referenciaérték, rendszerint egy hagyományos deviza árfolyamának követésére törekvő token. Egyes központilag kibocsátott stabilcoinok szerződése lehetővé teszi meghatározott címek eszközeinek befagyasztását. A Chainalysis incidenselemzése szerint a támadók stabilcoinokat is ETH-ra váltottak, miközben zajlottak a befagyasztási intézkedések.
Ennek megértéséhez a kibocsátói jogosultságokat kell nézni. Az ETH-nak nincs olyan központi tokenkibocsátója, amely az említett stabilcoinokhoz hasonló adminisztratív funkcióval egyszerűen zárolhatná a támadó címének egyenlegét. Ettől az eszközmozgás még követhető maradhat, és a vagyon később egy együttműködő szolgáltatónál feltartóztatható lehet.
A történet ezért nem csak technológiai ügy: az időben érkező jelzés, a szolgáltatók együttműködése és a hatósági eljárás egyaránt befolyásolhatja a visszaszerzés esélyét. A befagyasztási képesség segíthet egy lopás után, miközben központi beavatkozási lehetőséget is jelent. A stabil árfolyam célja pedig nem szünteti meg sem a kibocsátói, sem a tárcabiztonsági kockázatot.
Mit ér a több aláírás és a tartalékok igazolása?
Az Ethereum dokumentációjában ismertetett multisig olyan többaláírásos megoldás, amelynél egy művelet végrehajtásához több jóváhagyás szükséges. Egy szemléltető, háromkulcsos rendszerben például két külön aláírás lehet a feltétel. Így egyetlen kulcs elvesztése vagy megszerzése önmagában nem feltétlenül teszi lehetővé a vagyon elköltését.
A védelem ereje azonban a tényleges függetlenségtől függ. Ha minden jóváhagyó ugyanarra a fertőzött felületre vagy közös hozzáférési rendszerre támaszkodik, a több aláírás sem biztosít teljes védelmet. Intézményi környezetben ezért külön jelentősége lehet az elkülönített eszközöknek, a jogosultságok szűkítésének és a tranzakció tartalmát más csatornán is ellenőrző folyamatoknak.
Egy lehetséges védelmi felépítés alacsonyabb forrótárca-egyenlegeket, összeghatárokat és a szokatlan kifizetések külön jóváhagyását alkalmazhatja. Ezek nem minden szolgáltatónál azonos módon megvalósítható megoldások, és a gyors ügyfélkiszolgálással is össze kell hangolni őket. A cél, hogy egyetlen sérült munkaállomás vagy engedély ne nyisson utat aránytalanul nagy vagyonhoz.
A pénzügyi átláthatóság más kérdésre válaszol. A proof of reserves, magyarul tartalékigazolás, bizonyos eszközállományok ellenőrizhetőségét szolgálhatja. A PCAOB befektetővédelmi irodájának figyelmeztetése szerint az ilyen jelentések nem egyenértékűek a pénzügyi kimutatások könyvvizsgálatával, és fontos korlátaik lehetnek a kötelezettségek, a vagyon feletti jogok és a belső kontrollok vizsgálatában.
A meglévő tartalék és a biztonságos működés két külön követelmény. Egy adott időpontban kimutatott eszközállomány nem bizonyítja, hogy később sem következhet be újabb incidens. A bizalom helyreállításához a pénzügyi fedezet bemutatása mellett az irányítási és technikai hibák javításának ellenőrzése is szükséges lehet.
Hogyan hathat a Binance-hack az ETH-ra és a teljes piacra?
Egy ekkora kriptolopás egyszerre több, akár ellentétes piaci folyamatot indíthat el. Az ügyfelek pénzkivonása növelheti a szolgáltató likviditási igényét, míg az eltulajdonított tokenek pótlása bizonyos piacokon vételi keresletet teremthet. A támadói átváltások újabb forgalmat és rövid távú árhatást okozhatnak.
A likviditás azt mutatja meg, hogy egy eszközből mekkora mennyiséget lehet érdemi ármozdítás nélkül adni vagy venni. Kevésbé likvid tokeneknél a pótlás költségesebb és lassabb lehet. Egy tőzsde dollárban számolt tartaléka ezért nem feltétlenül biztosít ugyanolyan gyors hozzáférést minden egyes tokenhez.
Az ETH-ra váltott támadói vagyonból sem következik tartós árfolyam-emelkedés. A későbbi eladás vagy továbbutalás más irányú nyomást hozhat, miközben a piac egészének mozgását kamatvárakozások, tőkeáramlások és más hírek is befolyásolják. Egy árfolyamesés és egy biztonsági hír időbeli egybeesése önmagában nem bizonyít ok-okozati kapcsolatot.
Az intézményi következmények közben túlterjedhetnek a kriptotőzsdéken. A Reuters november 5-i, névtelen forrásokra épülő beszámolója szerint amerikai felügyeletek bankoknál is érdeklődtek a rendszerek sérülékenysége és az esetleges rendellenességek felől. Ez felügyeleti kockázatértékelésre utal; önmagában nem bizonyít bankrendszeri veszteséget vagy működési zavart.
Elemzési szempontból a következő közlések minősége lehet meghatározó: mennyire ellenőrizhető a teljes tokenfedezet, fennmarad-e a folyamatos kiszolgálás, és mit állapít meg a független biztonsági felülvizsgálat. Ezek jobban megmutathatják az intézményi ellenálló képességet, mint egyetlen napi árfolyamszázalék.
Három forgatókönyv: helyreállás, elhúzódó bizonytalanság vagy újabb nyomás
Kedvező forgatókönyv: a vagyonpótlás lezárul, az ügyfélkiszolgálás tartósan zavartalan, és a külső vizsgálatok alátámasztják a feltárt hibák kijavítását. További eszközök visszaszerzése enyhítheti a vállalati veszteséget. Ilyen feltételek mellett fokozatosan mérséklődhet a bizalmi kockázat, bár ebből sem következik automatikus árfolyam-emelkedés.
Semleges forgatókönyv: a fedezet helyreáll, de a nyomozás és a visszaszerzés sokáig tart. A szolgáltató magasabb biztonsági és megfelelési költségek mellett működik tovább. A piacon eközben más tényezők válhatnak hangsúlyosabbá, miközben az intézményi partnerek szigorúbb feltételeket kérhetnek a tárcakezelésre és az ellenőrzésre.
Kockázati forgatókönyv: új támadási útvonalak kerülnek elő, további üzemzavarok történnek, vagy a pénzkivonás jelentős terhet ró a likviditásra. A támadói eszközök értékesítése és a szabályozói bizonytalanság egyszerre ronthatja a hangulatot. A hatás a tőzsdéhez kötődő szereplőkről más kriptopiaci szolgáltatókra is átterjedhet, de ennek mértéke nem állapítható meg előre.
A szabályozási irány értékeléséhez az OFAC virtuális eszközökről szóló tájékoztatója is fontos háttér: az amerikai szankciós joghatóság alá tartozó szereplőknek digitális pénz használatakor is teljesíteniük kell az alkalmazandó kötelezettségeket. Ez azonban nem azonos Buterin felvetésének jogszabályba foglalásával, és nem jelent automatikus felelősségmegállapítást ebben az ügyben.
A forgatókönyvek nem célárak és nem valószínűségi becslések. Arra szolgálnak, hogy elkülönítsék a megfigyelhető feltételeket a még bizonytalan következményektől. A döntő különbség az lehet, hogy az ígéreteket milyen ellenőrizhető működési eredmények követik.
Mire figyeljenek a felhasználók a csalások és a kapkodás elkerüléséhez?
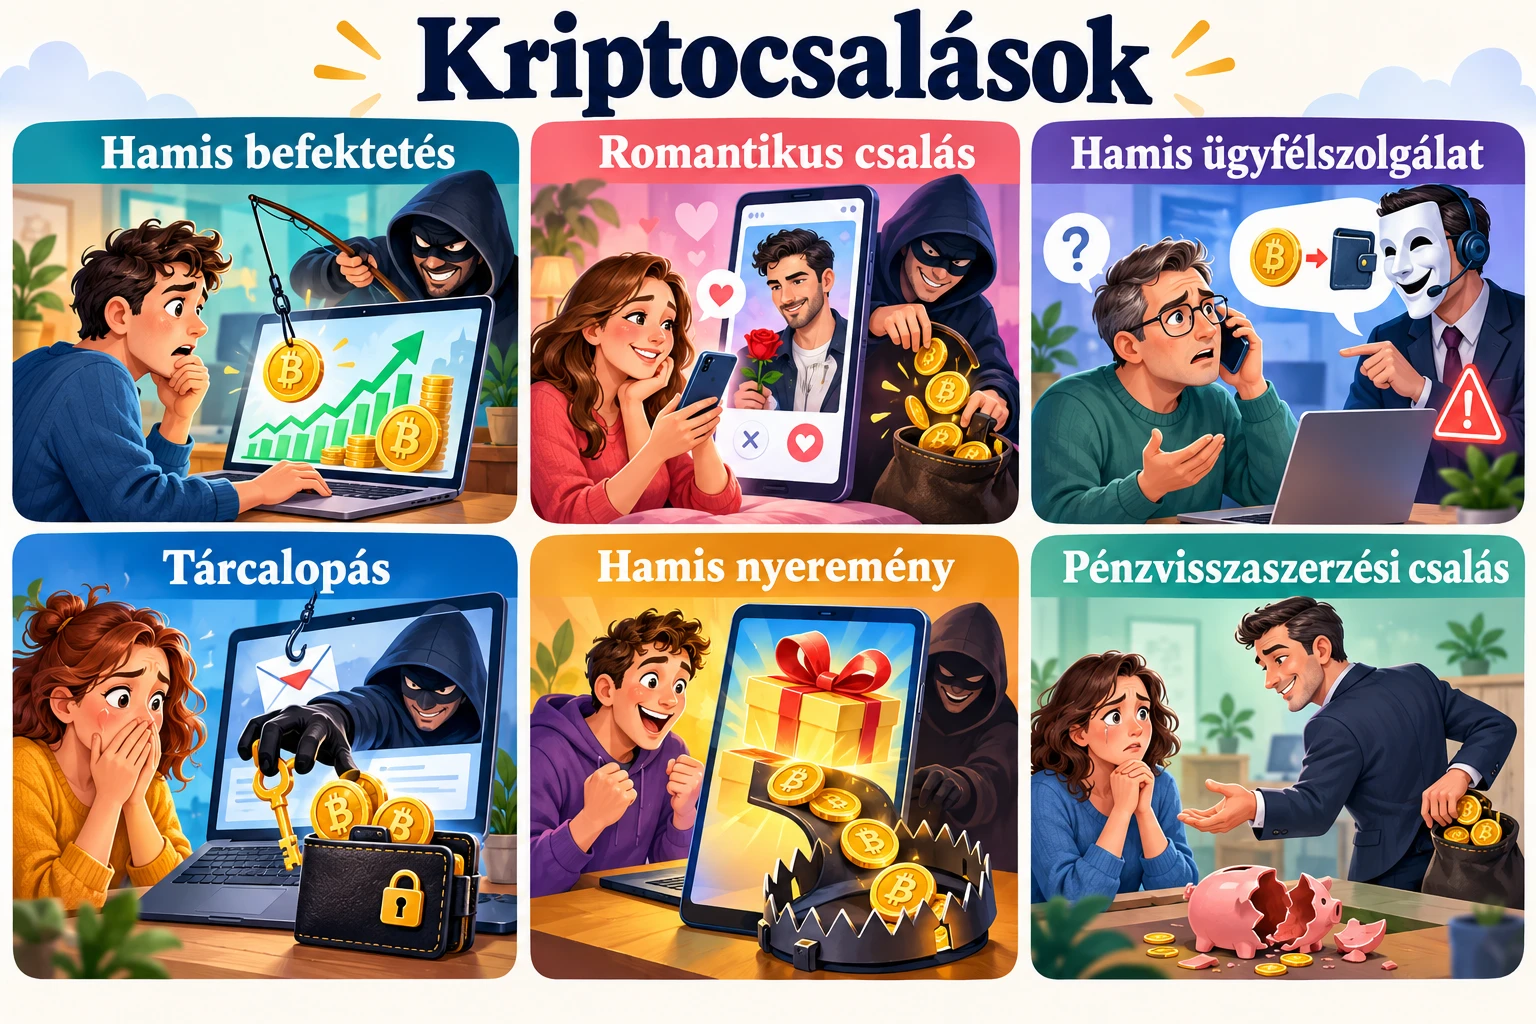
Egy biztonsági incidens után különösen veszélyesek a kártérítést, tárcaellenőrzést vagy pénzvisszaszerzést ígérő kéretlen megkeresések. Az Ethereum biztonsági útmutatója is figyelmeztet a hamis ügyfélszolgálatokra, az adathalász oldalakra és a titkos adatok megszerzését célzó csalásokra. A helyreállító szavakat és a privát kulcsot nem szabad átadni; egy ismeretlen fél kérésére adott aláírás pedig vagyonmozgatási jogosultságot is jelenthet.
Érdemes a közleményeket a szolgáltató saját alkalmazásában vagy önállóan megnyitott hivatalos oldalán ellenőrizni. A sürgetés, az előre kért „felszabadítási díj” és a garantált visszaszerzés ígérete mind olyan jel, amely indokolja a folyamat megállítását és ellenőrzését. Egy valódi káresemény nem tesz hitelessé minden arra hivatkozó ajánlatot.
A pánikszerű tárcaváltás is hibákhoz vezethet: rossz hálózat, téves cím vagy félreértett jogosultság újabb veszteséget okozhat. A saját tárca használata csökkenthet bizonyos szolgáltatói kockázatokat, de a kulcskezelés felelősségét a felhasználóra helyezi. Felelős mérlegeléshez ezért a letétkezelés, a hozzáférés és az árfolyam kockázatát együtt kell megérteni.
Gyakori kérdések
Mekkora összeget érintett a Binance elleni támadás?
A Binance november 3-i közlése körülbelül 6,34 milliárd dollárnyi eszközről szólt. A TRM tranzakciókori értékelése mintegy 6,36 milliárd dollárt mutatott; az összegek eltérő módszertanhoz és időponthoz kötődnek.
A 98 százalékos vagyonpótlás a lopott pénz visszaszerzését jelenti?
Nem. A pótlás más forrásból helyreállított fedezetet jelenthet. A támadóknál lévő vagyon befagyasztása és visszaszerzése ettől elkülönülő folyamat.
Feltörték az Ethereum blokkláncát?
A bemutatott vizsgálati eredmények aláírási és tárcakezelési infrastruktúrát érintő támadásra utalnak. Nem bizonyítják az Ethereum konszenzusának feltörését; az EIP-7702-felhatalmazás visszaélésszerű felhasználása más típusú kockázat.
Minden kriptovalutát be lehet fagyasztani?
Nem. Ez az adott eszköz technikai és irányítási felépítésétől függ. Egyes stabilcoinoknál létezik kibocsátói zárolási funkció, de ez nem általános tulajdonsága minden kriptoeszköznek.
Buterin kijelentése új jogi kötelezettséget teremtett?
Nem. Szabályozási lehetőséget felvető véleményt fogalmazott meg. Egy adott vállalat jogi felelősségéről az alkalmazandó szabályok és az ügy tényei alapján lehet dönteni.
Jogi nyilatkozat: A cikk kizárólag tájékoztató és ismeretterjesztő célokat szolgál, nem minősül befektetési vagy pénzügyi tanácsadásnak. A kriptovaluták magas kockázatú, jelentős árfolyam-ingadozásnak kitett eszközök lehetnek.