
Egy AI-ügynök már képes lehet adatot vásárolni, szolgáltatást kifizetni vagy ügyletet indítani a felhasználó nevében. A veszély többnyire nem az, hogy önálló célja támad, hanem az, hogy egy támadó kihasználja a túl széles jogosultságait, vagy az ügynök hibás utasítást hajt végre. Az automatizált kriptofizetések terjedésével ezért a költési keret, a címzett és az azonnali leállítás szabályai legalább olyan fontosak, mint maga a tárca védelme.
Mit jelent, ha egy AI-ügynök fizethet?
Az AI-ügynök olyan szoftver, amely egy megadott feladat érdekében több lépést is elvégezhet: információt keres, szolgáltatást választ, más rendszerekkel kommunikál, majd a kapott jogosultságok alapján fizetést kezdeményezhet. A felhasználónak nem feltétlenül kell minden egyes műveletnél a „fizetés” gombra kattintania. Ez időt takaríthat meg például akkor, ha egy ügynök munkája közben sok, kis értékű adatkérést vagy számítási feladatot kell rendezni.
A stabilcoin olyan kriptoeszköz, amelynek értékét rendszerint egy másik eszközhöz, például az amerikai dollárhoz igyekeznek kötni. Az automatizált fizetéseknél azért kerül elő gyakran, mert a szolgáltatás díja így könnyebben fejezhető ki ismert pénzértékben. A „stabil” elnevezés ugyanakkor nem jelent kockázatmentességet: számít a kibocsátó, a fedezet, a használt blokklánc és az adott token működése is.
Fontos különbség, hogy nem minden automatizált tranzakció mögött áll AI-ügynök. Egy hagyományos kereskedési bot is fizethet vagy adhat megbízásokat éjjel-nappal, előre rögzített szabályok alapján. A blokkláncon látható apró, gyakori tranzakciók önmagukban nem árulják el, hogy egy nyelvi modellt használó ügynök, egy egyszerű program vagy több összekapcsolt rendszer működik-e a háttérben. A biztonság megítéléséhez azt kell tudni, ki adhat utasítást a rendszernek, milyen műveleteket írhat alá, és mekkora összeghez férhet hozzá.
Az ügynök nem „ismeri” szükségszerűen a tárca helyreállító kifejezését. A fizetéshez azonban valamilyen módon rendelkeznie kell költési jogosultsággal: használhat külön tárcát, aláírásra képes szoftveres kulcsot, delegált engedélyt vagy egy szolgáltató korlátozott hozzáférését. A kockázatot ennek a hozzáférésnek a tényleges hatóköre határozza meg. Egy tízdolláros kerettel működő ügynök hibája más következményekkel járhat, mint egy teljes megtakarítást elérő rendszeré.
Miért vált fontos témává az ügynökök pénzköltése?
A gépek közötti fizetés egyik lehetséges alkalmazása az igény szerinti mikrofizetés. Egy kutatást végző ügynök például fizethet egyetlen adatkérésért vagy egy rövid számításért anélkül, hogy a felhasználónak minden szolgáltatónál külön előfizetést kellene nyitnia. A Coinbase x402-dokumentációja Coinbase Developer Documentation olyan folyamatot ír le, amelyben a szolgáltatás fizetést kér, az ügyfélprogram pedig megfelelő beállítás esetén összeállítja és elküldi a fizetési igazolást.
A Tempo és a Stripe által kidolgozott MPP, vagyis Machine Payments Protocol szintén gépi fizetések összehangolására szolgál. A Stripe ismertetése stripe.com alapján ez nyílt szabvány; nem helyes minden MPP-fizetést egyetlen blokklánchoz vagy kizárólag stabilcoinhoz kötni. Az x402 és az MPP a fizetés lebonyolításának módjáról szól. Egyik protokoll használata sem bizonyítja önmagában, hogy a fizetést valóban AI-ügynök kezdeményezte, és nem helyettesíti a felhasználói jogosultságok ellenőrzését.
A forgalmi számok is óvatos értelmezést kívánnak. A 2026-os ügynöki fizetésekről szóló kutatás BeInCrypto Research egy 35 napos, Base és Solana hálózaton vizsgált x402-mintában 6,4 millió tranzakciót és összesen 119 947 dollárnyi értéket talált. A fizetések 90,8 százaléka egy centnél kisebb volt. Ez szemléletesen mutatja a technológia lehetséges szerepét az apró díjak rendezésében, de a tranzakciók nagy száma nem azonos ugyanennyi valódi ügyféllel vagy sikeres üzleti modellel.
A kutatók egy kiugró napon 145 címről több mint 1,28 millió fizetést figyeltek meg mindössze három címzett felé. Ebből nem következik automatikusan visszaélés; az viszont igen, hogy a tranzakciószám önmagában gyenge mérőszáma a piaci keresletnek. A kriptopiac szempontjából akkor válik igazán jelentőssé ez a terület, ha a fizetések mögött tartósan használható szolgáltatások, ellenőrizhető ügyfélérték és kezelhető működési kockázat áll.
Hogyan veszíthet pénzt egy ügynök?
A legfontosabb veszélyforrás a túl széles felhatalmazás. Ha egy rendszer bármely címre, nagy összegben és emberi jóváhagyás nélkül fizethet, akkor egy ellopott hozzáférés vagy félreértelmezett utasítás közvetlen pénzügyi következménnyel járhat. A szoftvernek nem kell „öntudatra ébrednie” ahhoz, hogy kárt okozzon. Elég, ha a megengedett műveletek és a felhasználó valódi szándéka között rés marad.
A vizsgált kutatás két esetet emel ki, amelyekben a támadók által ellenőrzött tárcákba összesen 281 200 dollárnyi eszköz került, még bármilyen későbbi visszaszerzés előtt. Az AIXBT esetében egy támadó hozzáférést szerzett az ügynök vezérlőfelületéhez, és 55,5 ETH átutalását állította sorba; az akkori becsült érték körülbelül 106 200 dollár volt. Itt a vezérlőfelület védelmének hiánya vált pénzügyi kockázattá.
A másik esetben egy Morse-kóddal írt nyilvános üzenet jutott el a Grok és a Bankr közötti munkafolyamatba. A leírás szerint a Bankr tranzakciós kérésként kezelte a továbbított választ, és mintegy 175 000 dollár értékű tokent küldött el. Az összeg hozzávetőleg 80 százaléka később visszakerült. Ez enyhítette a végső veszteséget, de nem változtat azon, hogy a kifizetés megtörtént.
Ez a módszer a promptinjekció egyik formájához kapcsolódik. Ilyenkor a támadó egy külső tartalomba – például üzenetbe, weboldalba vagy dokumentumba – olyan utasítást helyez, amelyet az AI-rendszer tévesen követendő kérésnek tekinthet. Az OWASP biztonsági útmutatója OWASP Gen AI Security Project külön kockázatként tárgyalja, amikor egy ügynök a feladatához szükségesnél nagyobb cselekvési szabadságot kap. A védelem egyik alapelve ezért az, hogy a külső szöveg nem válhat automatikusan pénzmozgatási utasítássá.
Mennyi önállóságuk van valójában?
Az „autonóm ügynök” kifejezés könnyen azt a benyomást kelti, hogy a szoftver saját célokat választ és korlátlanul költ. A vizsgált termékekről ennél visszafogottabb kép rajzolódik ki: a kutatás 19 AI-terméket és pénzügyi munkafolyamatot tekintett át, közülük 14 előzetesen ember által megszabott határok között költhetett vagy kereskedhetett. A vizsgált 19 rendszer közül egyik sem tűzött ki önállóan saját célt. Ez a minta az adott termékekről szól, nem a teljes piacról.
A kereskedési funkció és a kifizetési jog is külön kezelendő. A felmérésben szereplő hét, AI-kereskedési eszközt indító platformból öt kifejezetten tiltotta, hogy az ügynök pénzt utaljon ki. Ez hasznos korlát lehet az idegen tárcába történő közvetlen utalással szemben. A kiutalás tiltása azonban nem akadályozza meg a kereskedési veszteséget: egy engedélyezett, de rosszul beállított stratégia, a túl nagy pozíció vagy a gyors piaci mozgás akkor is csökkentheti a számla értékét.
Az ügynöknek adott engedély tehát nem egyszerű igen vagy nem kérdés. Más kockázatot jelent az adatok olvasása, a kereskedési megbízás beküldése, egy előre jóváhagyott szolgáltató kifizetése és a tetszőleges címre történő tokenküldés. A jogosultságokat külön kell meghatározni, és időnként újra kell vizsgálni: amit egy próbaüzemhez engedélyeztek, az nem feltétlenül indokolt tartós használatban.
Öt szabály a kriptotárca védelméhez
Az alábbi ábra az öt legfontosabb korlátot foglalja össze. Ezek egymást egészítik ki: az összeglimit a lehetséges veszteséget csökkenti, a címzettlista a pénz útját szűkíti, a megfigyelés és a vészleállítás pedig a hibákra adott választ gyorsítja.
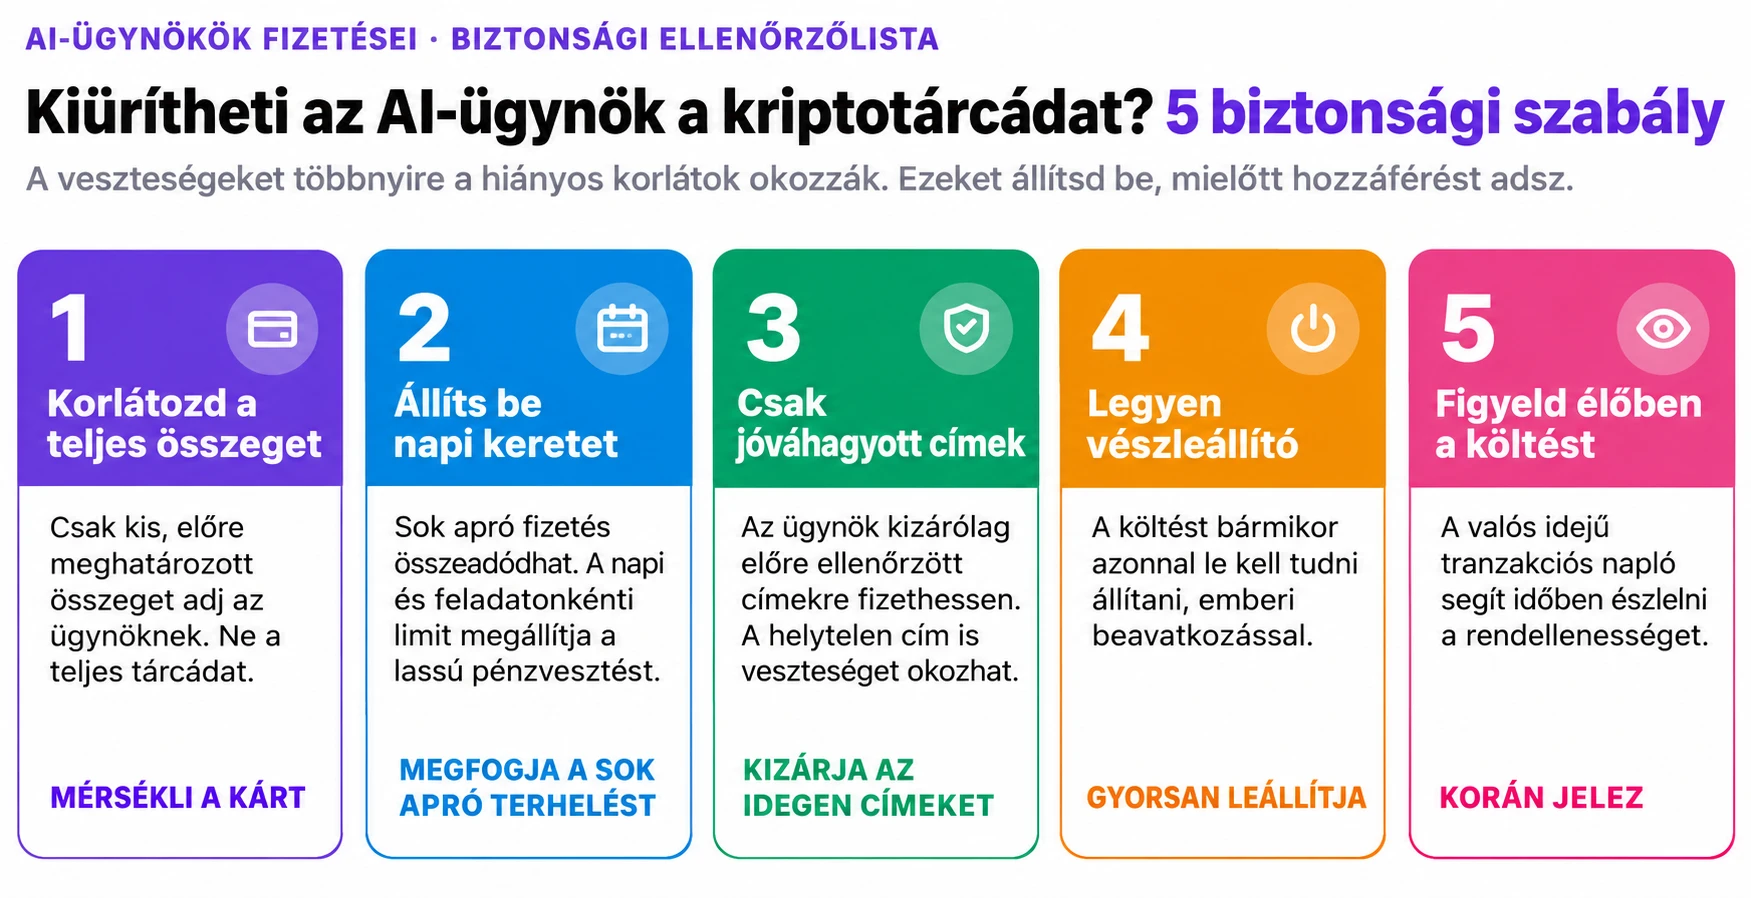
1. Korlátozd a teljes hozzáférhető összeget. Az ügynök csak akkora, külön erre szánt kerettel dolgozzon, amelynek elvesztése kezelhető lenne. Egy elkülönített tárca vagy korlátozott fizetési jogosultság segíthet abban, hogy egyetlen hiba ne érje el a teljes kriptoállományt. A limitet ténylegesen a fizetést végrehajtó rendszernek kell érvényesítenie; az ügynöknek adott szöveges kérés önmagában gyengébb védelem.
2. Állíts be napi és feladatonkénti keretet. A nagy, egyszeri utalás feltűnő, de sok apró fizetés is jelentős összeggé nőhet. Hasznos külön szabályozni az egy tranzakcióra, egy feladatra és egy napra jutó maximumot, valamint azt, hány fizetés történhet rövid időn belül. A korlát akkor működik jól, ha az ügynök nem tudja saját döntéssel felemelni vagy újraindítani.
3. Csak ellenőrzött címzetteket engedélyezz. Az engedélyezési lista előre meghatározza, mely tárcacímek vagy szolgáltatók kaphatnak pénzt. A címet és a blokkláncot egyaránt ellenőrizni kell: egy ismerősnek látszó, de eltérő karakterű cím vagy rosszul azonosított token is veszteséghez vezethet. Új címzett felvétele külön emberi jóváhagyást érdemel, különösen akkor, ha azt egy weboldal vagy beérkező üzenet javasolja.
4. Legyen működő vészleállítás. A felhasználónak gyorsan meg kell tudnia szüntetni az ügynök fizetési jogát, leállítani a feladatát és szükség esetén visszavonni a kapcsolódó engedélyeket. A kapcsoló működését érdemes előre kipróbálni. A leállítás a későbbi műveleteket akadályozhatja meg; egy már véglegesített blokklánctranzakciót nem fordít vissza.
5. Figyeld a költést valós időben. A napló és az értesítés akkor ér valamit, ha látszik belőle az összeg, a token, a hálózat, a címzett és a fizetést kiváltó feladat. Figyelmeztetés kérhető például szokatlan címzettre, sűrű egymásutánban érkező terhelésekre vagy a napi keret gyors fogyására. A tranzakciók megfigyelése különösen a próbaidőszakban fontos, amikor még nem ismert a rendszer szokásos működése.
Ezek a szabályok nem helyettesítik a fiókvédelmet. A vezérlőfelületet és az API-hozzáférést is védeni kell; a helyreállító kifejezést vagy a korlátlan aláírásra képes privát kulcsot nem szabad üzenetben átadni egy ügynöknek. A hozzáférések rendszeres felülvizsgálata azért is szükséges, mert egy régen adott tokenengedély az aktuális feladat befejezése után is érvényben maradhat.
Visszaszerezhető a tévesen elküldött pénz?
Általában nem szabad arra építeni, hogy igen. Egy végleges blokklánctranzakció nem úgy vonható vissza, mint egy még feldolgozás alatt álló hagyományos megbízás. Egyes stabilcoinok kibocsátói bizonyos feltételek mellett képesek lehetnek egy címhez tartozó tokenek mozgását blokkolni, de ez nem jelenti a pénz automatikus visszautalását. A Circle USDC-tájékoztatója Support kifejezetten különbséget tesz a cím blokkolása és a már teljesült átutalás visszafordítása között.
Ha jogosulatlan művelet gyanúja merül fel, az első lépés a további költés megállítása és a hozzáférések felülvizsgálata. Ezután érdemes rögzíteni a tranzakcióazonosítót, a hálózatot, a címeket és az érintett szolgáltatás adatait, majd a szolgáltató hivatalos csatornáján jelezni az esetet. A „garantált visszaszerzést” ígérő ismeretlen szereplők további csalás kockázatát jelenthetik; a károsultaktól gyakran újabb díjat vagy tárcahozzáférést kérnek.
A stabilcoin használata sem szünteti meg az összes veszélyt. A token kibocsátójának és a használt hálózatnak saját működési kockázata van, az ügynök pedig fizethet rossz szolgáltatásért vagy megtévesztő tartalom alapján akkor is, ha az átutalt összeg dollárban kifejezve nem ingadozik jelentősen.
Mit jelenthet ez a kriptopiac számára?
Az ügynöki fizetések kedvező forgatókönyvében több hasznos, kis értékű digitális szolgáltatás válik egyszerűen elérhetővé. Az adatkérések, számítások és szoftveres szolgáltatások díjai automatikusan rendezhetők, miközben a költési és címzetti korlátok a mindennapi működés részévé válnak. Ez növelheti bizonyos fizetési infrastruktúrák és stabilcoinok gyakorlati használatát, de önmagában nem jósolja meg egyetlen kriptoeszköz árfolyamát sem.
Semleges forgatókönyv, hogy a technológia főként szűk, szakmai feladatokban terjed el. Sok tranzakció keletkezhet úgy, hogy az összesített pénzforgalom és az önálló ügyfelek száma mérsékelt marad. A kutatás apró x402-fizetésekről szóló adatai ezzel a lehetőséggel is összeegyeztethetők; a későbbi fejlődést a valódi felhasználás és a szolgáltatások minősége dönti el.
Kockázati forgatókönyvben a támadások, hibás jogosultságok és ellenőrizetlen automatizmusok gyorsabban szaporodnak, mint a védelmi megoldások. Ez veszteségeket, bizalomvesztést és szigorúbb platformkorlátokat hozhat. Egy látványos incidens ráadásul nemcsak az érintett alkalmazás megítélését ronthatja: a felhasználók általában az AI-ügynökökkel és a kriptofizetéssel kapcsolatos bizalmukat is átértékelhetik.
A következő időszakban ezért nem pusztán az számít, hány fizetés történt. Hasznosabb kérdés, hogy mennyi valós feladatot oldottak meg ezek a rendszerek, mekkora értéket mozgattak, és milyen veszteségek mellett. Aki ilyen szolgáltatást használ, annak nem kell sietve pénzügyi hozzáférést adnia: előbb érdemes megérteni az engedélyek pontos körét, majd kis kerettel és ellenőrizhető naplóval kipróbálni a működést.
Gyakori kérdések
Feltörheti az AI-ügynök a kriptotárcámat?
Az ügynök használata önmagában nem jelenti a tárca feltörését. Pénzt akkor mozgathat vagy veszíthet, ha ehhez hozzáférést kapott, egy kapcsolódó fiókot megszereznek, vagy az engedélyezett műveleteit hibás, illetve támadó által befolyásolt utasításra hajtja végre.
Elég, ha megtiltom az ügynöknek a kiutalást?
Nem minden kockázatra. A kiutalási tilalom csökkentheti az idegen címre történő közvetlen átutalás esélyét, de a megengedett kereskedési ügyletek továbbra is veszteséget okozhatnak.
Mit jelent a promptinjekció?
Olyan támadás, amelyben a rosszindulatú utasítás egy kívülről érkező tartalomba kerül. A probléma akkor keletkezik, ha az AI-rendszer ezt a tartalmat megbízható parancsként kezeli, és a kapott jogosultságaival végre is hajtja.
Biztonságosabbá teszi a fizetést a stabilcoin?
A stabilcoin mérsékelheti az elszámolási érték ingadozását egyes más kriptoeszközökhöz képest. Nem védi ki a rossz címre küldést, az ellopott hozzáférést, a hibás automatizmust vagy a token saját kockázatait.
Visszafordítható az ügynök által indított utalás?
A már véglegesített blokklánctranzakció általában nem fordítható vissza. Bizonyos tokenek mozgását a kibocsátó meghatározott esetekben korlátozhatja, de a blokkolás nem jelent automatikus visszatérítést.
Jogi nyilatkozat: Ez az anyag kizárólag tájékoztató és ismeretterjesztő célokat szolgál; nem minősül befektetési vagy pénzügyi tanácsadásnak. A kriptovaluták magas kockázatú, volatilis eszközök lehetnek.