A kriptovaluták biztonságáról beszélve általában hackerekre, adathalász e-mailekre, feltört tőzsdékre vagy ellopott privát kulcsokra gondolunk. Létezik azonban egy ennél sokkal egyszerűbb és kellemetlenebb támadási forma: a wrench attack, vagyis az a helyzet, amikor a támadó nem a blokkláncot és nem is a hardvert próbálja feltörni, hanem magát a tulajdonost kényszeríti arra, hogy adja át a kriptoeszközeihez szükséges hozzáférést.
A fogalom különösen fontos a saját tárcát, hardvertárcát vagy nagyobb kriptovagyont kezelők számára. Hiába védi ugyanis a tárcát kiváló titkosítás, ha a támadó fizikai fenyegetéssel rá tudja venni a tulajdonost a PIN-kód, a helyreállító kifejezés vagy egy tranzakció átadására.
Ebben az útmutatóban bemutatjuk, mit jelent pontosan a wrench attack, honnan származik az elnevezés, hogyan helyezkedik el a kriptobiztonsági kockázatok között, kik lehetnek különösen veszélyeztetettek, valamint milyen módszerekkel csökkenthető a fizikai kényszerítésből eredő kockázat.
Mi a wrench attack jelentése?
A wrench attack, gyakran $5 wrench attack néven emlegetett támadás olyan fizikai fenyegetés vagy kényszerítés, amelynek célja, hogy az áldozat átadja egy digitális eszközhöz szükséges titkos információkat, vagy maga hajtson végre egy tranzakciót.
Kriptovaluták esetében a támadó például megpróbálhatja megszerezni a tárca PIN-kódját, a helyreállító kifejezést, a passphrase-t, a privát kulcsot, vagy egyszerűen arra kényszerítheti a tulajdonost, hogy küldje át a bitcoint vagy más kriptoeszközt egy megadott címre.

A Ledger definíciója szerint a wrench attack olyan lopási forma, amely fizikai erőszakkal vagy megfélemlítéssel próbálja elérni, hogy az áldozat hozzáférést biztosítson az eszközeihez. A lényegi különbség egy klasszikus hackertámadáshoz képest az, hogy ilyenkor nem a kriptográfiát törik fel, hanem az embert kényszerítik együttműködésre.
Ezért a wrench attackot nem érdemes hagyományos kibertámadásként kezelni. Sokkal inkább a fizikai biztonság, az adatvédelem és az úgynevezett operational security, vagy röviden OPSEC területéhez tartozik.
Honnan származik a $5 wrench attack fogalma?
A kifejezés nem egy blokkláncfejlesztőtől vagy kriptovaluta-projekttől származik.
A ma ismert „$5 wrench attack” elnevezést az XKCD 538-as, Security című képregénye tette híressé 2009. február 2-án. A képregény azt a helyzetet figurázta ki, amikor valaki rendkívül erős titkosítást használ, miközben egy támadó ahelyett, hogy dollármilliókat költene a titkosítás feltörésére, egyszerűen fizikai kényszerítéssel próbálja megszerezni a jelszót.
Fontos érdekesség, hogy az eredeti XKCD-képregény nem kifejezetten kriptovalutákról szólt. A téma eredetileg általános informatikai és kriptográfiai biztonsági problémaként jelent meg. Később azonban a Bitcoin és a saját kezelésű kriptotárcák terjedésével a kriptoközösség átvette a kifejezést.
A „5 dollár” sem szó szerinti meghatározás. Arra utal, hogy egy olcsó fizikai eszköz és az ember elleni kényszer bizonyos esetekben hatékonyabb lehet, mint egy rendkívül drága technikai támadás.
A mögöttes biztonsági tanulság egyszerű:
A rendszer biztonsága nem feltétlenül ott a leggyengébb, ahol a kriptográfia a leggyengébb. Sokszor maga az ember jelenti a támadható pontot.
Hogyan működik egy wrench attack?
Egy kriptotárcát nem lehet egyszerűen „megnyomni”, hogy kiadja a privát kulcsot. Egy ember viszont fizikai vagy pszichológiai nyomás alatt rákényszeríthető arra, hogy feloldja a tárcáját.
A támadás ezért gyakran már jóval a fizikai konfrontáció előtt elkezdődik.
Az első lépés általában a célpont azonosítása. Ha valaki rendszeresen beszél arról, hogy mennyi bitcoint tart, drága NFT-gyűjteményt mutogat, kriptokereskedési nyereségeket tesz közzé vagy nyilvánosan megosztja, hogy jelentős vagyonnal rendelkezik, potenciálisan érdekesebbé válhat a bűnözők számára.
Ezután következhet az információgyűjtés. A közösségi média, cégadatok, konferenciákon megosztott információk, korábbi adatvédelmi incidensek vagy más nyilvános források segíthetnek összekapcsolni egy online kriptós identitást egy valódi személlyel.
A Ledger wrench attack összefoglalója szintén kiemeli, hogy az ilyen támadások gyakran nem teljesen véletlenszerűek: a támadók előzetesen kutathatják a célpontot és annak kriptovagyonát.
A támadás utolsó lépése a kényszerítés. A cél lehet például egy telefon feloldása, egy hardvertárca használata, egy seed phrase átadása vagy egy azonnali kriptotranzakció végrehajtása.
Ekkor válik nyilvánvalóvá a wrench attack sajátossága: a hardvertárca technikailag akár tökéletesen működhet, mégsem tudja megvédeni a tulajdonost a fizikai kényszertől.
Wrench attack és hardvertárca: miért nem elég a cold wallet?

Sok kezdő számára meglepő lehet, de a hardvertárca önmagában nem jelent teljes körű védelmet.
A hardvertárca olyan eszköz, amelynek egyik legfontosabb feladata, hogy a tranzakciók aláírásához szükséges privát kulcsokat elkülönített környezetben tartsa. Ez rendkívül hasznos például számítógépes kártevők és egyes online támadások ellen.
Egy wrench attack azonban más támadási felületet használ.
Vegyünk egy egyszerű példát.
Anna 10 BTC-t tárol egy hardvertárcához kapcsolódó címen. A privát kulcs soha nem kerül az internetre, a seed phrase egy biztonságos helyen van, a hardvertárcát pedig PIN védi.
Távoli hacker számára ez komoly akadály.
Ha azonban egy támadó fizikailag kényszeríti Annát arra, hogy kapcsolja be a hardvertárcát, írja be a PIN-kódot és írjon alá egy tranzakciót, a hardvertárca szabályosan fog működni.
A készülék ugyanis nem tudja eldönteni, hogy a tulajdonos saját akaratából vagy kényszer alatt hagy jóvá egy tranzakciót.
Ezért fontos különbséget tenni a technikai kulcsvédelem és a fizikai kényszerítés elleni védelem között.
Seed phrase, privát kulcs és passphrase: mit jelent a három fogalom?
A wrench attack megértéséhez néhány alapvető kriptobiztonsági fogalmat is ismerni kell.
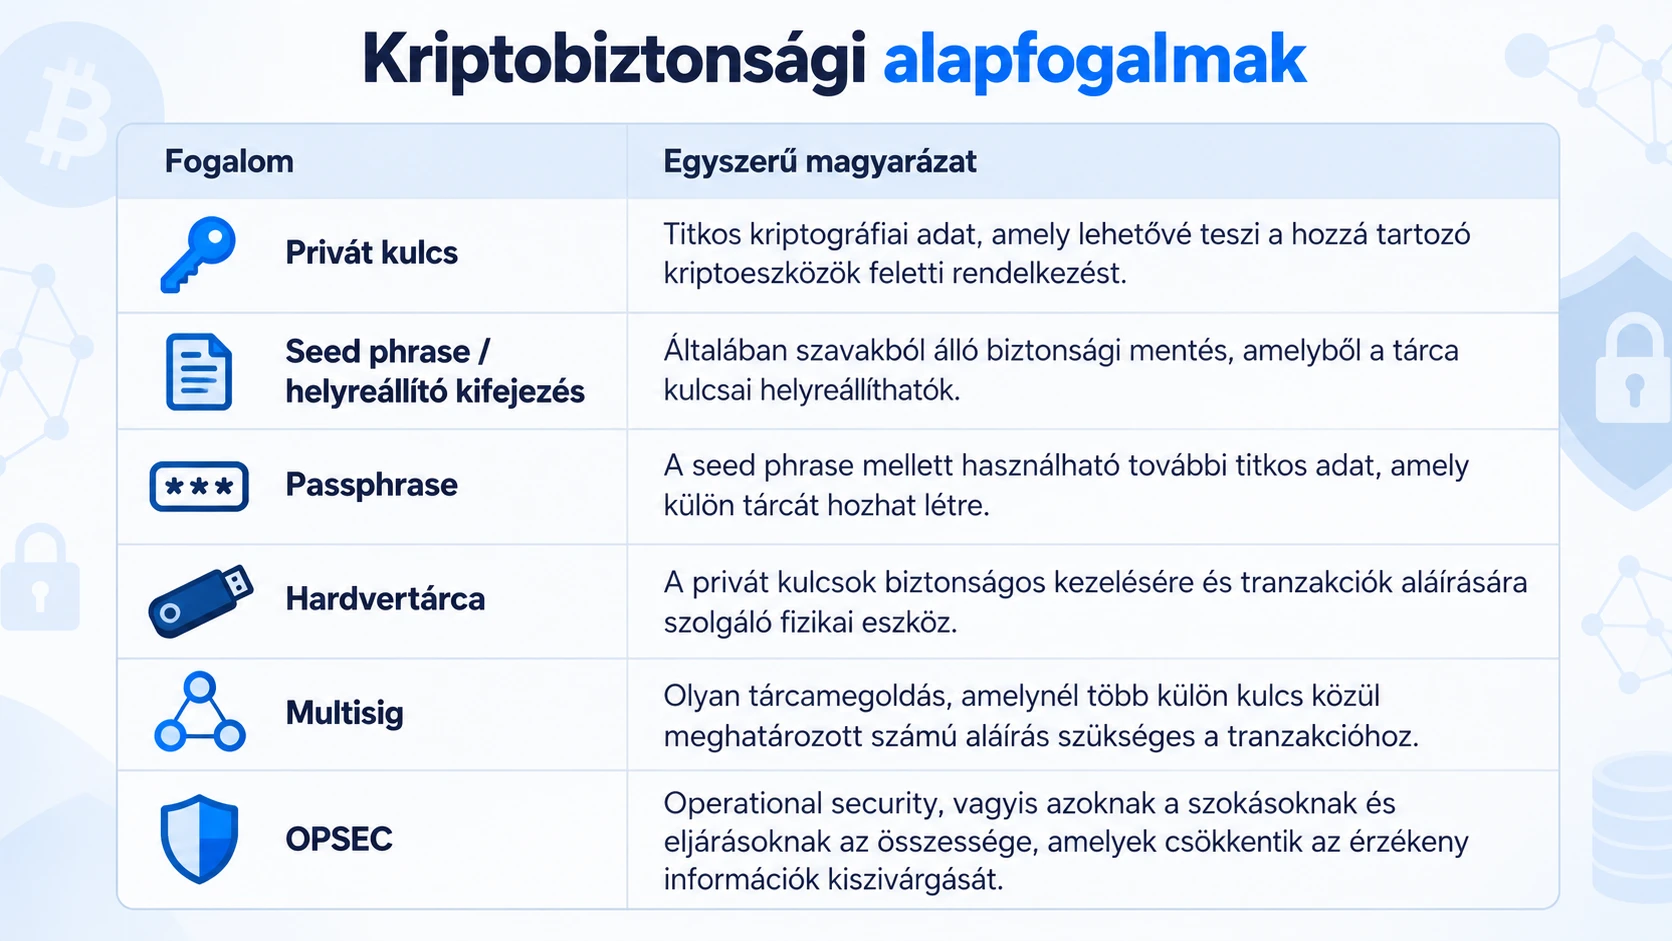
A különbségek azért fontosak, mert nem ugyanaz történik, ha valaki a hardvertárca PIN-jét, vagy ha magát a seed phrase-t szerzi meg.
A seed phrase megszerzése általában különösen súlyos, mert megfelelő tárcaszoftverrel vagy kompatibilis eszközzel a támadó a hardvertárca fizikai birtoklása nélkül is helyreállíthatja a tárcát.
Ezért a seed phrase-t nem szabad ugyanúgy kezelni, mint egy hétköznapi jelszót.
Miért lett fontos kockázat a kriptopiacon?
A wrench attacknak nincs „piaci szerepe” olyan értelemben, ahogy például egy stabilcoinnak, kriptotőzsdének vagy DeFi-protokollnak van.
Ez egy biztonsági kockázati kategória.
A kriptopiacon ugyanakkor különösen fontos, mert a digitális eszközök bizonyos tulajdonságai vonzó célponttá tehetik a tulajdonosokat.
Saját kezelésű tárca esetén nincs feltétlenül bank vagy pénzügyi közvetítő, amely megakadályozhatná a tranzakciót. Ha a megfelelő privát kulccsal érvényesen aláírnak egy Bitcoin-tranzakciót, a hálózat alapvetően nem vizsgálja, hogy az aláírás önként vagy kényszer hatására történt-e.
Ugyanez igaz különböző tokenekre és stabilcoinokra is: a blokklánc a megfelelő kriptográfiai jogosultságot ellenőrzi, nem a tulajdonos fizikai körülményeit.
A self-custody, vagyis saját letétkezelés egyik nagy előnye éppen az, hogy a felhasználó közvetlenül ellenőrizheti vagyonát. Ennek azonban van egy másik oldala: a biztonsági felelősség jelentős része is rá hárul.
Amikor az adatvédelem fizikai biztonsági kérdéssé válik
A wrench attack egyik legfontosabb tanulsága, hogy a kriptovilágban az adatvédelem nem kizárólag online anonimitási kérdés.
Ha egy támadó nem tudja, hogy valaki jelentős kriptovagyonnal rendelkezik, kisebb az esélye annak, hogy célpontként azonosítja.
Éppen ezért veszélyes lehet túl sok információt nyilvánosságra hozni saját portfóliónkról, hozamainkról vagy tárcahasználati szokásainkról.
Egy adatszivárgás tovább ronthatja a helyzetet.
Jól ismert példa a Ledger 2020-as e-kereskedelmi adatvédelmi incidense. A vállalat későbbi közlése szerint több mint egymillió e-mail-cím került illetéktelen kézbe, és a nyilvánosságra került adatbázis körülbelül 272 000 ügyfélnél részletesebb adatokat, többek között nevet, címet és telefonszámot is tartalmazott. Maga a hardvertárca és a felhasználók privát kulcsai nem kerültek veszélybe az adatbázis-incidens miatt.
Biztonsági szempontból azonban jól látható a probléma: egy hardvertárca-vásárláshoz kapcsolható lakcím vagy név önmagában is érzékeny információ lehet.
Ez szemlélteti az OPSEC jelentőségét.
A legjobb titkosítás sem feltétlenül oldja meg azt a problémát, ha egy támadó már tudja, kit keres, hol találhatja meg, és feltételezi róla, hogy jelentős digitális vagyonnal rendelkezik.
Valóban történnek wrench attack jellegű támadások?
Igen. A fogalom ugyan egy internetes képregényből vált ismertté, az általa leírt fenyegetés valós.
2025 januárjában például elrabolták David Balland-t, a Ledger egyik társalapítóját és partnerét Franciaországban. A francia hatóságok szerint a támadók kriptovalutában követeltek váltságdíjat. Mindkét áldozatot kiszabadították.
2025 májusában a Reuters már több, a francia kriptoközösséget érintő erőszakos emberrablási és támadási esetről számolt be. A történtek miatt kriptoipari szereplők személyes biztonsági intézkedéseket is szigorítottak.
Ugyancsak 2025-ben New Yorkban indult büntetőeljárás egy olyan ügyben, amelyben az ügyészek szerint egy kriptobefektetőt azért tartottak fogva és bántalmaztak, hogy megszerezzék a bitcoinjához szükséges hozzáférést. A vádlottak ártatlannak vallották magukat.
Ezek az esetek azért fontosak, mert világosan megmutatják: a wrench attack nem feltétlenül egy szó szerinti „csavarkulcsos támadás”. Emberrablás, zsarolás, fizikai fenyegetés vagy más kényszerítő helyzet egyaránt ebbe a kockázati kategóriába sorolható.
Hogyan csökkenthető a wrench attack kockázata?
A legfontosabb védekezési réteg meglepő módon nem egy újabb hardveres biztonsági funkció.
Hanem az információ minimalizálása.
Minél kevesebben tudják, hogy valaki jelentős kriptovagyont kezel, annál nehezebb célpontként azonosítani.
Ezért érdemes óvatosan kezelni a közösségi médiában megosztott portfólióképeket, pontos egyenlegeket, nyereségeket, tárcafotókat és olyan információkat, amelyekből a lakóhely vagy a vagyon nagysága következtethető.
Fontos továbbá elkerülni, hogy minden kulcs és helyreállítási adat egyetlen fizikai helyen legyen.
Ha a hardvertárca, a seed phrase és minden szükséges kulcs ugyanabban a lakásban található, akkor egyetlen fizikai kompromittálódás az egész rendszer biztonságát veszélyeztetheti.
A cél tehát az úgynevezett single point of failure, magyarul egyetlen hibapont csökkentése.
Multisig: az egyik legerősebb technikai védelem
Nagyobb kriptovagyon esetén különösen érdekes megoldás lehet a multisignature, röviden multisig tárca.
Egy hagyományos tárcánál egyetlen megfelelő privát kulcs elegendő lehet a tranzakcióhoz.
Egy 2-of-3 multisig konstrukcióban ezzel szemben három különböző kulcs létezik, és legalább kettő szükséges a tranzakció aláírásához.
Tegyük fel, hogy Péter három kulcsot használ.
Az egyik kulcs nála van, a második egy másik biztonságos fizikai helyen, a harmadik pedig egy további elkülönített helyszínen található.
Ha valaki fizikailag rákényszeríti Pétert az első kulcs átadására, az önmagában még nem feltétlenül elegendő a bitcoin mozgatásához.
Ez alapvetően más biztonsági modell, mint amikor minden eszköz egyetlen seed phrase mögött található.
Az Unchained biztonsági útmutatója ezért hangsúlyozza, hogy multisig esetén a kulcsokat földrajzilag elkülönített helyeken érdemes tartani. Egy 2-of-3 rendszer így nemcsak elvesztés vagy tűzkár ellen biztosíthat redundanciát, hanem fizikai kényszerítés esetén is komoly akadályt teremthet.
A multisig azonban összetettebb megoldás. Hibás kialakítás, rossz biztonsági mentés vagy nem megfelelő öröklési terv esetén maga a tulajdonos is elveszítheti a hozzáférést.
Ezért a bonyolultabb rendszer nem automatikusan jelent jobb biztonságot.
Rejtett és csali tárcák: mire jó a plausible deniability?
Egyes hardvertárcák passphrase funkcióval külön tárcák létrehozását teszik lehetővé.
A plausible deniability, magyarul nagyjából hihető tagadhatóság mögött az az elképzelés áll, hogy a felhasználó rendelkezhet egy látható, kisebb egyenlegű tárcával, miközben egy másik passphrase egy másik tárcát nyit meg.
A Ledger például dokumentál olyan passphrase-megoldást, amely külön PIN-hez kapcsolható, és eltérő számlakészletet nyithat meg. A vállalat ugyanakkor maga is hangsúlyozza ennek korlátait: ha a támadó ismeri a funkció működését vagy tudja, hogy az áldozatnak nagyobb vagyona van, a csalitárca önmagában nem garantál védelmet.
Trezor esetében szintén léteznek passphrase-alapú tárcák. A megadott passphrase a wallet backup adataival együtt egy külön tárcát hoz létre. Egy hibásan megadott passphrase pedig egy másik, jellemzően üres tárcához vezethet. A gyártó ezért haladó funkcióként kezeli ezt a megoldást, amelyet csak működésének pontos megértése mellett célszerű használni.
A csalitárca tehát nem „varázspajzs”.
A támadónak ugyanis lehet információja az áldozat becsült vagyonáról. Ilyenkor egy feltűnően kis összeg akár további gyanút is kelthet.
Biztonsági szempontból ezért erősebb megoldás lehet az, amikor a tulajdonos objektíve nem képes egyetlen helyszínről önállóan hozzáférni a teljes vagyonhoz, például megfelelően kialakított, földrajzilag elkülönített multisig rendszer miatt.
Mit jelent az OPSEC a kriptovalutáknál?
Az OPSEC, vagyis operational security nem egyetlen program vagy készülék.
Sokkal inkább gondolkodásmód.
A cél annak felmérése, hogy egy támadó milyen információk alapján tudná összekapcsolni az online tevékenységet egy valós személlyel és annak vagyonával.
Például egy névtelennek tűnő közösségi médiás profil önmagában kevés információt árulhat el.
Ha azonban ugyanaz a felhasználó megmutatja autóját, rendszeresen bejelentkezik ugyanarról a helyről, kriptokonferenciákról posztol, megmutatja hardvertárcáját, és közben elárulja, hogy mekkora vagyonnal rendelkezik, az egyes apró információk összeállhatnak.
Ezt nevezik gyakran információs lábnyomnak.
A wrench attack szempontjából ezért az egyik legfontosabb biztonsági kérdés nem az, hogy milyen erős a PIN-kódunk.
Hanem az, hogy miért tudná egy támadó egyáltalán, hogy érdemes minket megtámadnia?
Hol helyezkedik el a wrench attack a kriptobiztonságban?
A kriptobiztonságot érdemes több rétegként elképzelni.
Az egyik réteg maga a blokkláncprotokoll. Ide tartoznak például a konszenzusmechanizmussal vagy okosszerződésekkel kapcsolatos sérülékenységek.
A következő réteg a digitális biztonság: malware, phishing, hamis alkalmazások, böngészőbővítmények és más online támadások.
Ezután következik a kulcskezelés: hardvertárcák, seed phrase-ek, passphrase-ek és multisig rendszerek.
A wrench attack pedig ehhez képest a fizikai és emberi biztonsági rétegben helyezkedik el.
Ez különösen fontos, mert egy biztonsági rendszer végső szintjét mindig annak leggyengébb eleme határozza meg.
Lehet valakinek kiváló hardvertárcája, erős PIN-kódja és offline seed phrase-e, de ha minden szükséges információ ugyanabban a lakásban található és a tulajdonos egyedül képes az összes kriptoeszközt azonnal mozgatni, a fizikai fenyegetési modell továbbra is fennáll.
Rövid elemzés: miért válhat fontosabbá a fizikai biztonság?
A wrench attack jelentősége valószínűleg együtt változik a saját kezelésű kriptovagyon gazdasági értékével.
Egy támadónak mindig költség-haszon alapon kell értékelnie egy célpontot. Minél nagyobb érték koncentrálódik közvetlenül egyetlen ember által kontrollált digitális tárcában, annál nagyobb lehet a potenciális ösztönző a fizikai kényszerítésre.
A probléma különösen a self-custody egyik alapvető paradoxonára mutat rá.
A kriptovaluták egyik alapelve szerint nincs szükség központi pénzügyi közvetítőre a vagyon feletti rendelkezéshez. Ez jelentős szabadságot biztosíthat.
Ugyanez azt is jelenti azonban, hogy nincs feltétlenül banki csalásmegelőző rendszer, ügyfélszolgálat vagy tranzakció-visszahívási mechanizmus, amely egy kényszer hatására elküldött blokklánc-tranzakció után automatikusan visszaállítaná az eredeti állapotot.
Ezért nagyobb vagyon esetén a kriptobiztonságot nem érdemes kizárólag „milyen hardvertárcát vegyek?” kérdésként kezelni.
A helyes kérdés inkább az:
Milyen eseménynek kell bekövetkeznie ahhoz, hogy valaki megszerezhesse az összes kulcsot vagy elegendő aláírást a vagyon mozgatásához?
Ha a válasz az, hogy ehhez elég egyetlen embert, egyetlen helyen kompromittálni, akkor a rendszerben továbbra is jelentős koncentrációs kockázat található.
Nagy értékű hosszú távú megtakarításnál ezért a földrajzilag elkülönített kulcsok, a megfelelő multisig, az alapos öröklési terv és a diszkrét OPSEC együtt jóval robusztusabb modellt alkothat, mint egyetlen rendkívül jól elrejtett hardvertárca.
Mire kell különösen figyelni?
A wrench attack ellen nincs egyetlen, minden körülmények között működő technikai megoldás.
Az első védelmi vonal az információvédelem. Nem szükséges nyilvánosan megosztani a pontos kriptoegyenleget, a tárolás módját vagy a seed phrase helyét.
A második fontos szempont az egyetlen hibapontok megszüntetése. Jelentős összegnél nem ideális, ha minden kulcs, backup és hardvertárca ugyanazon a fizikai helyen található.
A harmadik kérdés a rendszer bonyolultsága. Egy multisig vagy passphrase megoldás csak akkor növeli a biztonságot, ha a tulajdonos pontosan érti, hogyan lehet a tárcát helyreállítani.
A negyedik tényező az öröklés. Olyan rendszert sem érdemes kialakítani, amely ugyan kiválóan véd a támadóktól, de a tulajdonos halála vagy cselekvőképtelensége esetén a család számára örökre hozzáférhetetlenné teszi a vagyont.
Végül pedig fizikai veszélyhelyzetben az emberi élet és testi épség fontosabb bármilyen kriptoeszköznél. Közvetlen fenyegetés esetén a személyes biztonság elsőbbséget élvez; amikor ez biztonságosan megtehető, a megfelelő hatóságokhoz kell fordulni.
Gyakori kérdések a wrench attackról
Mit jelent magyarul a wrench attack?
Szó szerinti fordításban nagyjából „csavarkulcsos támadásnak” nevezhetnénk, de magyar kriptoszövegben jellemzően az angol wrench attack vagy $5 wrench attack kifejezés használható. Nem szükséges ténylegesen csavarkulcsnak szerepelnie a támadásban: a fogalom minden olyan helyzetre utalhat, amikor fizikai fenyegetéssel vagy kényszerrel próbálják megszerezni a kriptovagyonhoz szükséges hozzáférést.
Fel lehet törni egy hardvertárcát wrench attackkal?
Nem ez a támadás célja. A wrench attack megkerüli a technikai védelmet azzal, hogy a tulajdonost kényszeríti a készülék feloldására vagy a tranzakció jóváhagyására.
Véd a hardvertárca a wrench attack ellen?
Önmagában nem feltétlenül. A hardvertárca elsősorban a privát kulcs digitális védelmében erős. Fizikai kényszerítés ellen további biztonsági megoldásokra és megfelelő OPSEC-re lehet szükség.
Mi az a decoy wallet?
A decoy wallet, vagyis csalitárca egy kisebb összeget tartalmazó tárca, amelyet a felhasználó a fő vagyonától elkülönít. Célja, hogy kényszerhelyzetben ne feltétlenül váljon láthatóvá a teljes vagyon. A módszer azonban nem garantál biztonságot, különösen akkor, ha a támadó ismeri a tulajdonos vagyonának hozzávetőleges méretét.
Mi az a hidden wallet?
A hidden wallet, vagyis rejtett tárca tipikusan olyan tárca, amelyet egy külön passphrase segítségével lehet elérni. Más passphrase más tárcát eredményezhet. Használata haladó kulcskezelési ismereteket igényel.
Mi az a multisig tárca?
A multisig tárcánál több privát kulcs közül meghatározott számú kulcs szükséges egy tranzakció jóváhagyásához. Egy 2-of-3 rendszerben például három kulcs létezik, amelyek közül legalább kettő szükséges a tranzakcióhoz.
Miért jó a földrajzilag elkülönített multisig?
Mert egyetlen helyszín kompromittálása nem feltétlenül biztosít elegendő kulcsot a vagyon mozgatásához. Emiatt fizikai lopás, betörés, tűz és wrench attack esetén is csökkentheti az egyetlen hibapontból eredő kockázatot.
Segít a passphrase wrench attack esetén?
Bizonyos helyzetekben igen, például külön vagy rejtett tárcák kialakításával. Nem szabad azonban biztos védelemként kezelni. Ha a támadó tudja, hogy passphrase-alapú tárca létezik, tovább folytathatja a kényszerítést. Ezt a korlátot a hardvertárca-gyártók dokumentációi is kiemelik.
Mi a wrench attack elleni legfontosabb védelem?
Nincs egyetlen univerzális megoldás. Általában az OPSEC, a vagyon nyilvános reklámozásának kerülése, a kulcsok földrajzi elkülönítése és nagyobb összegek esetén egy megfelelően kialakított multisig rendszer együtt adhat erősebb védelmet.
Csak Bitcoin ellen használható wrench attack?
Nem. Bármilyen digitális eszköz tulajdonosa célpont lehet, ha az eszköz átruházásához szükséges hozzáférést kényszerítéssel meg lehet szerezni. Ide tartozhat bitcoin, ether, különböző tokenek, NFT-k vagy stabilcoinok is.
Vissza lehet szerezni a wrench attack során elküldött kriptovalutát?
A blokklánctranzakciók általában nem rendelkeznek a bankkártyás fizetésekhez hasonló automatikus visszaterhelési mechanizmussal. Egy már véglegesített tranzakció technikai visszafordítása ezért rendszerint nem lehetséges pusztán azért, mert kényszer hatására történt. Bűncselekmény esetén ugyanakkor a hatósági eljárás és a blokklánc-tranzakciók nyomon követése segíthet a nyomozásban.
Összegzés
A wrench attack fogalma a kriptobiztonság egyik legfontosabb, mégis gyakran figyelmen kívül hagyott alapelvére világít rá: egy rendszer akkor sem feltétlenül biztonságos, ha a mögötte álló kriptográfia rendkívül erős.
Egy támadó számára ugyanis nem mindig a privát kulcs matematikai feltörése jelenti a legegyszerűbb utat.
Elég lehet megtalálni azt az embert, aki rendelkezik vele.
A hardvertárcák, erős PIN-kódok és offline seed phrase-ek továbbra is alapvető fontosságúak, de jelentősebb kriptovagyon esetén a biztonsági modellt érdemes tovább bővíteni adatvédelemmel, megfelelő OPSEC-pel, földrajzi elkülönítéssel és szükség esetén multisig konstrukcióval.
A wrench attack legfontosabb tanulsága ezért nem az, hogy félni kell a saját tárcás kriptotárolástól.
Hanem az, hogy a valódi biztonság nem egyetlen eszköz, hanem egymásra épülő védelmi rétegek rendszere.
Jogi nyilatkozat
A cikk kizárólag tájékoztatási és oktatási célt szolgál. Nem minősül befektetési, pénzügyi, jogi vagy személyre szabott biztonsági tanácsadásnak. A kriptoeszközök tárolása, a multisig rendszerek és a passphrase funkciók hibás alkalmazása a vagyon végleges elvesztéséhez is vezethet. Jelentős értékű eszközök biztonsági struktúrájának kialakításakor célszerű megfelelő szakember segítségét igénybe venni. Közvetlen fizikai veszély esetén mindig az emberi élet és testi épség védelme az elsődleges.