

A Cash App kártérítés keretében 2026 októberére ütemezték a jóváhagyott ügyféligények kifizetését a 15 millió dolláros adatbiztonsági egyezségből. Pénzre azok számíthatnak, akik korábban határidőre érvényes kérelmet adtak be, és azt elfogadták. Az ügy a Bitcoin használóinak is fontos tanulsággal szolgál: egy kriptovaluta technológiai biztonsága és az azt kezelő pénzügyi alkalmazás megbízhatósága két külön kérdés.
Cash App kártérítés: mit jelent az októberi kifizetés?
A hivatalos egyezségi oldal tájékoztatása szerint a jóváhagyott kérelmekhez kapcsolódó kifizetéseket 2026 októberében bocsátják ki. Ez a korábban benyújtott igények rendezésének szakasza, nem új jelentkezési lehetőség. A közleményből ugyanakkor nem következik, hogy minden jogosult ugyanazon a napon megkapja a pénzét.
A történet középpontjában a Cash Appot működtető Block, valamint a Cash App Investing ellen indított amerikai csoportos per áll. A csoportos per olyan eljárás, amelyben hasonló sérelmet elszenvedő személyek követeléseit közösen kezelik. Az egyezség lehetővé teszi a jogvita lezárását anélkül, hogy valamennyi ügyfélnek külön pert kellene végigvinnie.
A felperesek elégtelen adatvédelmet, jogosulatlan számlahasználatot, valamint a vitatott tranzakciókkal kapcsolatos panaszkezelés hiányosságait állították. A vállalatok az egyezséggel nem ismerték el a jogsértést vagy a felelősségüket. A bíróság 2025. március 27-én adta meg a végleges jóváhagyást.
Az ügyfél szempontjából a legfontosabb különbség az, hogy a kifizetés meghirdetése és egy konkrét követelés elfogadása nem ugyanaz. Aki beadott egy kérelmet, annak az elbírálás eredménye számít; a puszta benyújtás nem jelent automatikus jogosultságot.
Mi vezetett a 15 millió dolláros egyezséghez?
Az egyik meghatározó esemény 2021. december 10-én történt. A Block amerikai értékpapír-felügyelethez benyújtott közlése szerint egy korábbi munkatárs a munkaviszonya megszűnése után engedély nélkül letöltött bizonyos Cash App Investing-jelentéseket. A vállalat 2022. április 4-én hozta nyilvánosságra az esetet, és hozzávetőleg 8,2 millió jelenlegi és korábbi ügyfél értesítéséről számolt be.
A jelentések teljes neveket és befektetési számlaazonosítókat tartalmaztak. Egyes ügyfeleknél a részvényportfólió értéke, összetétele vagy egy kereskedési nap részvényügyletei is szerepeltek bennük. A vállalat akkori tájékoztatása szerint a letöltött állományokban nem voltak jelszavak, bankkártyaadatok vagy társadalombiztosítási azonosítók; a többi Cash App-funkciót nem érintette ez az incidens.
Az adatok érzékenységét azonban nem kizárólag az dönti el, hogy közvetlenül használhatók-e belépésre. Egy név és egy befektetési kapcsolat ismerete hitelesebbé tehet egy megtévesztő megkeresést. Egy csaló például olyan szolgáltatás nevében jelentkezhet, amelyről tudja, hogy az áldozat valóban használja.
A per egy későbbi, 2023-as problémával is foglalkozott. A keresetben ismertetett ügyfélértesítések szerint jogosulatlan személyek olyan telefonszámok segítségével léptek be egyes fiókokba, amelyeket a mobilszolgáltató időközben új előfizetőnek adott. Ezek a számok korábban az érintett ügyfelek Cash App-fiókjához kapcsolódtak.
Ennek általános biztonsági tanulsága, hogy egy telefonszám nem örök személyazonosító. Számcsere után a régi elérhetőséghez kötött fiók-helyreállítási lehetőségek külön kockázatot jelenthetnek. A pénzügyi alkalmazások védelmében ezért a hozzáférések teljes életciklusa számít: a regisztráció, az adatváltozás, a munkatársi jogosultság megszüntetése és a számla helyreállítása egyaránt.
Kik jogosultak, és mennyi pénzről lehet szó?
Az egyezség által érintett időszak 2018. augusztus 23-tól 2024. augusztus 20-ig tartott. A jogosulti körbe olyan jelenlegi és korábbi ügyfelek tartozhattak, akiknek személyes adataihoz vagy fiókjához engedély nélkül hozzáfértek, jogosulatlan vagy csalárd pénzmozgást tapasztaltak, illetve az egyezségben meghatározott hibakezelési problémával szembesültek. A kérelmek benyújtási határideje 2024. november 18. volt.
A 2500 dollár nem egységes, minden érintettnek járó kifizetés. Az egyezség külön kezeli az igazolt saját kiadásokat, az ügyintézésre fordított időt és a tranzakciós veszteségeket.
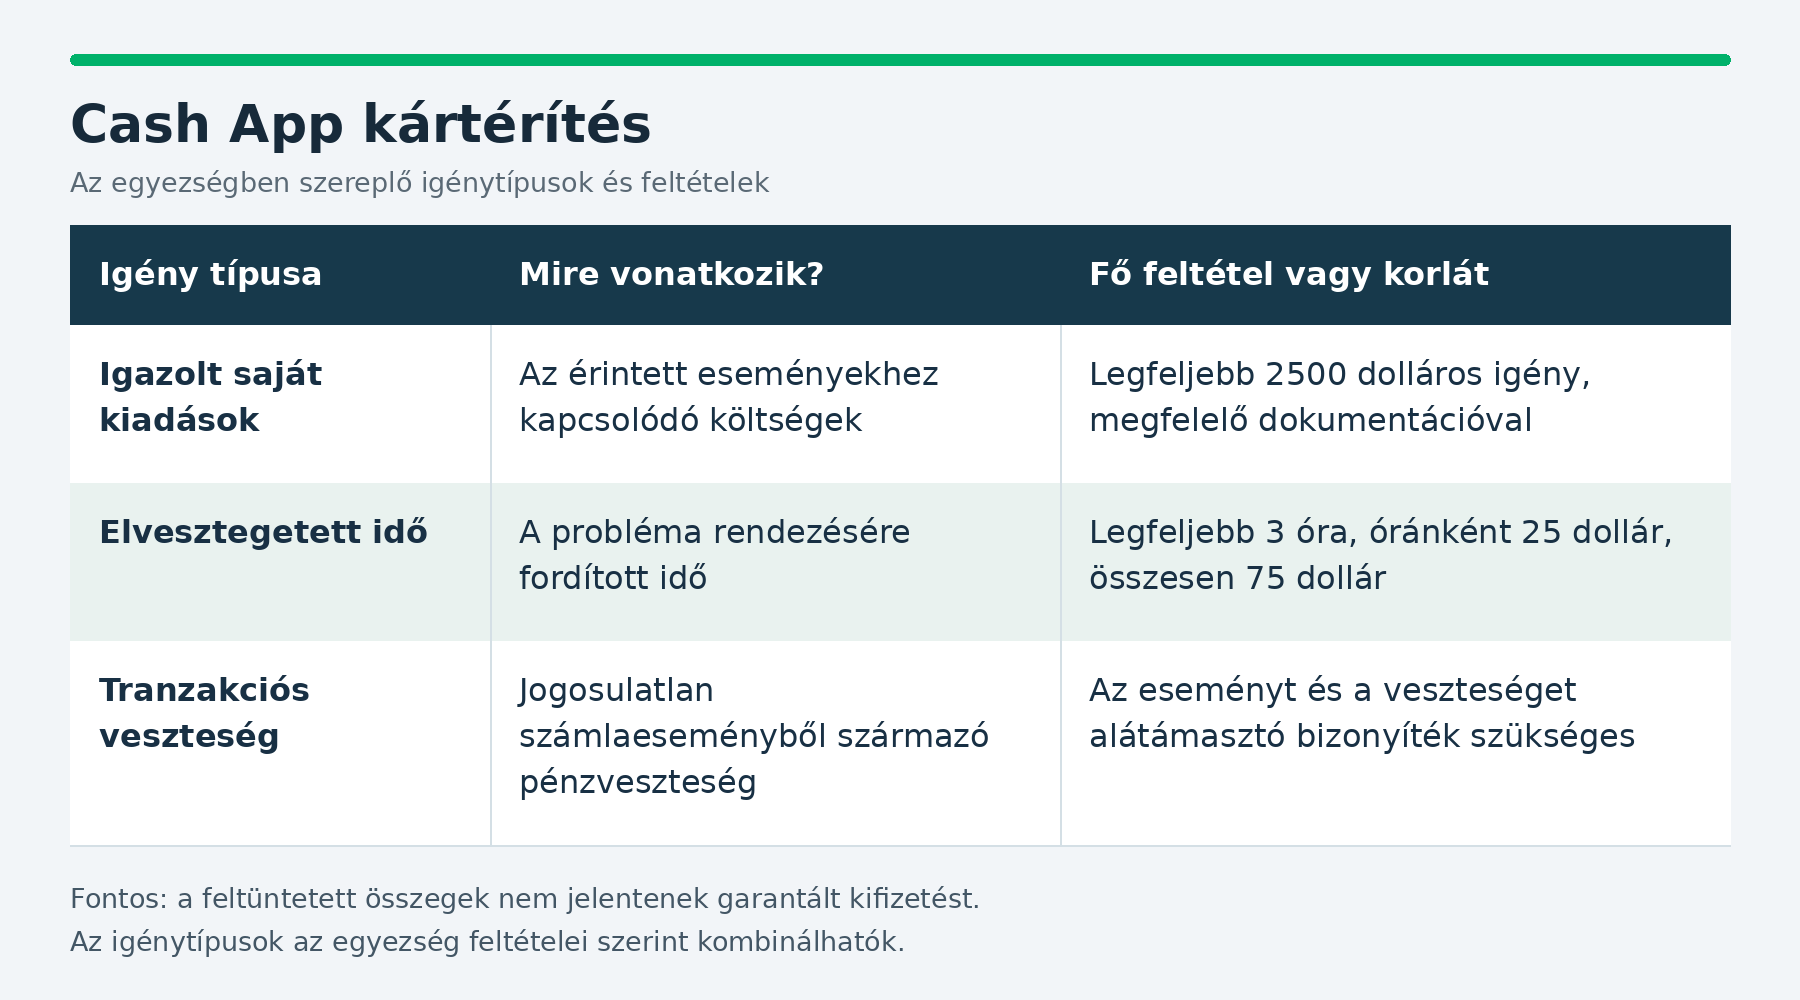
A tényleges kifizetés az elfogadott követeléstől és a rendelkezésre álló nettó kerettől is függ. Ha a keret nem elegendő minden jóváhagyott igény teljes rendezésére, arányos csökkentést alkalmaznak. Ez azt jelenti, hogy a jogosultak a követelésük arányában részesülnek a felosztható összegből.
Egy elméleti példa segít megérteni a különbséget: ha valakinek 1000 dolláros követelését fogadják el, az még nem feltétlenül jelent 1000 dolláros utalást. Ha az alkalmazott kifizetési arány kisebb a teljes összegnél, a végső juttatás is alacsonyabb lehet. Ez szemléltetés, nem a mostani kifizetések arányára vonatkozó becslés.
Mi a Cash App, és miért fontos a Bitcoin-kapcsolat?
A Cash App 2013-ban indult pénzküldési szolgáltatásként, majd többfunkciós pénzügyi platformmá fejlődött. Az alkalmazás pénzküldést, megtakarítási lehetőségeket, betéti kártyát, valamint részvény- és Bitcoin-ügyleteket is kínál. A Cash App maga nem bank: a banki szolgáltatásokhoz partnerintézményeket vesz igénybe.
A kriptopiaci kapcsolat azért lényeges, mert sok felhasználó nem külön kriptotőzsdén találkozik először a Bitcoinnal. Egy hétköznapi pénzügyi alkalmazáson keresztül jut el hozzá, ugyanabban a felületen, ahol a pénzküldéseit vagy kártyás költéseit kezeli.
Ez egyszerűbbé teheti a használatot, de könnyen összemoshat eltérő szolgáltatásokat. A dolláregyenleg, a részvénybefektetés és a Bitcoin ugyanazon képernyőn jelenhet meg, miközben más jogi szabályok, működési folyamatok és kockázatok vonatkoznak rájuk.
A Cash App jelenlegi feltételei szerint a virtuálisvaluta-számlán tartott eszközök az ügyfél javára kezelt letétkezelt eszközök, amelyek tulajdonjoga az ügyfélnél marad. A szolgáltató tartja nyilván a mennyiséget és a tulajdonost.
A letétkezelés, angolul custody, azt jelenti, hogy az eszköz kezelésének technikai feladatait egy szolgáltató végzi. Ez különbözik az önálló tárcakezeléstől, amikor a felhasználó maga őrzi a tranzakciók aláírásához szükséges titkos kulcsot, vagyis a privát kulcsot.
Elemzői szempontból az egyezség a kriptoeszközökhöz hozzáférést biztosító közvetítők iránti bizalomról is szól. Egy felhasználó számára a biztonságot nemcsak az alapul szolgáló hálózat adja, hanem az is, hogy illetéktelen hozzáférés esetén eléri-e az ügyfélszolgálatot, és érdemben kivizsgálják-e a panaszát.
Adatszivárgás, kriptokockázat és biztosítás: három külön kérdés
A Cash App Investing adatbiztonsági incidenséből nem következik, hogy feltörték a Bitcoin blokkláncát. A blokklánc a tranzakciókat rögzítő, több résztvevő által fenntartott nyilvántartás. Egy pénzügyi vállalat ügyféladatbázisa ettől különálló rendszer.
Az ügy értelmezéséhez három kockázatot érdemes elkülöníteni. Az adatvédelmi kockázat személyes információk kiszivárgását jelenti. A hozzáférési kockázat akkor merül fel, ha illetéktelen személy rendelkezhet a számla felett. A piaci kockázat pedig az eszköz értékének változásából származik.
Ezek összekapcsolódhatnak, de nem helyettesítik egymást. Egy teljesen szabályosan végrehajtott Bitcoin-vásárlás után is bekövetkezhet árfolyamesés. Fordítva pedig egy stabil árfolyam sem védi meg az ügyfelet a fiókja jogosulatlan használatától.
A Cash App kriptokockázati tájékoztatója külön rögzíti, hogy a virtuálisvaluta-állományokra nem terjed ki az amerikai FDIC betétbiztosítása vagy a SIPC befektetővédelme. A dokumentum a jelentős árfolyamváltozások és a kriptotranzakciók visszafordíthatatlanságának kockázatára is figyelmeztet.
A platform bizonyos pénzegyenlegei feltételekkel jogosultak lehetnek a partnerbankokon keresztüli betétbiztosításra. Ezt azonban nem szabad automatikusan a Bitcoinra vagy valamennyi csalási veszteségre kiterjedő védelemként értelmezni.
Ugyanez a különbségtétel a Stabilcoinoknál is fontos. Ezek olyan kriptoeszközök, amelyek egy referenciaérték, jellemzően az amerikai dollár követésére törekednek. Az árfolyamrögzítés megbomolhat, például tartalékhiány vagy likviditási probléma miatt; a likviditás azt jelzi, mennyire könnyen lehet egy eszközt átváltani jelentős árhatás nélkül. A viszonylag állandó ár célja önmagában sem a szolgáltató biztonságát, sem a veszteség megtérítését nem garantálja.
Egy másik Cash App-eljárással sem szabad összekeverni
A 15 millió dolláros adatbiztonsági egyezség mellett egy külön amerikai fogyasztóvédelmi ügy is kapcsolódik a Cash Apphoz. A Consumer Financial Protection Bureau, vagyis a CFPB 2025. január 16-án intézkedett a Blockkal szemben.
A hatóság tájékoztatása szerint az ügy az ügyfélszolgálat, a csalásmegelőzés és a jogosulatlan tranzakciók kivizsgálásának hiányosságaira vonatkozott. A rende
A két eljárás összegeit, határidőit és jogosultsági feltételeit külön kell kezelni. A mostani októberi ütemezés a 15 millió dolláros adatbiztonsági egyezséghez tartozik.
A különbség gyakorlati jelentőségű. Ha valaki többféle Cash App-kifizetésről kap értesítést, az egyik ügy szabályai alapján nem lehet eldönteni a másikban fennálló jogosultságát. A tájékozódás első lépése ezért az értesítésben megnevezett eljárás pontos azonosítása.
A piaci tanulság ennél szélesebb. A biztonság nem áll meg a belépési képernyőnél: a problémák észlelése, a számlatulajdonos bejelentésének kezelése és a vitatott pénzmozgás kivizsgálása ugyanolyan fontos része. Egy gyorsan működő alkalmazás értékét éppen válsághelyzetben teszi próbára, hogy milyen segítséget nyújt.
Milyen következménye lehet a kriptopiacon?
A kifizetési ütemezés önmagában nem ad megalapozott Bitcoin-árfolyam-előrejelzést. Nincs igazolt alapja annak a feltételezésnek, hogy a kedvezményezettek a kapott pénzt tömegesen kriptovalutára fordítanák. A kártérítés rendeltetése ráadásul korábbi sérelmek rendezése, nem új befektetés finanszírozása.
Az ügy lehetséges piaci jelentősége elsősorban a szolgáltatói bizalomban és a működési követelményekben kereshető. Az alábbi lehetőségek elemzői forgatókönyvek, nem bizonyított vagy biztosan bekövetkező eredmények.
Kedvező forgatókönyv: a kifizetések kiszámíthatóan lezajlanak, a jogosultak érthető tájékoztatást kapnak, és a szolgáltató tartósan javítja a problémás folyamatokat. Ez támogathatja az ügyfélbizalom helyreállítását. Ehhez azonban a biztonsági intézkedések gyakorlati eredménye is szükséges, nem elegendő azok kommunikációja.
Semleges forgatókönyv: az egyezség rendezése főként a már érintett ügyfelek számára fontos, és nem változtatja meg érdemben a platform használatát vagy a tágabb kriptopiaci hangulatot. Ebben az esetben a történet jelentősége elsősorban fogyasztóvédelmi marad.
Kockázati forgatókönyv: új incidensek, nehezen követhető kifizetések vagy ismétlődő panaszkezelési problémák további bizalomvesztést okoznak. Ez növelheti a szolgáltató működési terheit, és az ügyfeleket más megoldások keresésére késztetheti.
E forgatókönyvek egyikéből sem következik automatikus Bitcoin-áremelkedés vagy -esés. Egy vállalat megítélését és egy globálisan kereskedett kriptoeszköz árát eltérő tényezők alakítják. Az ügy ezért elsősorban a közvetítői kockázat megértéséhez ad kapaszkodót: ahhoz, hogy a felhasználó mennyiben függ az általa választott szolgáltató működésétől.
Mire kell figyelni a kifizetésekről szóló üzeneteknél?
A pénzügyi kifizetésekről szóló hírek alkalmas ürügyet adhatnak megtévesztő megkeresésekhez. Egy csaló azt állíthatja, hogy a pénz átvételéhez sürgős „azonosításra”, belépési kód megadására vagy előzetes díjfizetésre van szükség. Ez lehetséges csalási minta, nem annak állítása, hogy a mostani egyezségben minden ilyen megkeresés ténylegesen megjelent.
A phishing, magyarul adathalászat, hitelesnek látszó üzenettel vagy weboldallal próbál érzékeny adatokat megszerezni. A Cash App csalásmegelőzési útmutatója hangsúlyozza, hogy jelszót, PIN-kódot vagy belépési kódot nem szabad telefonon, üzenetben vagy e-mailben ilyen megkeresésre átadni.
A kifizetésre váró ügyfélnek célszerű közvetlenül megnyitnia a hivatalos egyezségi oldalt, és a korábbi kérelméhez kapcsolódó dokumentumokból ellenőriznie az ügy adatait. A sürgető hangnem, az ismeretlen címre kért kriptoutalás vagy a számlához való hozzáférés követelése különösen erős figyelmeztető jel.
A fiókbiztonságban hasznos lehet a rendelkezésre álló extra azonosítás, a belépési értesítések figyelése és az elérhetőségek naprakészen tartása. A Cash App saját tájékoztatása például biometrikus vagy PIN-alapú biztonsági zárolást, valamint belépési és számlaváltozási értesítéseket ismertet.
A kriptoeszközök kezeléséről sem érdemes kapkodva dönteni egyetlen hír alapján. A szolgáltatói letétkezelés függőséget jelent a közvetítőtől, az önálló tárcakezelés pedig nagyobb technikai felelősséget helyez a tulajdonosra. A megfelelő döntéshez mindkét megoldás kockázatait, valamint a saját tudást és biztonsági gyakorlatot is mérlegelni kell.
Gyakori kérdések
Mikor várható a Cash App kártérítés kifizetése?
A hivatalos tájékoztatás a jóváhagyott igények kifizetését 2026 októberére ütemezi. Ez nem jelent minden kedvezményezett számára azonos érkezési napot.
Lehet még új kérelmet benyújtani?
Nem. A benyújtási határidő 2024. november 18-án lejárt; a mostani szakasz a korábban beadott igények rendezéséről szól.
Minden érintett 2500 dollárt kap?
Nem. A 2500 dollár az igazolt saját kiadásokra benyújtható igény korlátja. A végleges kifizetés az elfogadott követeléstől és az egyezségi szabályoktól függ.
Az ügy azt jelenti, hogy feltörték a Bitcoint?
Nem. A 2021-es incidensről szóló vállalati közlés részvénybefektetési jelentések jogosulatlan letöltését ismerteti, nem a Bitcoin-hálózat feltörését. sec.gov
A Bitcoin árfolyamesését is megtérítik?
Az egyezség meghatározott adatbiztonsági, szá
Magyar olvasóként automatikusan jogosult lehetek?
Nem. A hír elolvasása vagy a Bitcoin használata nem teremt jogosultságot. A kifizetéshez az egyezség feltételeinek megfelelő, határidőre beadott és jóváhagyott igény szükséges.
Jogi nyilatkozat: A cikk kizárólag tájékoztató és ismeretterjesztő célokat szolgál, nem minősül befektetési, pénzügyi vagy jogi tanácsadásnak. A kriptovaluták magas kockázatú, volatilis eszközök lehetnek.