
A Binance elleni, több mint 6 milliárd dolláros támadás után egy hétköznapi helyzet is nyugtalanítóvá válhat: biztonságos-e idegen USB-portról tölteni a telefont? Az USB-töltés valóban jelenthet adatbiztonsági kockázatot, de egy manipulált töltő és egy kiürített kriptotárca között több technikai feltételnek kell teljesülnie. A védekezéshez az intézményi hackertámadásokat, a mobiltelefon sérülékenységeit és a helyreállító kifejezések kezelését külön is érdemes megérteni.
Az ellenőrzött információk állapota: 2026. november 2.
Binance-hack: mit tudunk a milliárdos támadásról?
Az FBI október 31-i közleménye szerint Észak-Korea áll a Binance-ről október 29. körül eltulajdonított, több mint 6,3 milliárd dollárnyi kriptoeszköz ellopása mögött. A hatóság a műveletet a TraderTraitor néven követett tevékenységhez kapcsolta. Ez hatósági megállapítás; a támadás teljes technikai rekonstrukciója ettől külön kérdés.
A Binance előzetes vizsgálata egy fejlesztési és üzemeltetési feladatokat ellátó mérnök kompromittált laptopját nevezte meg lehetséges behatolási pontként. A közlemény szerint azon keresztül a támadó egy szolgáltatást futtató konténerhez férhetett hozzá, és jogosulatlan kiutalásokat kezdeményezhetett. A vállalat akkor nem talált bizonyítékot a tárcák privát kulcsainak kiszivárgására, a teljes hatást pedig körülbelül 6,3 milliárd dollárra becsülte.
A tőzsde november 1-jei helyreállítási tájékoztatója már az érintett összeg hozzávetőleg 95 százalékának pótlásáról, valamint a kiutalások szakaszos újraindításáról számolt be. A pótlás nem azonos az ellopott pénz visszaszerzésével: a társaság saját forrásokból is helyreállíthatja az ügyféleszközök fedezetét. A szolgáltatás újraindulása sem jelent automatikusan minden eszközre és hálózatra kiterjedő, korlátozásmentes hozzáférést.
A közlemények nem kapcsolják a Binance elleni támadást nyilvános telefontöltőhöz. A történtek indokolttá teszik a biztonsági szokások felülvizsgálatát, de nem bizonyítják, hogy egy autó USB-portja ugyanilyen támadást hajt végre egy utas telefonján.
Hogyan lehet kockázatos az USB-töltés?
Az USB-csatlakozó sajátossága, hogy áramellátásra és adatkapcsolatra is használható. Attól, hogy valaki kizárólag tölteni szeretné a telefonját, a másik végén lévő eszköz még megpróbálhat számítógépként vagy tartozékként kommunikálni vele. A tényleges hozzáférést a hardver, az operációs rendszer, az engedélyek és az esetleges sérülékenységek együtt határozzák meg.
A juice jacking olyan támadási módszerek gyűjtőneve, amelyeknél egy manipulált USB-töltő, csatlakozó vagy kábel a töltés közben adatkapcsolatot is megpróbál kihasználni. A fogalom ezért nem azt jelenti, hogy az elektromos áram önmagában adatokat lop. A veszélyt a töltésnek látszó helyzet mögé rejtett elektronika és annak kommunikációja adja.
A korszerű telefonokon különböző engedélykérések és hozzáférési korlátozások védik az adatokat. Az azonban túlzó következtetés lenne, hogy minden USB-kapcsolat veszélytelen, amíg a kijelzőn nem jelenik meg feltűnő figyelmeztetés. Egy biztonsági védelem értékét az is meghatározza, hogy megkerülhető-e az adott készülék adott szoftververzióján.
A kockázat megítélésénél három dolgot kell különválasztani: technikailag lehetséges-e a támadás, kimutatták-e kutatási környezetben, és milyen gyakran fordul elő tényleges bűncselekményként. Az első kettőre adott igenből még nem következik, hogy a harmadik is gyakori. Egy repülőtéri töltőállomás puszta látványa ezért nem bizonyít támadást.
Mit bizonyított a ChoiceJacking kutatás?
A Grazi Műszaki Egyetemhez és az A-SIT Austriához kötődő kutatók ChoiceJacking-tanulmányát a 2025. augusztusi USENIX Security konferencián mutatták be. A vizsgálat azt elemezte, hogyan lehet megkerülni a telefonok USB-adatkapcsolatait védő felhasználói jóváhagyásokat.
A kutatók olyan rosszindulatú töltőt készítettek, amely felhasználói bevitelt utánozva engedélyezhette a saját adatkapcsolatát. Nyolc gyártó tesztelt készülékein értek el hozzáférést érzékeny fájlokhoz; két gyártónál lezárt eszközről is sikerült adatot kinyerniük. Ezek a vizsgált készülékekre és szoftverállapotokra vonatkozó eredmények, nem minden jelenlegi telefonra érvényes állítások.
A kutatás jelentősége, hogy megmutatta: a jóváhagyási ablak önmagában nem feltétlenül elegendő, ha a támadó befolyásolhatja az azt kezelő bemenetet. Ez a gyártók számára tervezési és javítási feladatot jelent, a felhasználóknak pedig azt üzeni, hogy a frissítéseknek és az adatkapcsolat fizikai korlátozásának is szerepe van.
A tanulmány nem kriptotárcák automatikus kiürítését demonstrálta. A fájlhozzáférés súlyos eredmény, de nem azonos minden alkalmazás titkos adatainak megszerzésével. A vizsgálatból önmagában a nyilvános töltőknél elkövetett valós támadások gyakorisága sem állapítható meg.
Mikor kerülhet veszélybe a kriptotárca?
A kriptotárca nem úgy tárolja az érméket, ahogy egy fényképalbum a képeket. Az eszközök nyilvántartása a blokkláncon található; a tárca az azok kezeléséhez szükséges kulcsokkal és jogosultságokkal dolgozik. Emiatt a telefon tartalmának egy részéhez való hozzáférés önmagában még nem jelent rendelkezést a teljes kriptovagyon felett.
A privát kulcs a hagyományos, kulcsalapú tárcáknál tranzakciók aláírására szolgáló titkos adat. A helyreállító kifejezés, más néven seed phrase, számos tárcánál jellemzően 12 vagy 24 szóból álló biztonsági mentés, amelyből a hozzá tartozó kulcsok helyreállíthatók. Nem minden tárcamegoldás működik ugyanígy, ezért a konkrét alkalmazás felépítése is számít.
A legegyértelműbb veszélyhelyzet az, amikor a tulajdonos lefényképezte a helyreállító kifejezést, vagy titkosítatlan dokumentumba mentette. Ha egy támadó éppen ehhez a fájlhoz jut hozzá, a tárca helyreállításához szükséges titok is a birtokába kerülhet. Ilyenkor nem feltétlenül kell feltörnie magát a tárcaalkalmazást.
Más helyzet egy megfelelően védett alkalmazás titkosított kulcstárolója. A hozzáférhető fényképekből nem következik automatikusan, hogy a támadó az alkalmazás elkülönített tárolóját, a készülék hardveres védelmét és a további hitelesítést is megkerülte. A következmény mindig attól függ, milyen adat vagy jogosultság vált elérhetővé.
Egy tőzsdei fióknál megint más a támadási út: ott a belépési adatok, a munkamenetek és a kiutalási jogosultságok lehetnek döntők. Az önálló tárca helyreállító kifejezése és a Binance-fiók jelszava nem ugyanazt védi, ezért ugyanazzal az intézkedéssel sem kezelhető minden kockázat.
Milyen védelmet adnak a telefonok 2026-ban?
Az Apple vezetékes tartozékokról szóló dokumentációja szerint az iPhone és az iPad alapértelmezésben feloldást kérhet egy tartozékhoz vagy számítógéphez való kapcsolódáshoz. USB-C-s modelleken további jóváhagyási lehetőségek is elérhetők. A pontos beállítás a készüléktől és a csatlakozó típusától függ.
Fontos részlet, hogy egy feloldott állapotban létrejött tartozékkapcsolat a képernyő ismételt lezárása után is fennmaradhat. Ezért a „lezártam a telefont, tehát minden adatkapcsolat megszűnt” következtetés nem megbízható. Gyanús kapcsolat esetén a kábel kihúzása is szükséges lehet.
A Google 2026. októberi biztonsági ismertetője szerint az Advanced Protection USB-védelme Pixel 6 és újabb készülékeken, valamint egyes Android 17-es eszközökön érhető el. Bekapcsolva a lezárt készülék új USB-kapcsolatainál a töltést részesíti előnyben az adatkommunikációval szemben.
A Google támogatási oldala ugyanakkor külön jelzi, hogy a korábban létrejött adatkapcsolatok megmaradhatnak, és a megvalósítás gyártónként eltérhet. Az Android főverziója ezért önmagában nem teljes biztonsági bizonyíték. A készüléktámogatás, a telepített javítások és az aktív beállítások együtt számítanak.
A gyakorlati tanulság az, hogy régi teszteredményekből sem a mai védettséget, sem a mai sérülékenységet nem szabad automatikusan levezetni. Egy 2025-ben tesztelt modell állapota frissítés után megváltozhatott; egy hasonló nevű, más régióban forgalmazott készüléknél pedig eltérhet a frissítések ütemezése.
Biztonságosabb töltés: melyik óvintézkedés mire jó?
A leghasznosabb döntés az adatkapcsolat szükségességének tisztázása. Ha csak energiára van szükség, a telefon és egy ismeretlen számítógépes eszköz közötti kommunikáció fölösleges kitettség. A hatósági fogyasztóvédelmi útmutatás ezért saját adaptert, saját kábelt és hordozható akkumulátort is javasol.
- Saját hálózati adapter és saját kábel: a fali konnektor így az adaptert látja el árammal; a telefon nem egy nyilvános USB-adatportra csatlakozik. A saját kábel önmagában viszont nem szünteti meg az idegen USB-port adatkapcsolati lehetőségét.
- Saját, megbízható külső akkumulátor: töltés közben a telefon nem függ egy idegen USB-töltőállomástól. A védelem lényege itt az ismert áramforrás.
- Autóban saját adapter: a jármű 12 voltos aljzatába helyezett saját töltő csökkenti az ismeretlen fedélzeti USB-rendszerrel való adatkapcsolat szükségességét.
- Csak töltésre alkalmas kábel vagy megfelelő adatblokkoló: korlátozhatja az USB-adatátvitelt. A kompatibilitás és a gyorstöltés támogatása termékenként eltérhet; a „töltőkábel” elnevezés önmagában nem igazolja az adatvezetékek hiányát.
A lezárt képernyő és az adatmegosztási kérés elutasítása további védelmi réteg. Egy töltéshez nem indokolt váratlan számítógépes bizalmi kapcsolatot jóváhagyni. A saját adapter használata mellett is érdemes naprakészen tartani az operációs rendszert és a tárcaalkalmazást.
Az Ethereum biztonsági útmutatója külön figyelmeztet a helyreállító kifejezés képernyőképének veszélyére: az felhőszolgáltatásba is szinkronizálódhat. Egy ilyen másolat több támadási út előtt nyithat ajtót, nem kizárólag USB-n keresztül.
Az offline mentésnek is vannak kockázatai: a papír elveszhet, megsemmisülhet vagy illetéktelen kézbe kerülhet. A hardvertárca pedig elsősorban a kulcsok elkülönítését szolgálja, miközben a mentés biztonsága és a jóváhagyott tranzakciók ellenőrzése továbbra is a tulajdonos felelőssége. A védelem célja több egymást kiegészítő akadály kialakítása.
Miért számít mindez a kriptopiacnak?
Egy nagy tőzsdei támadás a közvetlen káron túl bizalmi és likviditási kérdés. A likviditás azt mutatja meg, mennyire könnyen lehet egy eszközt jelentős árhatás nélkül eladni vagy megvenni. Ha sok ügyfél egyszerre szeretne pénzt kivenni, a szolgáltató működése, tartalékai és hozzáférési rendszere egyszerre kerülhet nyomás alá.
A Reuters november 2-i beszámolója szerint a részleges újraindítást követő kilenc és fél órában 3,64 milliárd dollár nettó kiáramlás történt a Binance-ről. Ez a közölt vagyonállomány 2,1 százalékának felelt meg. A nettó érték a kiutalások és a beérkező összegek különbsége; nem azonos az ellopott összeggel.
Elemzői szempontból több kimenet lehetséges. Kedvező esetben a fedezet helyreállítása, a megbízható kiutalások és az érdemi műszaki javítások mérsékelhetik a bizalomvesztést. Ennek megítéléséhez a vállalati ígéretek mellett a tényleges működés és az ellenőrizhető információk is szükségesek.
Köztes forgatókönyv, hogy a forgalom egy része más szolgáltatókhoz vagy saját tárcákba kerül, tartós általános pánik nélkül. Ez átrendezheti a kereskedési aktivitást, miközben nem bizonyítja önmagában sem a teljes piac gyengülését, sem annak erősödését.
Kedvezőtlen esetben újabb korlátozások, elégtelen tájékoztatás vagy további sérülékenységek elhúzódó kiáramlást válthatnak ki. A kockázatkerülés csökkentheti a befektetési hajlandóságot, de ebből konkrét bitcoin- vagy BNB-célár nem vezethető le megbízhatóan.
A tőzsdei letétkezelés és a saját tárca közötti választás szintén kockázatátrendezés. Előbbinél a szolgáltató működésétől is függ a hozzáférés, utóbbinál nagyobb közvetlen felelősség jut a kulcskezelésre. A pánikszerű kiutalás sem kockázatmentes: a hibás cím vagy a nem támogatott hálózat újabb veszteséget okozhat.
A pánikra építő csalások külön veszélyt jelentenek
Egy biztonsági incidens után különösen meggyőző lehet egy sürgető üzenet: „veszélyben a tárcád”, „azonnali ellenőrzés szükséges”, „itt igényelhető kártalanítás”. A módszer ereje abból fakad, hogy egy valódi eseményhez kapcsol hamis megoldást. Az olvasó így könnyebben összetévesztheti a hiteles hírt a csaló utasításával.
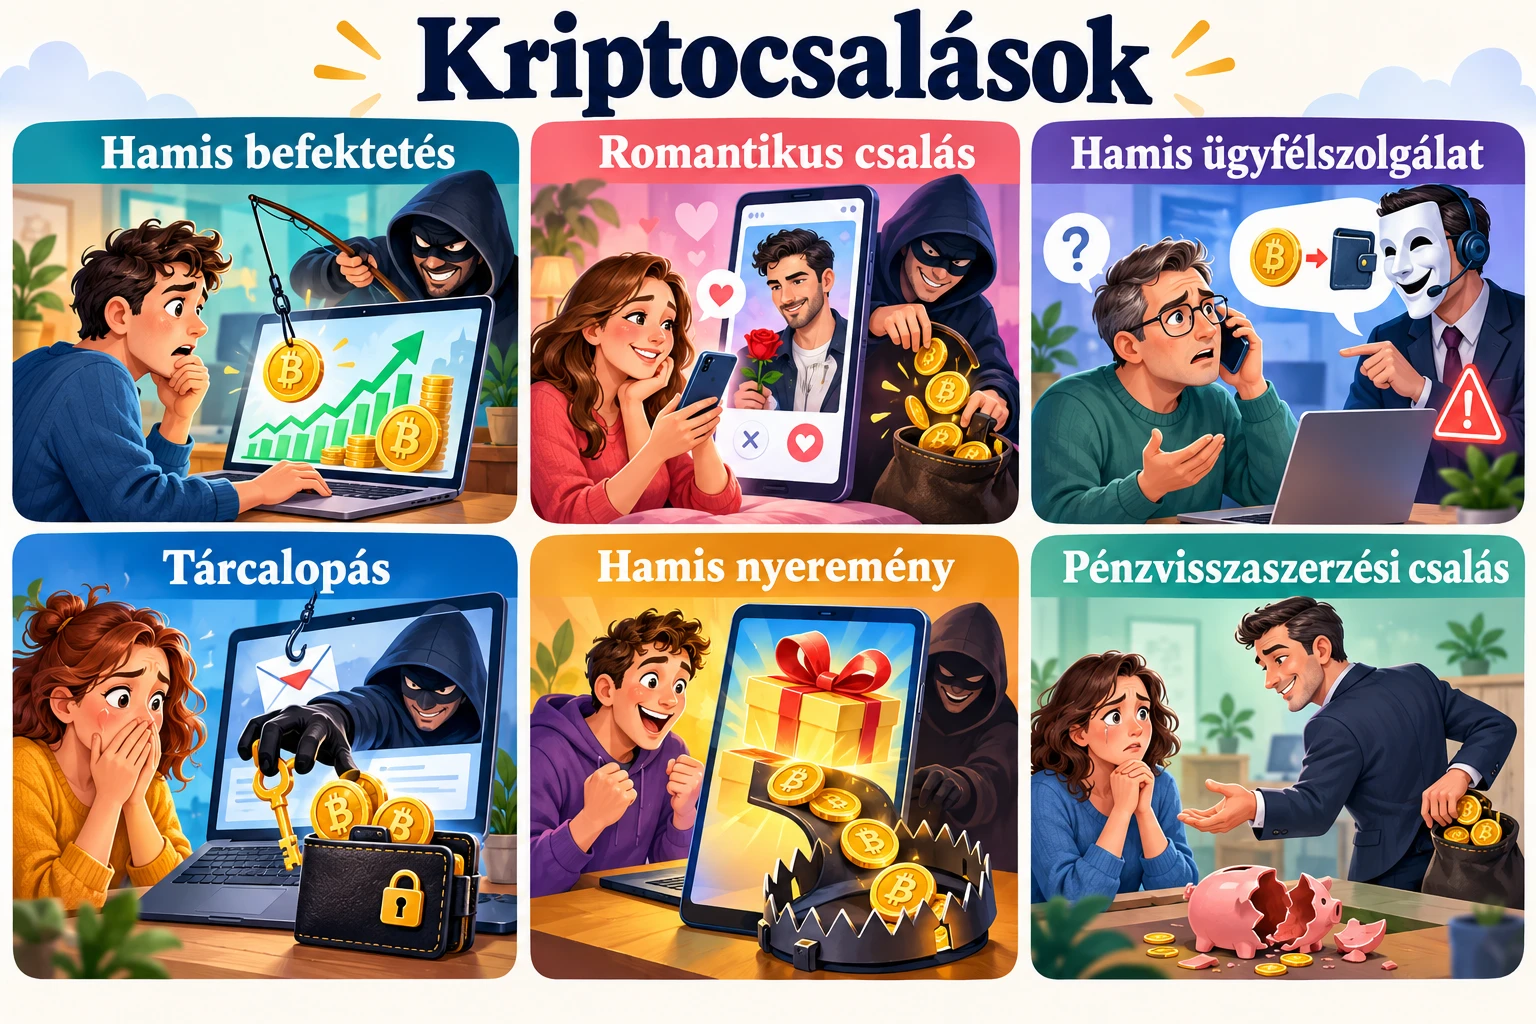
Az adathalászat során a támadó hitelesnek látszó felületen próbál titkos adatokat vagy hozzáférést megszerezni. Egy hamis ügyfélszolgálat helyreállító kifejezést kérhet; más oldal egy megtévesztő aláírással vagy tokenköltési engedéllyel próbálhat hozzáférést szerezni az eszközökhöz. A „biztonsági ellenőrzés” felirat nem tesz biztonságossá egy műveletet.
Az FBI külön figyelmeztet a kriptovisszaszerzési csalásokra. Az elkövetők előre fizetendő díjért ígérnek segítséget, majd eltűnnek vagy újabb összegeket követelnek. A blokkláncon végzett nyomkövetés lehet hasznos, de nem ad automatikus lefoglalási vagy visszafordítási jogot egy magáncégnek.
Gyanús töltési kapcsolat után az első lépés a kapcsolat megszakítása, nem egy üzenetben érkezett „tisztítóprogram” telepítése. A töltés közbeni melegedés vagy lassúság önmagában nem bizonyít adatlopást. A további teendőket a tényleges jelekhez kell igazítani: a váratlan engedélykérés más helyzet, mint egy bizonyíthatóan kiszivárgott helyreállító kifejezés.
Ha a helyreállító kifejezés illetéktelenhez került, a tárcaalkalmazás jelszavának lecserélése nem teszi újra titkossá a hozzá tartozó kulcsokat. Ilyenkor tiszta, megbízható környezetben, új kulcsokkal létrehozott tárcára lehet szükség. A sietség helyett ellenőrzött lépésekre van szükség, különösen akkor, ha a támadó továbbra is hozzáférhet a használt eszközhöz.
Gyakori kérdések
Ellophatja a kriptomat egy nyilvános USB-töltő?
Megfelelő támadási feltételek mellett az adathozzáférés kriptoveszteséghez is vezethet, például egy elérhető helyreállító kifejezés megszerzésével. Egy USB-kapcsolat azonban önmagában nem ad automatikusan rendelkezést a tárca felett.
A saját kábel elég a biztonságos töltéshez?
Önmagában nem feltétlenül. Egy adatátvitelre is alkalmas saját kábel összekötheti a telefont az idegen port elektronikájával. A saját adapter és ismert áramforrás, illetve a megfelelő adatblokkolás más védelmet ad.
A lezárt képernyő minden adatlopást megakadályoz?
Nem. A védelem függ a készüléktől és a beállításoktól, egy már engedélyezett kapcsolat pedig lezárás után is aktív maradhat. A lezárás hasznos, de nem helyettesíti a frissítéseket és a körültekintő csatlakoztatást.
A ChoiceJacking bizonyított kriptotárca-lopási módszer?
A kutatás a telefonos hozzáférésvédelem megkerülését és érzékeny fájlok elérését mutatta be. Nem bizonyította, hogy bármely mai telefonon egy töltő automatikusan kiüríthet egy kriptotárcát.
A Binance 95 százalékos pótlása azt jelenti, hogy ennyi pénzt visszaszereztek?
Nem. A 95 százalék a vállalat által közölt fedezetpótlási arány. Ebben saját forrásból beszerzett eszközök is szerepelhetnek; az ellopott vagyon visszaszerzése külön folyamat.
Biztonságosabb minden pénzt azonnal saját tárcába küldeni?
Ez nem általánosan megválaszolható kérdés. A saját tárca csökkentheti a tőzsdétől való függést, de a kulcsok megőrzése, a mentés és az utalási adatok ellenőrzése a tulajdonos feladata lesz.
Jogi nyilatkozat: A cikk kizárólag tájékoztató és ismeretterjesztő célokat szolgál, nem minősül befektetési vagy pénzügyi tanácsadásnak. A kriptovaluták magas kockázatú, jelentősen ingadozó értékű eszközök lehetnek.