

A NEAR Intents előbb a Bitget feltöréséhez kapcsolódó pénzmozgásokat állított meg, majd október 1-jén maga is egy körülbelül 3,8 millió dolláros támadás áldozatává vált. A szolgáltatás vezetése másnap bejelentette az eltulajdonított összeg teljes visszaszerzését, de ettől még maradtak fontos biztonsági és piaci kérdések. A nagy szeptemberi árfolyam-emelkedés után különösen lényeges megérteni, hogy az alkalmazás sérülékenysége, a NEAR blokkláncának biztonsága és a token értékének alakulása három különböző ügy.
Az elemzés a 2026. október 4-én elérhető közlésekre és piaci adatpillanatképekre épül.
Mit támadtak meg: a NEAR hálózatát vagy az Intents szolgáltatást?

A történet megértéséhez először érdemes tisztázni, mit takarnak az egymáshoz nagyon hasonló elnevezések.
A NEAR Protocol egy önálló, úgynevezett Layer 1 blokklánc: olyan alaphálózat, amely saját szabályai alapján dolgozza fel és hitelesíti a tranzakciókat. Natív kriptovalutája a NEAR, amely többek között a hálózati műveletek díjainak fizetésére és a hálózat működését biztosító stakingre használható. A staking során a résztvevők tokeneket kötnek le a tranzakciókat ellenőrző szereplők támogatására, amiért jutalmat kaphatnak.
A NEAR Intents ezzel szemben egy több blokkláncot összekapcsoló tranzakciós protokoll. A felhasználó megadja a kívánt eredményt – például egyik hálózaton tartott tokenjét egy másik hálózat eszközére szeretné váltani –, a végrehajtás módjáról pedig egymással versengő szolgáltatók gondoskodnak.
Ezeket a szereplőket solvernek, vagyis végrehajtónak nevezik. Ajánlatot adnak a művelet teljesítésére, majd az elfogadott ügylet elszámolását a NEAR-on működő ellenőrző okosszerződés végzi. Az okosszerződés olyan program, amely előre meghatározott szabályok szerint hajt végre blokkláncos műveleteket.
A kényelmes felület azonban több technológiai összetevőt kapcsol össze. A felhasználó számára egyszerűnek látszó váltás mögött különböző hálózatok, szerződések és be- vagy kifizetési rendszerek dolgozhatnak.
Ezért egy Intents-incidens nem jelenti automatikusan a NEAR alaphálózatának feltörését. Ugyanakkor egy fontos szolgáltatás hibája akkor is ronthatja az egész ökoszisztéma megítélését, ha a blokklánc alapvető működése sértetlen marad.
Ötvenmillió dollárt utasítottak el, de nem ennyit szereztek vissza
A történet első nagy eseménye a Bitget kriptotőzsde szeptember 24-i feltöréséhez kapcsolódott. A veszteség véglegesített, nyilvánosan közölt összege körülbelül 387,5 millió dollár volt. A tőzsde támadói különböző eszközök mozgatásával és átváltásával próbálták továbbjuttatni az eltulajdonított vagyont.
A szeptember 29-i beszámolók szerint a NEAR Intents SHIELD nevű biztonsági rendszere több mint 50 millió dollárhoz kapcsolódó átutalási kísérletet azonosított és utasított el. Ez az összeg azonban nem azonos a ténylegesen befagyasztott vagy visszaszerzett pénzzel.
A közölt adatok alapján körülbelül 503 ezer dollárt fagyasztottak be, miközben nagyjából 166 ezer dollár átjutott a rendszeren. A befagyasztott vagyon visszajuttatásához jogi eljárást helyeztek kilátásba.
A különbség lényeges. Ha egy szolgáltatás elutasít egy gyanús tranzakciót, azzal megakadályozza saját infrastruktúrájának használatát. A pénz ugyanakkor ettől még maradhat a támadó ellenőrzése alatt, aki más útvonalat kereshet.
Befagyasztáskor viszont már egy konkrét összeg hozzáférhetősége korlátozódik. Visszaszerzésről pedig akkor beszélhetünk, amikor a vagyon ismét a jogosult vagy a helyreállítást végző szereplő rendelkezésére kerül.
A NEAR Intents fellépése tehát érdemi védelmi eredmény volt, de az „50 millió dollárt megmentettek” megfogalmazás túlzó lenne. A pontosabb állítás az, hogy a szolgáltatás ekkora nagyságrendű gyanús pénzmozgás végrehajtását utasította el.
Az eset egy további kérdést is felvet: a blokkláncos rendszerek nyitottsága és a bűncselekményből származó vagyon kiszűrése között gyakran nehéz egyensúlyt teremteni. Az ellenőrzés hasznos lehet, de fontos az átlátható döntési folyamat és a téves korlátozások rendezésének lehetősége is.
Hogyan tűnt el, majd került vissza a 3,8 millió dollár?
Két nappal később, október 1-jén már a NEAR Intents saját szolgáltatását kellett leállítani.
A csapat közlése szerint a támadást az Omni be- és kifizetési infrastruktúrája, valamint a NEAR Intents okosszerződése közötti együttműködés hibája tette lehetővé. A kezdeti veszteségbecslés megközelítőleg 3,8 millió dollár volt. A fejlesztők javítást és az érintett felhasználók teljes kártalanítását jelentették be.
Illia Polosukhin, a NEAR társalapítójának közlése szerint az incidens hatása a BNB Smart Chain hálózatán kezelt USDT-re korlátozódott. A NEAR alapprotokollját, natív tokenjét és a hálózat más alkalmazásait nem érintette a támadás. Tizenegy kapcsolódó hálózaton ugyanakkor hosszabb ideig korlátozták a be- és kifizetéseket, miközben a javításokat elvégezték.
Az USDT dollárhoz kötött Stabilcoin: olyan token, amelynek célja az amerikai dollár értékének követése. Ez az árfolyamcél azonban nem védi meg automatikusan attól, hogy egy hibás alkalmazásban vagy kapcsolódó infrastruktúrában eltulajdonítsák.
Október 2-án Alex Shevchenko, a NEAR Intents vezetője bejelentette, hogy a teljes összeget visszajuttatták. A közlés egy korábbi, 48 órás visszafizetési felszólítást követett. A vezető a hibavadász jutalomprogramok használatára is felhívta a figyelmet.
A bug bounty, vagyis hibavadász jutalomprogram lehetővé teszi, hogy biztonsági kutatók szabályozott keretek között jelentsenek sérülékenységeket. A pénz engedély nélküli elvitele és későbbi visszaadása önmagában nem bizonyítja, hogy az elkövető jóhiszemű kutatóként járt el.
A gyors visszaszerzés jelentősen javította az ügy pénzügyi kimenetelét. A pénz visszaérkezése azonban nem helyettesíti annak feltárását, hogyan maradhatott észrevétlen a hiba. A javítás, a technikai vizsgálat és a felhasználói elszámolás külön feladatok.
Miért marad kockázatos a blokkláncok összekapcsolása?
A több hálózatot összekötő szolgáltatások a kriptopiac fontos problémájára adnak választ. A felhasználók eszközei különböző blokkláncokon találhatók, amelyek eltérő technikai szabályokat alkalmaznak.
A cross-chain, vagyis láncok közötti művelet ezt a széttagoltságot hidalja át. Az ilyen rendszereknek biztosítaniuk kell, hogy az egyik oldalon végrehajtott tranzakcióhoz a másik oldalon megfelelő jogosultság és elszámolás tartozzon.
A NEAR Intents hivatalos dokumentációja szerint a szolgáltatás többféle hidat használ a külső blokkláncok és az elszámoló szerződés közötti eszközmozgatáshoz. Ezeknek eltérő működésük és bizalmi modelljük van: különbözhet, ki és milyen bizonyíték alapján engedélyez egy átutalást.
Az Omni Bridge dokumentációja például különválasztja a hálózatok közötti üzeneteket továbbító szereplőket és a kifizetések aláírásában részt vevő szolgáltatókat. A rendszer egyes útvonalakon blokkláncos bizonyítékokat, más esetekben további infrastruktúrát használ.
Mindez megmagyarázza, miért félrevezető a felület egyszerűségéből a teljes rendszer egyszerűségére következtetni. Egyetlen kattintás több, egymástól függő műveletet indíthat el.
Az incidens alapján levonható elemzői következtetés, hogy a gyanús pénzmozgások felismerése és a programhibák megelőzése külön védelmi feladat. Egy rendszer sikeresen kiszűrhet ismert támadói címeket, miközben egy addig ismeretlen technikai hibával szemben sebezhető marad.
A leállítás lehetősége mérsékelheti egy támadás következményeit, de közben átmenetileg a szabályosan eljáró felhasználók hozzáférését is korlátozhatja. A biztonság értékelésénél ezért a lopás megelőzése mellett az üzemszünetek kezelését és a helyreállítás megbízhatóságát is vizsgálni kell.
NEAR árfolyam: mit mutatnak az ellenőrzött adatok?
Az angol forrásszövegben szereplő 182 százalékos havi emelkedés október 1-jéig számított történeti adat, nem október 4-i aktuális teljesítmény. Az eredeti cikk ezt külön szerkesztői megjegyzéssel is jelzi.
A pontos százalékhoz mindig szükség van kezdő- és végidőpontra. Egy 30 napos időablak folyamatosan változik: az új nap belép a számításba, a legrégebbi kiesik. Egy gyorsan mozgó eszköznél ezért néhány nap alatt is jelentősen módosulhat a kimutatott hozam.
A CoinGecko október 4-i ellenőrzéskor megjelenített táblázata például 148,4 százalékos 30 napos emelkedést jelzett. Ez továbbra is rendkívüli növekedés, de eltér a korábbi időponthoz kötött 182 százaléktól.
A két nagy adatplatformon az alábbi pillanatképek voltak elérhetők:
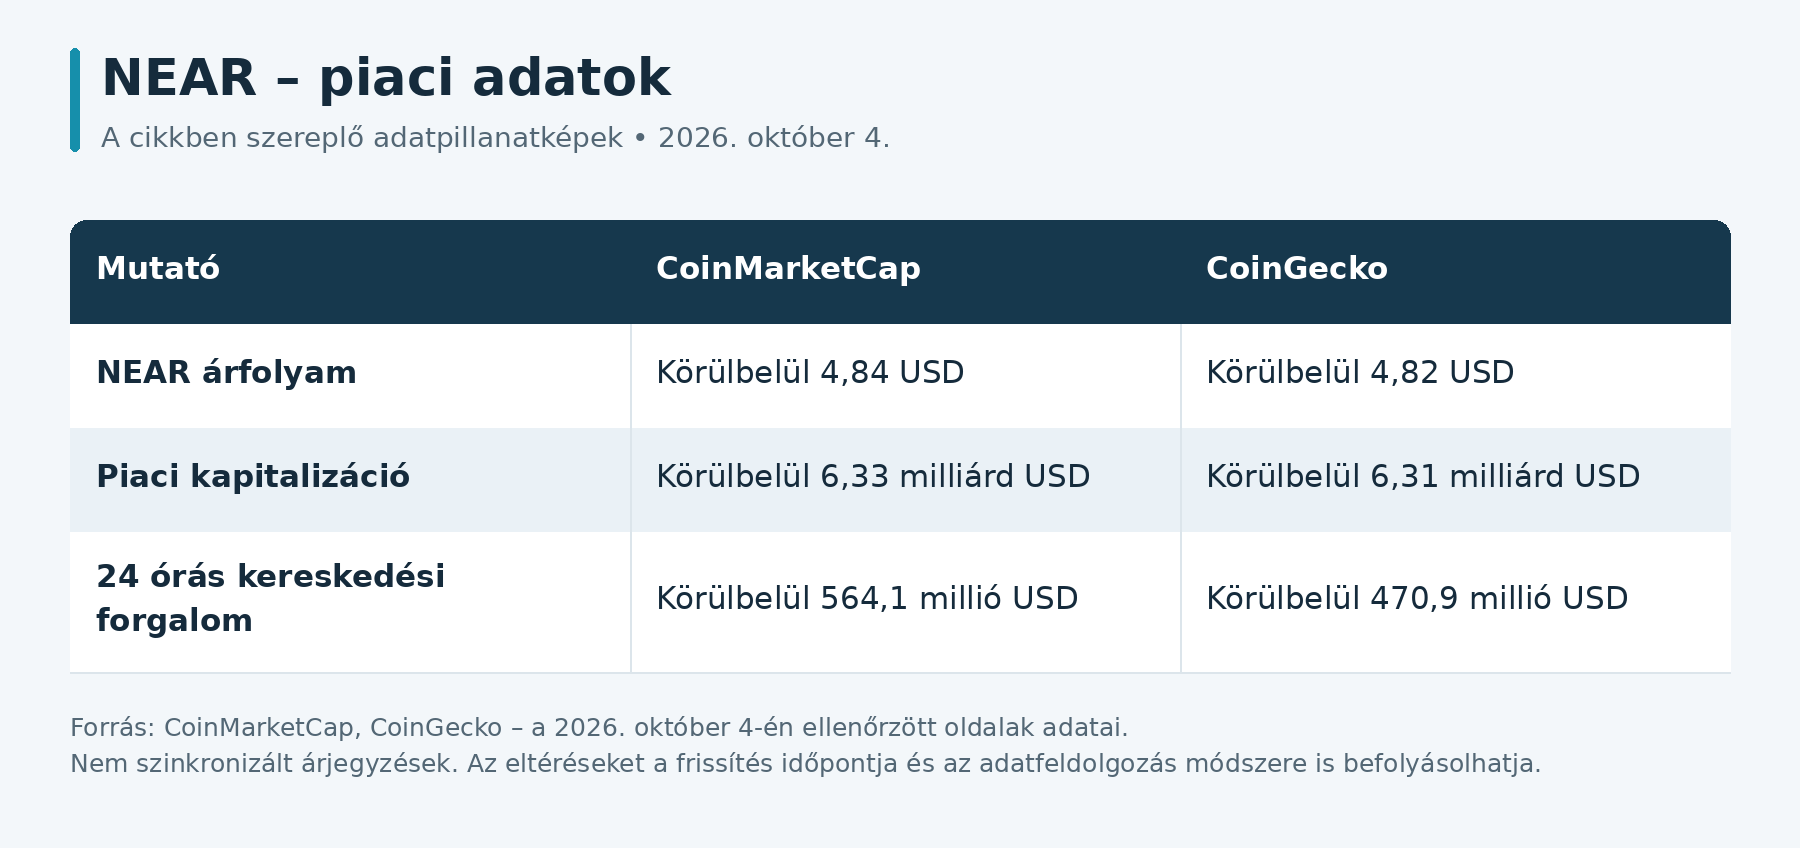
A 2026. október 4-én ellenőrzött oldalak adatai; nem szinkronizált árjegyzések. Az eltéréseket a frissítés időpontja és az adatfeldolgozás módszere is befolyásolhatja.
A piaci kapitalizáció a forgalomban lévő tokenmennyiség és az árfolyam szorzata. Nem azt mutatja, hogy összesen mennyi pénzt fektettek az eszközbe, és nem jelent ugyanekkora, azonnal hozzáférhető fedezetet.
A forgalom az adott időszakban kötött ügyletek értékét mutatja. Magas forgalom mellett is lehetnek olyan pillanatok, amikor kevés ajánlat érhető el egy adott árszinten. A likviditás azt fejezi ki, mennyire könnyen lehet kereskedni jelentős árhatás nélkül.
Az október 1-jei tudósítások eltérő időpontokban 6,7 százalékos, illetve közel 9 százalékos napi visszaesést rögzítettek. Ezek időponthoz kötött megfigyelések; önmagukban nem bizonyítják, hogy az egész mozgást kizárólag a támadás okozta.
A 20,44 dolláros történelmi csúcshoz képest a 4,82 dollár körüli ár mintegy 76,4 százalékkal alacsonyabb. Ettől azonban a token még nem válik automatikusan olcsóvá: egy régi csúcs nem értékelési garancia.
Mi táplálhatta az emelkedést a támadás előtt?
A NEAR szeptemberi teljesítményének értelmezéséhez érdemes a biztonsági híreken túl is nézni.
Az egyik ellenőrizhető fejlemény a Bitwise NEAR ETF, az NRR indulása volt. A kibocsátó közleménye szerint a termék szeptember 29-én kezdett kereskedni a NYSE Arca piacán, és közvetlen NEAR-kitettséget biztosít. A Bitwise a termék tokenállományának stakingjét is tervezi.
A spot ETF, illetve tőzsdén kereskedett kriptoeszköz-termék lehetővé teszi, hogy a befektető hagyományos értékpapírszámlán keresztül szerezzen árfolyamkitettséget. Ez megkönnyítheti a hozzáférést olyan szereplők számára, akik saját kriptotárcát nem szeretnének használni.
Piaci szempontból az indulás és az azt megelőző várakozások támogathatták az érdeklődést. Ez azonban lehetséges magyarázat, nem bizonyított felosztása a teljes árfolyam-emelkedésnek. Az ETF megléte nem garantál tartós tőkebeáramlást, ahogyan a bejelentés sem teszi kiszámíthatóvá a token jövőbeli árát.
A másik fontos háttértényező a mesterséges intelligenciához kapcsolódó stratégia. A NEAR hivatalos dokumentációja szerint az Intents rendszerben felhasználók mellett AI-ügynökök is megadhatnak végrehajtandó műveleteket. Az elképzelés szerint ezek a programok önállóan kezdeményezhetnek például fizetést vagy tokenváltást.
A technológiai lehetőség és a gazdasági eredmény között ugyanakkor több lépcső található. Egy szolgáltatás használata, bevétele és a natív token iránti kereslet nem feltétlenül nő azonos arányban.
Itt válik fontossá a tokenomika: a token kibocsátásának, felhasználásának és gazdasági ösztönzőinek rendszere. Elemzői szempontból azt kell vizsgálni, hogy a növekvő aktivitás milyen módon kapcsolódik a token értékéhez, és ezt hogyan befolyásolja a kínálat változása. A népszerű technológiai történet önmagában nem helyettesíti ezt az elemzést.
Három lehetséges forgatókönyv a NEAR előtt
A pénz visszaszerzése kedvező fejlemény, de az árfolyam jövőjére ebből nem vezet egyenes út. A következő lehetőségek feltételes elemzői forgatókönyvek, nem célárak vagy előrejelzési ígéretek.
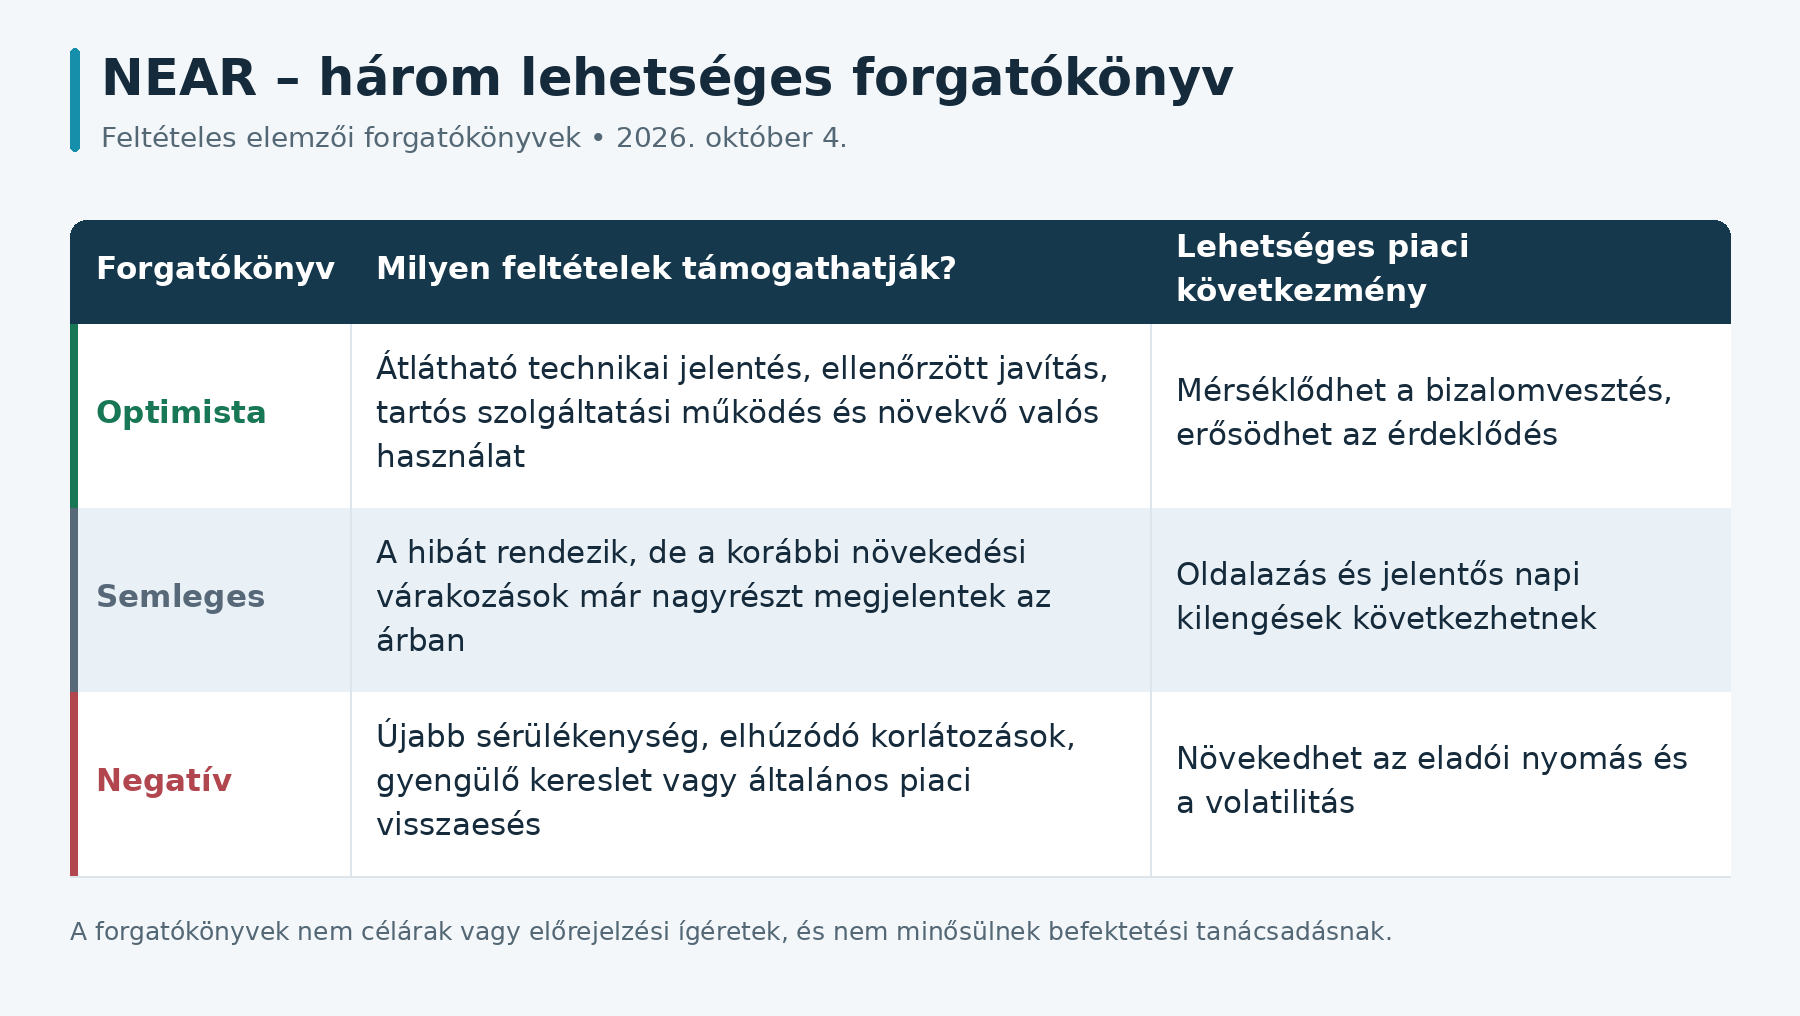
Az optimista változatban a gyors kárenyhítést részletes, ellenőrizhető helyreállítás követi. A bizalom szempontjából nemcsak az számítana, hogy a pénz visszakerült, hanem az is, hogy a felhasználók és a fejlesztők megértsék a hiba okát és a megelőző intézkedéseket.
Semleges helyzetben a piac elfogadhatja az incidens rendezését, miközben újabb bizonyítékot vár a szolgáltatás gazdasági jelentőségére. Egy nagy emelkedés után ilyen környezetben is természetes lehet a korábbi mozgás részleges visszaadása.
A negatív forgatókönyvhez nem feltétlenül szükséges újabb támadás. A korábban nyereséget elérő szereplők eladásai, a romló likviditás vagy a kriptopiac egészének gyengülése szintén lefelé mozdíthatja az árat.
A kamatkörnyezet, a dollár mozgása és a kockázatvállalási hajlandóság ugyancsak befolyásolhatja a keresletet. Kedvezőtlen általános piaci helyzetben egy sikeresen kezelt technikai probléma mellett is eshet egy token.
Az eredeti cikkben kiemelt 4,84 dolláros szint ezért nem tekinthető önmagában a bizalom helyreállását bizonyító küszöbnek. Egy árjegyzés átlépésénél többet mondhat a tartós kereskedési viselkedés, a forgalom és a szolgáltatás tényleges működése.
Biztonságos-e NEAR-t tartani, és hogyan használják ki ezt a csalók?
A „biztonságos-e?” kérdésre egyetlen igen vagy nem válasz félrevezető lenne.
A nyilvános közlések alapján az októberi incidens az Intents kapcsolódó infrastruktúráját érintette, nem a NEAR alaphálózatát. Ez lényeges különbség egy közvetlenül NEAR-t tartó felhasználó és egy érintett szolgáltatásban eszközöket kezelő felhasználó között.
A token árfolyamkockázata azonban mindkettejüket érintheti. A sértetlen blokklánc nem garantál változatlan piaci értéket, és egy fontos alkalmazás hibája közvetve az egész projekt megítélésére hatással lehet.
A konkrét tárolási mód is számít. Saját tárcánál a kulcskezelés, tőzsdénél a szolgáltató működése, okosszerződésben kezelt eszköznél pedig a program és a kapcsolódó infrastruktúra megbízhatósága válik különösen fontossá.
Az ilyen híreket csalók is felhasználhatják. Hamis kártalanítási oldalt, sürgős „biztonsági migrációt” vagy a csapat nevében küldött üzenetet készíthetnek. A cél gyakran a tárca helyreállító szavainak megszerzése vagy egy vagyonmozgatást engedélyező aláírás kicsalása.
A helyreállító szavakat és a privát kulcsot nem szabad megadni kártalanítási felületen vagy ügyfélszolgálati üzenetben. A közleményeket az ismert hivatalos csatornán érdemes ellenőrizni, a tárca által kért engedélyeket pedig megérteni aláírás előtt.

A NEAR történetének tanulsága az, hogy a gyors helyreállítás értékes eredmény, de a technológiai és az árfolyamkockázatot külön kell értékelni. A korábbi hozam, egy megnyugtató közlemény vagy a régi csúcstól való nagy távolság önmagában nem elegendő megalapozott döntéshez.
Gyakori kérdések
Feltörték a NEAR blokkláncát?
A projekt közlése szerint nem. Az incidens a NEAR Intents Omni infrastruktúrájának és okosszerződésének együttműködését érintette; az alapprotokollt és a NEAR tokent nem.
Visszakerült az ellopott 3,8 millió dollár?
Alex Shevchenko október 2-i bejelentése szerint a teljes összeget visszajuttatták. A visszaszerzés nem teszi meg nem történtté a sérülékenységet és az üzemszünetet.
A NEAR Intents visszaszerzett 50 millió dollárt a Bitgetnek?
Nem ezt jelentették be. Az 50 millió dollár elutasított pénzmozgási kísérletekre vonatkozott. A ténylegesen befagyasztott összeg körülbelül 503 ezer dollár volt.
Miért eshetett a NEAR ára, ha az alaphálózatot nem érte támadás?
A piac egy fontos alkalmazás problémáját az egész ökoszisztéma kockázataként is értékelheti. A nagy korábbi emelkedés után nyereségrealizálás is szerepet játszhatott, de az egyes okok súlya nem állapítható meg biztosan.
A Stabilcoin azt jelenti, hogy a pénz biztonságban van?
Nem. A Stabilcoin egy meghatározott érték követésére törekszik. Ez nem szünteti meg a kibocsátói, tárolási, okosszerződéses vagy láncok közötti műveletekhez kapcsolódó kockázatokat.
Egy spot ETF megszünteti a NEAR árfolyamkockázatát?
Nem. Megváltoztatja a hozzáférés és a kezelés módját, de a termék értéke továbbra is függ a NEAR piacától. A kibocsátó is jelentős volatilitásra és veszteségkockázatra figyelmeztet.
Jogi nyilatkozat: A cikk kizárólag tájékoztató és ismeretterjesztő célokat szolgál, nem minősül befektetési vagy pénzügyi tanácsadásnak. A kriptovaluták magas kockázatú, volatilis eszközök lehetnek, amelyek jelentős veszteséget is okozhatnak.