
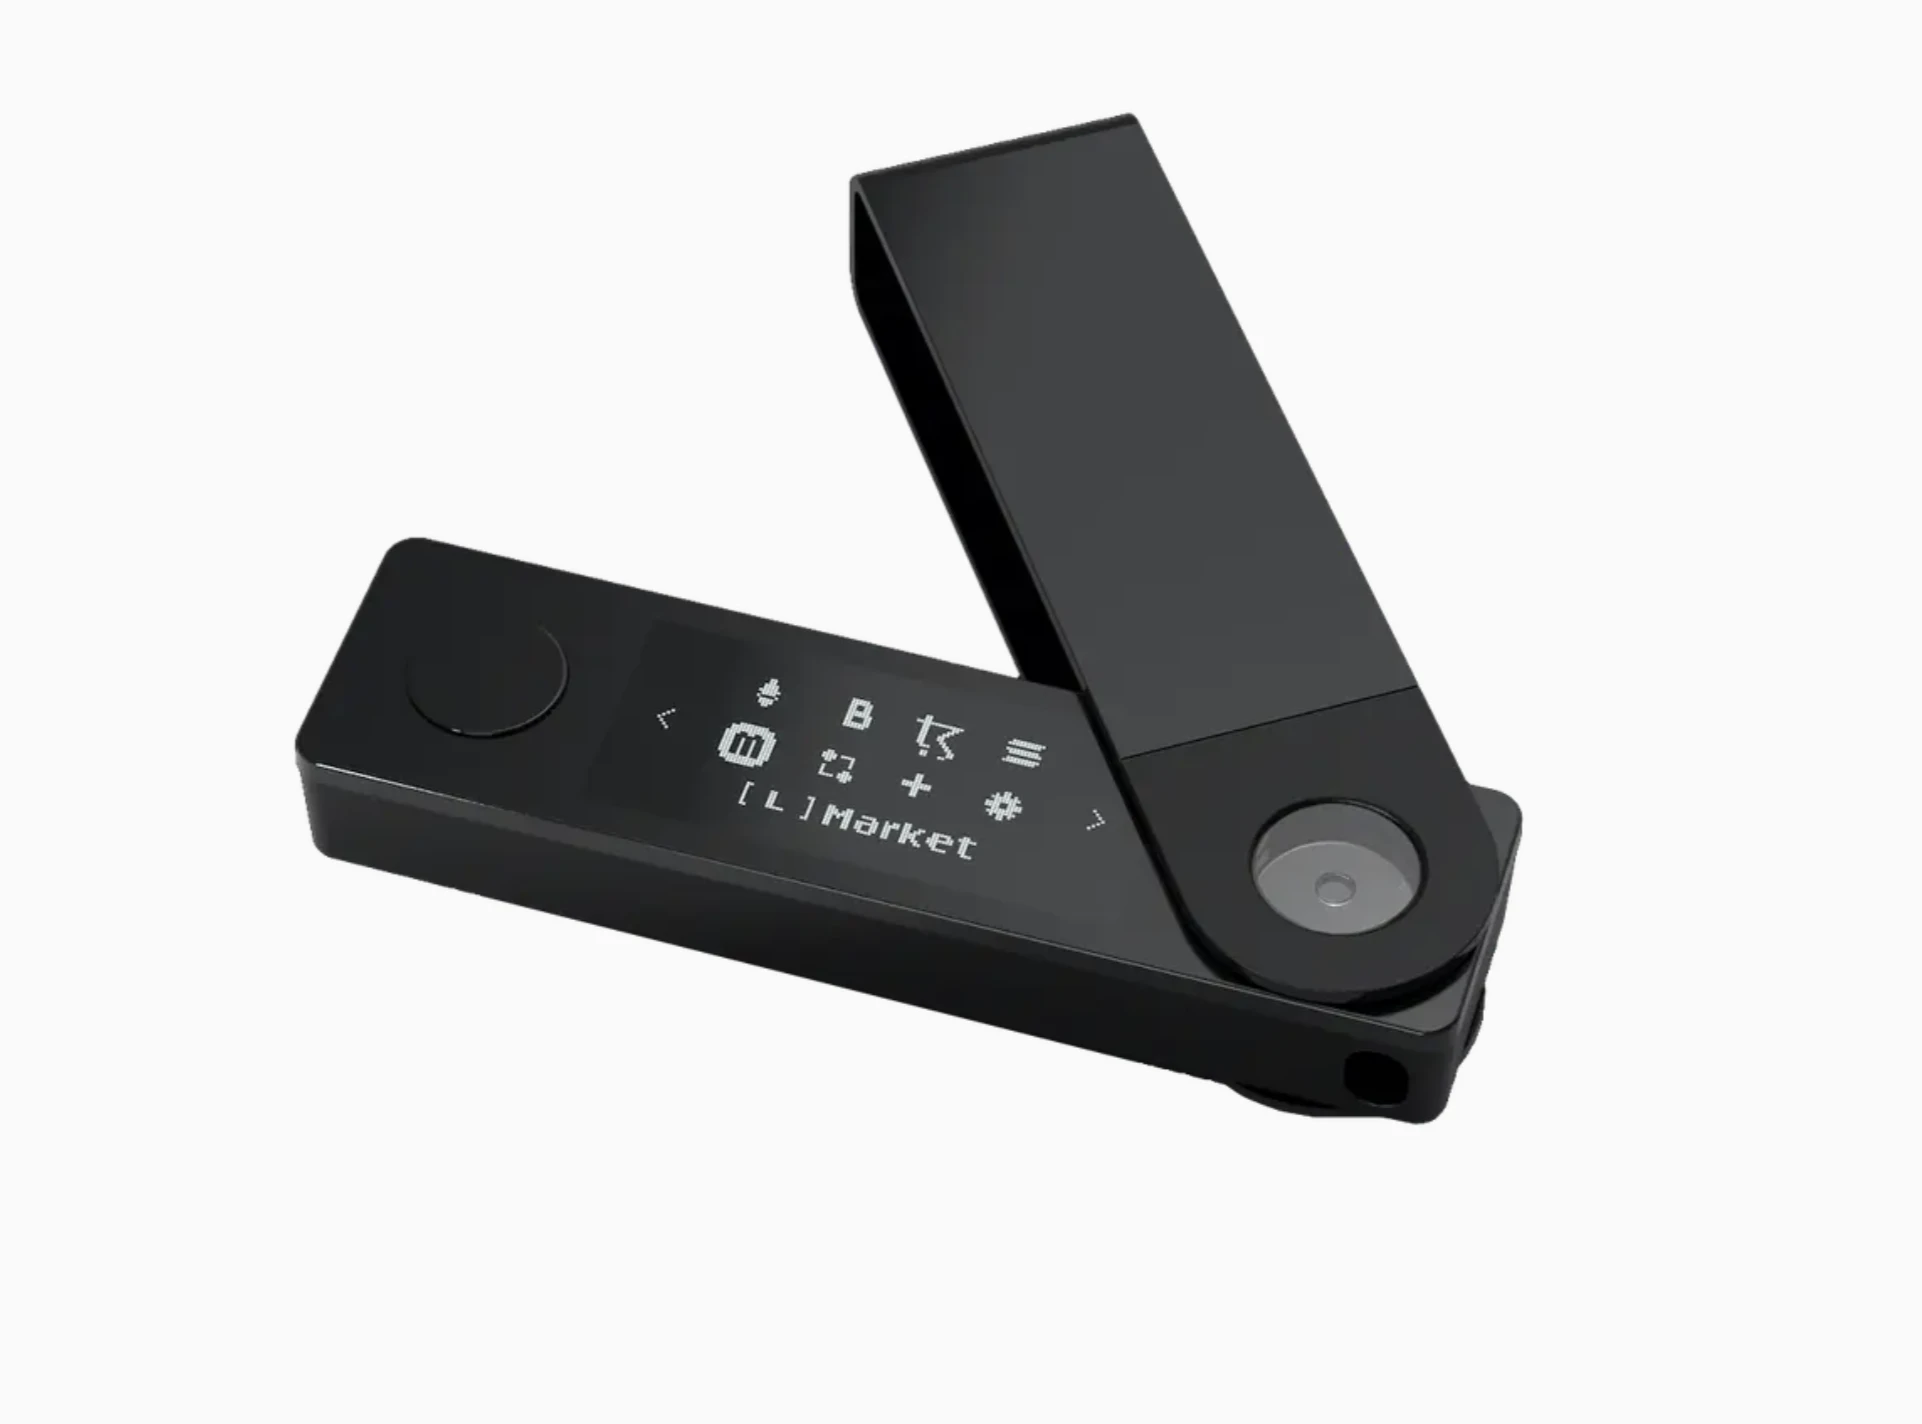
Új szintre lépett a Ledger-botrány: a gyártó legalább egy érintett hardvertárcában engedély nélkül beépített alkatrészt azonosított, miközben egy európai vásárlásról szóló beszámoló is megjelent. A feltételezett kriptolopások értékét különböző vizsgálatok több tízmillió dollárra teszik, egy október 11-én frissített becslés pedig már 94,5 millió dollárt említ. A vizsgálat még tart, ezért az európai érintettséget, a károsultak számát és az összes pénzmozgás kapcsolatát nem lehet lezárt tényként kezelni.
Az összefoglaló a 2026. október 11-én elérhető információkat tükrözi.
Mit erősítettek meg a Ledger-botrányban?
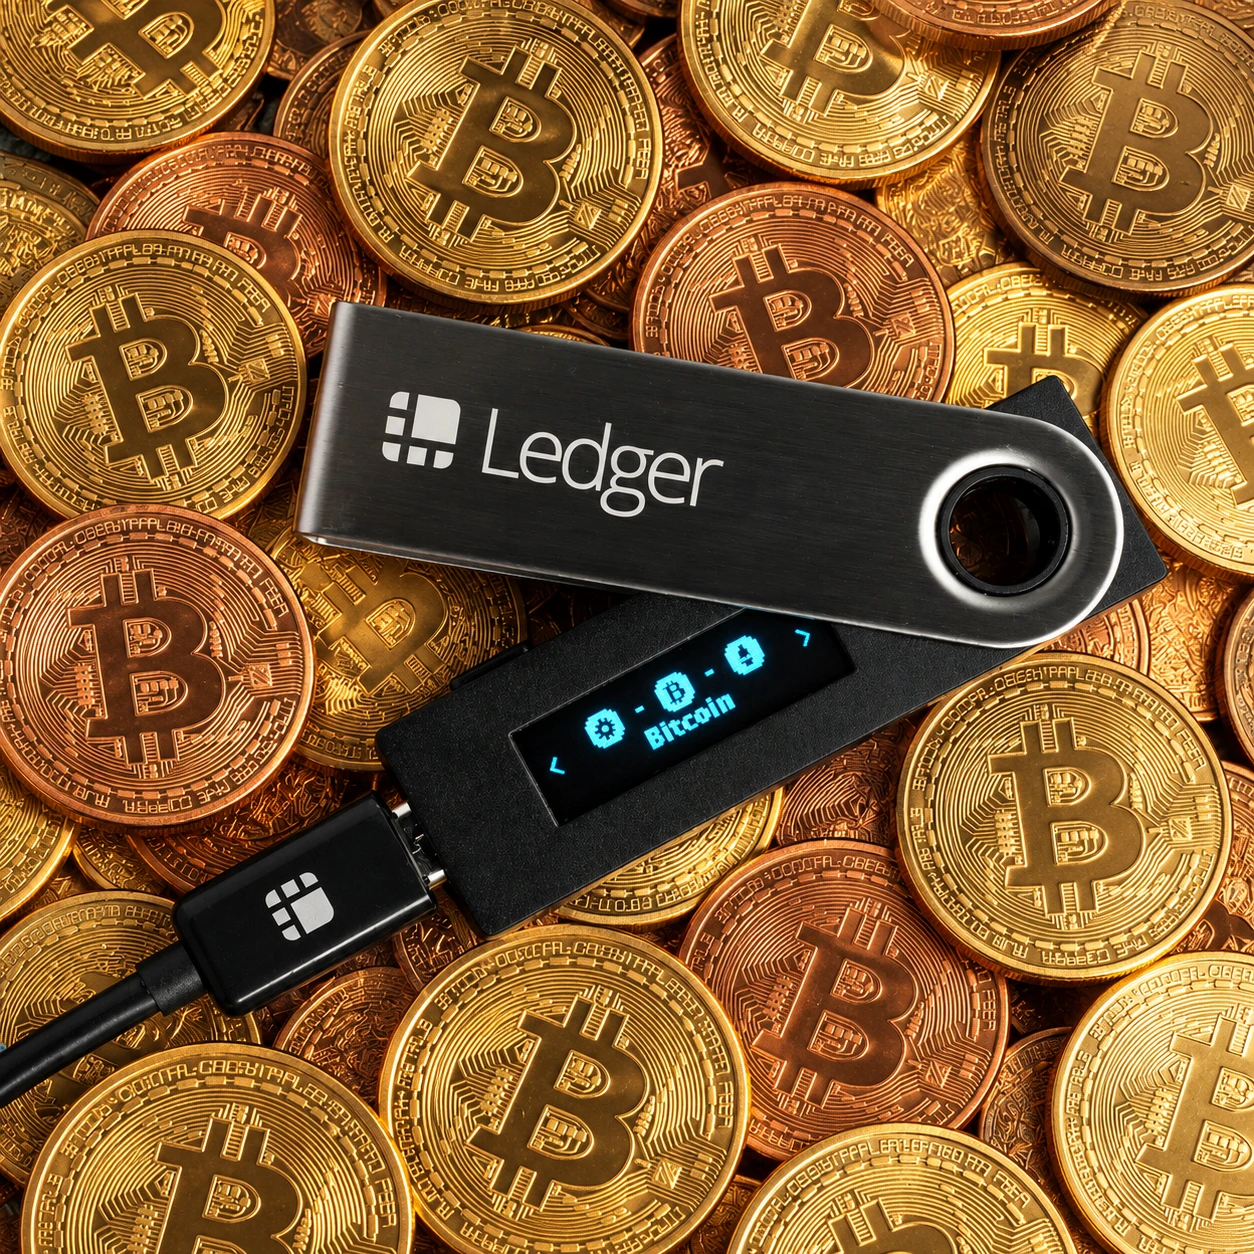
A Ledger október 9-én közölte, hogy délkelet-ázsiai felhasználók vagyonvesztéséről szóló jelentéseket vizsgál. Az érintettek a CryptoBilis nevű viszonteladótól vásároltak készülékeket. A gyártó elővigyázatosságból a Ledger-eszközök értékesítésének és kiszállításának felfüggesztését kérte.
Október 10-én fontos új fejlemény következett: a vállalat megerősítette, hogy az egyik érintett ügyfél eszköze jogosulatlan hardveres implantátumot tartalmazott. Ez egy utólag hozzáadott elektronikus alkatrészt jelent, amely nem része a készülék gyári felépítésének. A közlés szerint a CryptoBilis a vizsgálat lezárásáig valamennyi hardvertárcájának értékesítését leállította. A fejleményeket a Cointelegraph beszámolója is ismertette.
A gyártó szerint nincs arra utaló jel, hogy saját infrastruktúrája, rendszerei vagy szolgáltatásai kompromittálódtak volna. Ez a vizsgálat aktuális állását bemutató vállalati közlés, amelyből nem következik valamennyi eladott készülék fizikai sértetlensége.
A helyzet megértéséhez három kérdést kell különválasztani: mely eszközöket manipulálták, mely pénzmozgások kapcsolódnak ezekhez, és hol kerülhettek a készülékekbe az idegen alkatrészek. Egy eszközben megtalált implantátum az első kérdéshez ad bizonyítékot, de önmagában nem válaszolja meg a másik kettőt.
A viszonteladói kapcsolat sem bizonyítja automatikusan, hogy a kereskedő szándékosan részt vett a támadásban. A gyártás, szállítás, raktározás és értékesítés folyamatában több szereplő is hozzáférhet egy termékhez. A felelősség megállapításához az egyes készülékek útjának feltárása szükséges.
Európában is találtak gyanús készüléket?
Október 11-én a @0xJohannes_ néven ismert kriptós közösségimédia-felhasználó olyan készülékről számolt be, amelyet állítása szerint hivatalos európai értékesítési csatornán vásároltak. A közzétett fényképek a készülék belsejében szokatlan vezetékeket és hozzáadott elektronikát mutattak.
A beszámoló szerint az eszközhöz kapcsolódó vagyonból nem történt ismert lopás. Mark Karpelès, aki más manipulált készülékeket is vizsgált, a megoldást egy korábbi implantátumváltozatként azonosította. Az európai vásárlásról szóló állítást a TokenPost is ismertette.
Az európai bejelentés nem azonos egy igazolt, egész Európára kiterjedő támadással. A kereskedelmi útvonal, a manipuláció időpontja és az eset kapcsolata a délkelet-ázsiai vizsgálattal további ellenőrzést igényel. A földrajzi terjedésre ezért jelenleg óvatosan lehet következtetni.
Egy európai boltban megvásárolt készülék korábban más országok raktáraiban vagy elosztóközpontjaiban is megfordulhatott. A vásárlás helye tehát nem feltétlenül mutatja meg, hol nyúltak hozzá a hardverhez.
Az sem bizonyít biztonságot, ha a gyanús eszközhöz kapcsolódó pénz még nem tűnt el. Lehetséges, hogy az implantátum nem működött megfelelően, de az is, hogy a megszerzett információt később használnák fel. Ezek lehetséges magyarázatok, nem megállapított tények.
A kockázat felméréséhez most a konkrét eszközök, vásárlási bizonylatok és műszaki vizsgálatok fontosabbak, mint az általánosító közösségi médiás állítások. Egyetlen fénykép alapján nem lehet minden európai Ledger-tulajdonost érintettnek tekinteni.
Hogyan lophat adatot egy hardvertárcába rejtett implantátum?
A hardvertárca olyan fizikai eszköz, amely a kriptovaluták kezeléséhez szükséges titkos kulcsokat védi, és tranzakciókat ír alá. A bitcoin vagy az ether nem a készülék belsejében található: a tulajdonosi egyenlegeket és átutalásokat a blokklánc tartja nyilván.
A privát kulcs a tranzakciók engedélyezéséhez szükséges titkos adat. A seed phrase, magyarul helyreállító kifejezés, szavakból álló biztonsági mentés, amelyből a tárca kulcsai újra előállíthatók. A Ledger hagyományos beállítási folyamatában ez jellemzően 24 szóból áll. A működésről a gyártó technikai ismertetője ad áttekintést.
A vizsgált manipulált eszközökről szóló műszaki beszámolók szerint a hozzáadott elektronika a kijelzőre továbbított információt figyelheti. Amikor a felhasználó beállítás közben megjeleníti a helyreállító szavakat, az implantátum megszerezheti azokat, majd saját mobilkommunikációs egységén továbbíthatja. Ez eltér attól, amikor egy támadó közvetlenül a biztonsági chipből próbál titkos adatot kinyerni.
A különbség lényeges: egy védett chip megfelelően működhet, miközben a környezetébe épített kémalkatrész a már megjelenített adatot másolja le. Hasonló ahhoz, amikor egy erős széf nyitókódját valaki lefilmezi a beütés pillanatában.
Ha a támadó megszerzi a szükséges helyreállító adatokat, saját eszközén állíthatja vissza a tárcát. Ehhez az eredeti hardver és annak PIN-kódja sem feltétlenül szükséges. A felhasználó készülékének kikapcsolása ezért nem vonja vissza a már megszerzett hozzáférést.
A készülék közben látszólag normálisan működhet. Egy sikeres beállítás vagy kisebb próbaátutalás csak azt mutatja meg, hogy az adott művelet végrehajtható volt; a titkos adatok sértetlenségét nem igazolja.
Miért nem elegendő az eredetiségi ellenőrzés?
A Ledger Genuine Check nevű ellenőrzése kriptográfiai módszerrel vizsgálja a készülék biztonsági chipjének eredetiségét. A kriptográfiai ellenőrzés matematikai bizonyíték alapján azonosít egy komponenst, így többet jelent a csomagolás vagy a logó szemrevételezésénél.
A gyártó vásárlási és biztonsági útmutatója ugyanakkor kifejezetten leírja: ez nem képes valamennyi jogosulatlan fizikai módosítást felismerni, ha az eredeti biztonsági chip sértetlen marad. Az eredeti alkatrész jelenléte és a teljes készülék manipulációmentessége két külön tulajdonság.
Ez magyarázza, miért különösen fontos az ellátási lánc biztonsága. Az ellátásilánc-támadás során a támadó a felhasználóhoz vezető folyamat valamely pontját célozza: például a termék szállítását, raktározását vagy közvetítőjét.
Az engedélyezett értékesítői státusz csökkentheti bizonyos kockázatok esélyét, de nem helyettesíti az egyes készülékek vizsgálatát. Egy sértetlennek tűnő doboz pedig önmagában nem bizonyítja, hogy annak tartalmához korábban senki nem fért hozzá.
A felhasználók számára ebből nem az következik, hogy az eredetiségi ellenőrzést el kell hagyni. Az ellenőrzés hasznos védelmi elem, de ismerni kell a határait. Ugyanez igaz a firmware-frissítésre, vagyis a készülék működését vezérlő szoftver aktualizálására: a már kiszivárgott helyreállító adatot egy frissítés nem teszi újra titkossá.
A biztonság több feltétel együttes teljesülésén múlik: megbízható eredet, sértetlen hardver, hiteles szoftver és megfelelő adatkezelés szükséges.
Mennyi pénz tűnhetett el valójában?
A nyilvánosságban több eltérő kárbecslés jelent meg. A tanuki42 néven ismert kutató korábban 72 millió dollárt meghaladó, Specter pedig 86 millió dollár feletti feltételezett veszteséget jelzett. Ezeket a Ledger nem igazolta végleges kárösszegként.
A YFarmX október 11-én frissített nyilvántartása már mintegy 94,5 millió dollárnyi bruttó vagyonkiáramlást és 521 küldő címet tartalmazott. A módszertan szerint a becslés az október 9-i értékelési alapot tartotta meg, és a későbbi gyűjtőszámlák közötti átutalásokat nem számolta újabb veszteségként.
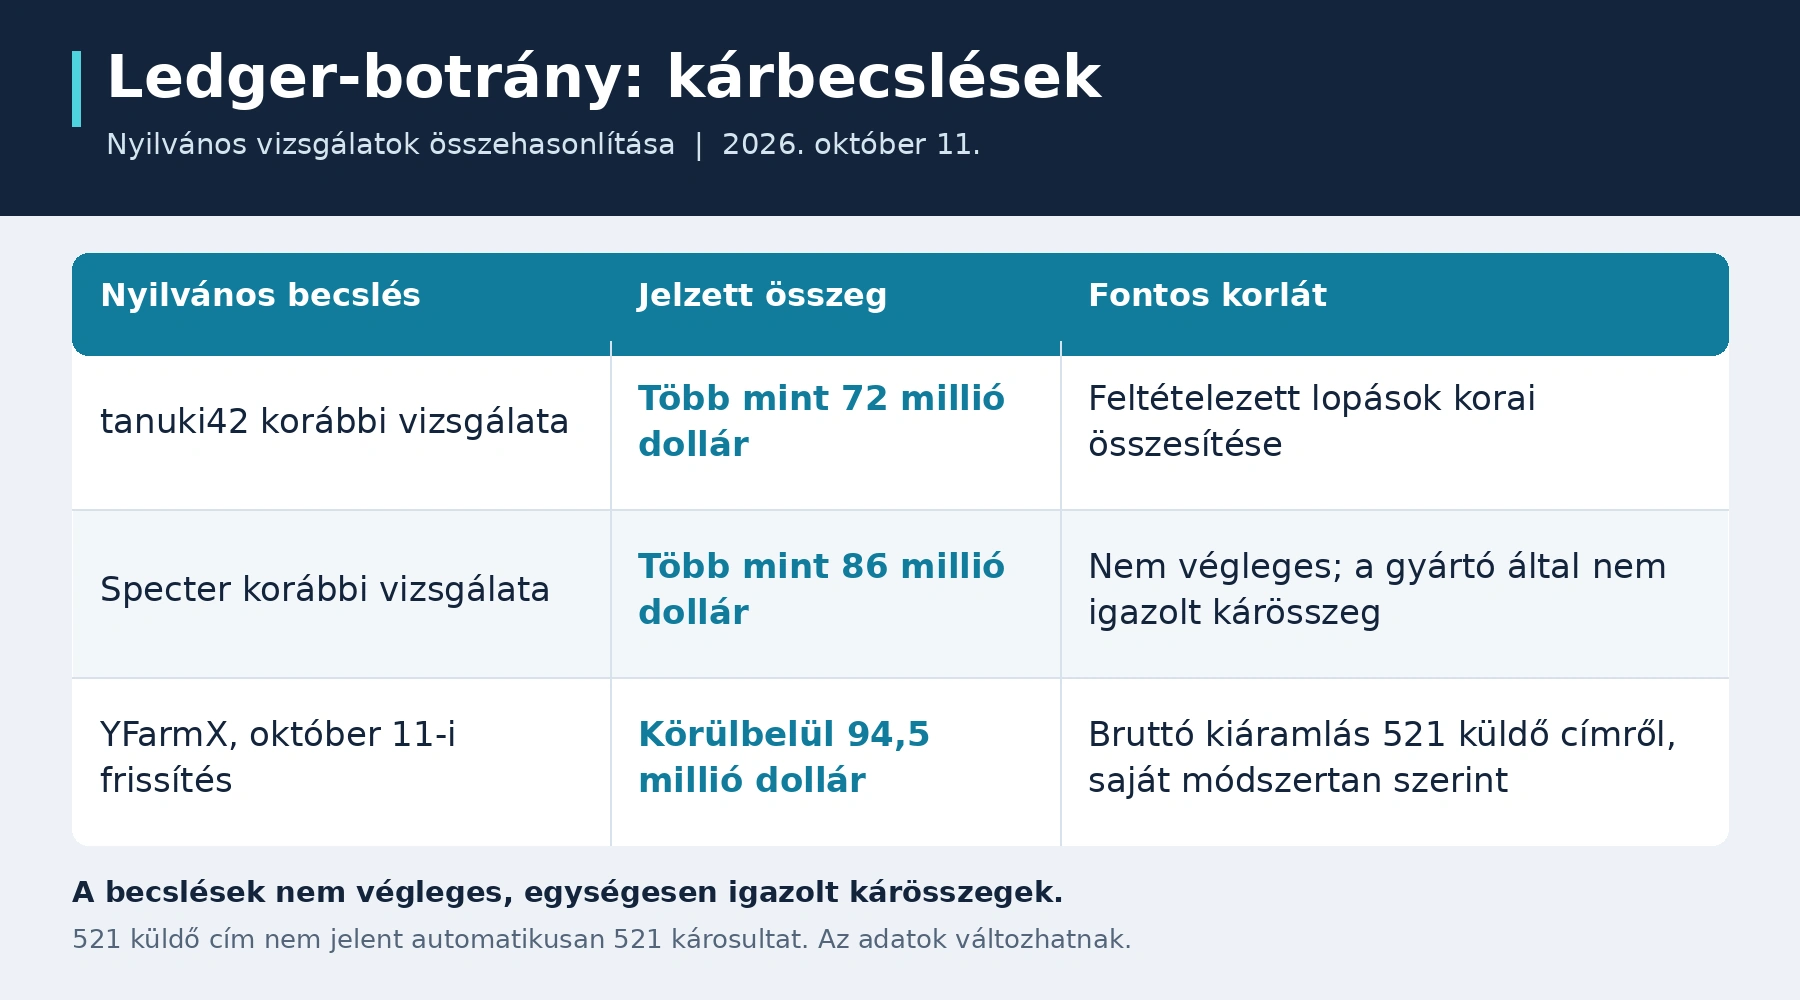
Egyetlen tulajdonos több címet is használhat, ezért 521 cím nem jelent automatikusan 521 károsultat. Az összesítésben az is számít, milyen árfolyamon értékelik a BTC-t vagy az ETH-t, mely tranzakciókat kapcsolják az ügyhöz, és kiszűrik-e ugyanannak a vagyonnak a többszöri mozgatását.
A növekvő becslés jelenthet újonnan azonosított pénzmozgást, de nem minden emelkedés jelent újabb, aznap bekövetkezett lopást. A pontos veszteség megállapításához a tranzakciós adatok mellé ellenőrzött ügyfélbeszámolók és eszközvizsgálatok is szükségesek.
Mit jelent a mintegy tízmillió dollár befagyasztása?

A pénzmozgásokat követő YFarmX vizsgálata szerint körülbelül tízmillió USDT maradt befagyasztva a feltételezett elkövetőkhöz kapcsolt címeken. Ez fontos korlátozás, mert megakadályozhatja az érintett tokenek további mozgatását.
Az USDT a Tether által kibocsátott, a dollár értékét követni kívánó Stabilcoin. A fogalom olyan kriptoeszközt jelöl, amelynek árfolyamát egy meghatározott referenciaértékhez, például egy amerikai dollárhoz igyekeznek kötni. Az árfolyam stabilizálásának célja azonban nem szünteti meg a kibocsátói, technológiai vagy hozzáférési kockázatot.
A Tether bizonyos hálózatokon képes az USDT-címek tiltólistázására, és dokumentáltan együttműködik hatóságokkal ilyen intézkedésekben. Ez a lehetőség a token működésébe épített kibocsátói jogosultságból ered.
A befagyasztás nem egyenlő a károsultak kártalanításával. A pénz visszajuttatásához további azonosítási és jogi lépésekre lehet szükség. A teljes becsült veszteségből ezért nem helyes egyszerűen levonni a zárolt összeget, és a különbözetet végleges nettó kárként közölni.
A bitcoin és az ether esetében nincs olyan tokenkibocsátó, amely ugyanezzel a módszerrel általánosan megállíthatná a saját tárcák közötti átutalásokat. Ha a vagyon egy együttműködő tőzsdére kerül, az ottani szolgáltató korlátozhatja az ügyfélszámlát, de ez más eljárás.
A gyors jelzés és a pontos tranzakcióazonosító növelheti az intézkedés esélyét. A blokklánc átláthatósága megkönnyítheti a követést, ám a követhetőség nem garantálja a visszaszerzést.
Mit tehet az érintett, és milyen csalásokra kell figyelnie?
A Ledger a CryptoBilistől vásárlóknak azt javasolta, hogy a még be nem állított készüléket ne inicializálják. A már beállított eszközök használóinak új készüléken, új helyreállító kifejezéssel létrehozott tárcába történő vagyonáthelyezést ajánlott megfontolásra.
A döntő különbség az új készülék és az új titkos kulcskészlet között van. Ha valaki egy biztonságos eszközbe a korábban kiszivárgott helyreállító kifejezést tölti vissza, ugyanazokat a hozzáféréseket állítja helyre. A veszélyesnek tekintett kulcsokat így nem cseréli le.
Indokolt óvintézkedések lehetnek:
- A vásárlás helyének, dátumának és a bizonylatoknak az ellenőrzése.
- A gyártó hivatalos támogatási felületének önálló megnyitása.
- Gyanú esetén az újabb befizetések felfüggesztése az érintett tárcába.
- Szükség esetén új helyreállító kifejezés létrehozása megbízható eszközön.
- Átutalás előtt a cím, a hálózat és a tranzakciós díj ellenőrzése.
- Az eszköz, csomagolás és tranzakcióazonosítók megőrzése a vizsgálathoz.
A szétszerelést sürgető közösségi bejegyzések helyett célszerű először a gyártó aktuális, az adott modellre vonatkozó útmutatását követni. Egy hozzá nem értő vizsgálat károsíthatja a készüléket vagy fontos bizonyítékokat, a látható eltérés hiánya pedig nem ad teljes biztonsági garanciát.
A kapkodó pénzmozgatás is okozhat veszteséget. Különösen több hálózaton elérhető tokeneknél fontos ellenőrizni, hogy a küldő és a fogadó oldal ugyanazt a hálózatot használja.
A biztonsági incidenseket csalók is kihasználhatják. Hamis ügyfélszolgálati profilok, megtévesztő alkalmazások és „sürgős ellenőrzést” kérő oldalak próbálhatják megszerezni a helyreállító szavakat. A Ledger adathalászati tájékoztatója ilyen módszereket is dokumentál. A helyreállító kifejezést nem szabad weboldalba, chatbe vagy ügyfélszolgálati űrlapba beírni.
A garantált pénzvisszaszerzést ígérő, előzetes díjat kérő ismeretlen „szakértőkkel” szemben szintén indokolt az óvatosság. A segítségkéréshez szükséges nyilvános tranzakcióazonosító és a titkos helyreállító adat teljesen eltérő információ.
Milyen következménye lehet a kriptopiacon?
A Ledger-botrány elsősorban a vagyonmegőrzés és a termékek sértetlenségének kérdését érinti. A jelenlegi megállapításokból nem következik, hogy a Bitcoin vagy az Ethereum hálózatának alapvető kriptográfiáját törték volna fel. A kulcsok ellopása és egy blokklánc működésének megtámadása eltérő esemény.
A legsúlyosabb közvetlen következmény az érintettek vagyonvesztése lehet. Az iparági hatás viszont ennél szélesebb: a gyártóknak és kereskedőknek bizonyítaniuk kell, hogy a felhasználóhoz kerülő fizikai termék teljes útját megfelelően ellenőrzik.
Az önálló vagyonkezelés, vagyis self-custody előnye, hogy a felhasználó maga rendelkezik a kulcsai felett. Ugyanez felelősséget is jelent: a hibás biztonsági mentést vagy egy kiszivárgott titkot nem feltétlenül tudja egy központi ügyfélszolgálat helyrehozni. Egy tőzsdére történő áthelyezés más kockázatokat hozhat, például szolgáltatói hozzáférési vagy működési problémákat.
Nagyobb vagyon esetén felmerülhet a multisig, azaz több kulcs jóváhagyását igénylő tárca használata. Egy kettő-a-háromból megoldásban három külön kulcsból kettő szükséges az átutaláshoz. Ez mérsékelheti egyetlen kulcs elvesztésének következményét, de csak megfelelően elkülönített kulcsok és gondosan megtervezett helyreállítás mellett; a bonyolultabb rendszer új hibalehetőségeket is teremt.
A további fejleményekre három érdemi forgatókönyv rajzolható fel:
Kedvező forgatókönyv: a vizsgálat jól körülhatárolható készülékkört és manipulációs pontot azonosít. A célzott intézkedések és függetlenül értékelhető műszaki eredmények mérsékelhetik a bizonytalanságot.
Semleges forgatókönyv: új esetek kerülnek elő, de a probléma meghatározott kereskedelmi csatornákhoz kapcsolható marad. A hardvertárcák iránti kereslet átrendeződhet, miközben a felhasználók több figyelmet fordítanak az eredetre és a mentések kezelésére.
Kockázati forgatókönyv: több, egymástól független értékesítési útvonalon igazolnak manipulált készülékeket. Ez szélesebb felülvizsgálatot és jelentősebb bizalomvesztést okozhat, különösen akkor, ha a károsultak köre tovább bővül.
Ezek feltételes lehetőségek, nem árfolyam-előrejelzések. A BTC vagy az ETH következő mozgását az incidens mellett a likviditás, vagyis a kereskedéshez rendelkezésre álló piacmélység, a makrogazdasági környezet és más piaci hírek is alakíthatják.
Az ügy legfontosabb tanulsága, hogy a biztonságot a teljes folyamatban kell értékelni. A megbízható chip, a hiteles alkalmazás, az ellenőrizhető szállítás és a helyreállító adatok védelme együtt határozza meg, mennyire ellenálló a felhasználó vagyonkezelése.
Gyakori kérdések
Minden Ledger-tárca veszélyben van?
Ezt a jelenlegi bizonyítékok nem támasztják alá. Legalább egy manipulált készüléket a gyártó megerősített, a teljes érintett kör vizsgálata azonban még tart.
Biztosan Európára is átterjedt a támadás?
Európai vásárlásról szóló bejelentés megjelent, de annak kiterjedése és kapcsolata a CryptoBilis-üggyel nem tekinthető lezárt megállapításnak.
Megvéd a PIN-kód, ha ellopták a helyreállító kifejezést?
Önmagában nem. A PIN az adott készülék használatát védi; a szükséges helyreállító adatok birtokában másik eszközön is visszaállítható a tárca.
Elég új hardvertárcát használni a régi helyreállító szavakkal?
Kiszivárgás gyanújánál ez nem oldja meg a kulcsok biztonsági problémáját. Új helyreállító kifejezésből létrehozott tárca és az eszközök oda történő átutalása szükséges a kulcscseréhez.
A befagyasztott pénzt már visszakapták a károsultak?
A befagyasztásból ez nem következik. A zárolás korlátozza a pénz mozgatását; a visszajuttatás külön eljárást igényelhet.
Kiadhatom a 24 szót az ügyfélszolgálatnak?
Nem. A teljes helyreállító kifejezés megosztása hozzáférést adhat a vagyonhoz. A támogatás igénybevétele nem indokolja annak átadását.
Jogi nyilatkozat
A cikk kizárólag tájékoztató és ismeretterjesztő célokat szolgál, nem minősül befektetési vagy pénzügyi tanácsadásnak. A kriptovaluták magas kockázatú, volatilis eszközök lehetnek. A biztonsági incidens vizsgálata folyamatban van; a kárbecslések és az érintettségre vonatkozó információk változhatnak.